Intégrer Azure DevOps avec Boost Security
Boost Security vous permet de connecter vos projets Azure DevOps pour activer les contrôles de sécurité sur vos dépôts, y compris les contrôles de sécurité de la chaîne d'approvisionnement CI/CD.
Prérequis
Avant de commencer, assurez-vous d'avoir :
- Créé un jeton d'accès personnel (PAT) sur votre Azure avec certaines permissions.
- Installé l'application du marketplace Azure DevOps Boost Security Scanner.
- Créé un dépôt
boostnon vide dans l'organisation où vous avez installé l'application du marketplace Boost Security. - Vérifié que "L'accès des applications tierces via OAuth" est autorisé dans les paramètres de votre organisation ADO en naviguant vers la section sécurité, en ouvrant la politique d'organisation à
https://dev.azure.com/{ORGANIZATION_NAME}/_settings/organizationPolicy, et en définissant l'option "Accès des applications tierces via OAuth" sur "Activé" dans la section des politiques de connexion des applications.
Comment créer un jeton d'accès personnel avec les permissions correctes
Pour créer un PAT avec les permissions correctes,
-
Allez dans vos "Paramètres utilisateur" dans ADO et naviguez vers vos "Jetons d'accès personnels".
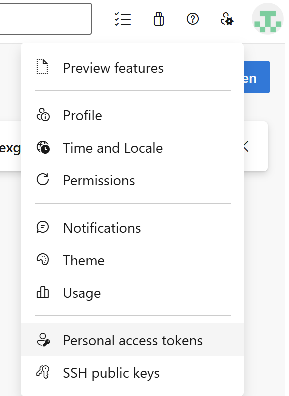
- Dans le coin supérieur droit, à côté de votre icône utilisateur, développez le menu contextuel des paramètres utilisateur.
- Ouvrez le paramètre de jeton d'accès personnel en cliquant sur l'élément de menu correspondant.
-
Créez un nouveau jeton d'accès personnel comme suit :
- Définissez l'expiration du jeton. Il est recommandé de la définir sur la période la plus longue selon les directives de votre organisation.
- Dans le champ de saisie "Organisation", sélectionnez toutes les organisations auxquelles vous souhaitez donner accès au PAT.
- Dans "Portée", sélectionnez l'option "personnalisée", développez pour afficher les portées autorisées et définissez les permissions requises.
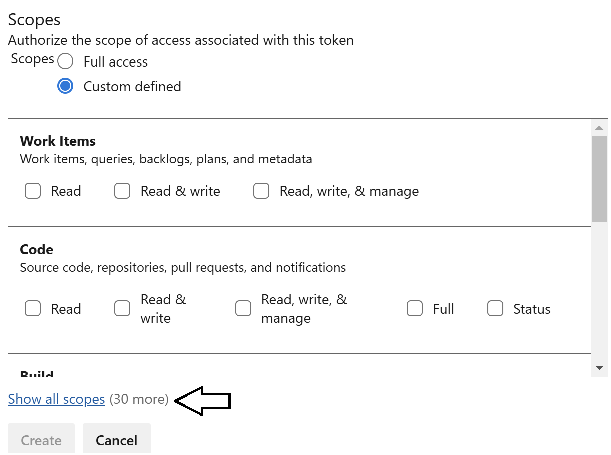
- Cliquez sur Créer pour créer votre nouveau PAT.
Permissions
Cette intégration et l'Orchestration Zero Touch utiliseront les permissions suivantes :
| Groupe de portée | Permissions |
|---|---|
| Agent Pools | Lecture |
| Analytics | Lecture |
| Build | Lecture et exécution |
| Code | Lecture et écriture de statut |
| Extensions | Lecture et gestion |
| Pipeline Resources | Utilisation et gestion |
| Project & Team | Lecture |
| Pull Request Threads | Lecture et écriture |
| Variable Groups | Lecture, création et gestion |
1. Connecter Azure DevOps à Boost Security
Pour installer l'intégration Boost Security pour Azure :
- Allez à la
page Intégrations. -
Sélectionnez l'intégration Azure DevOps Account dans la section
Disponibles.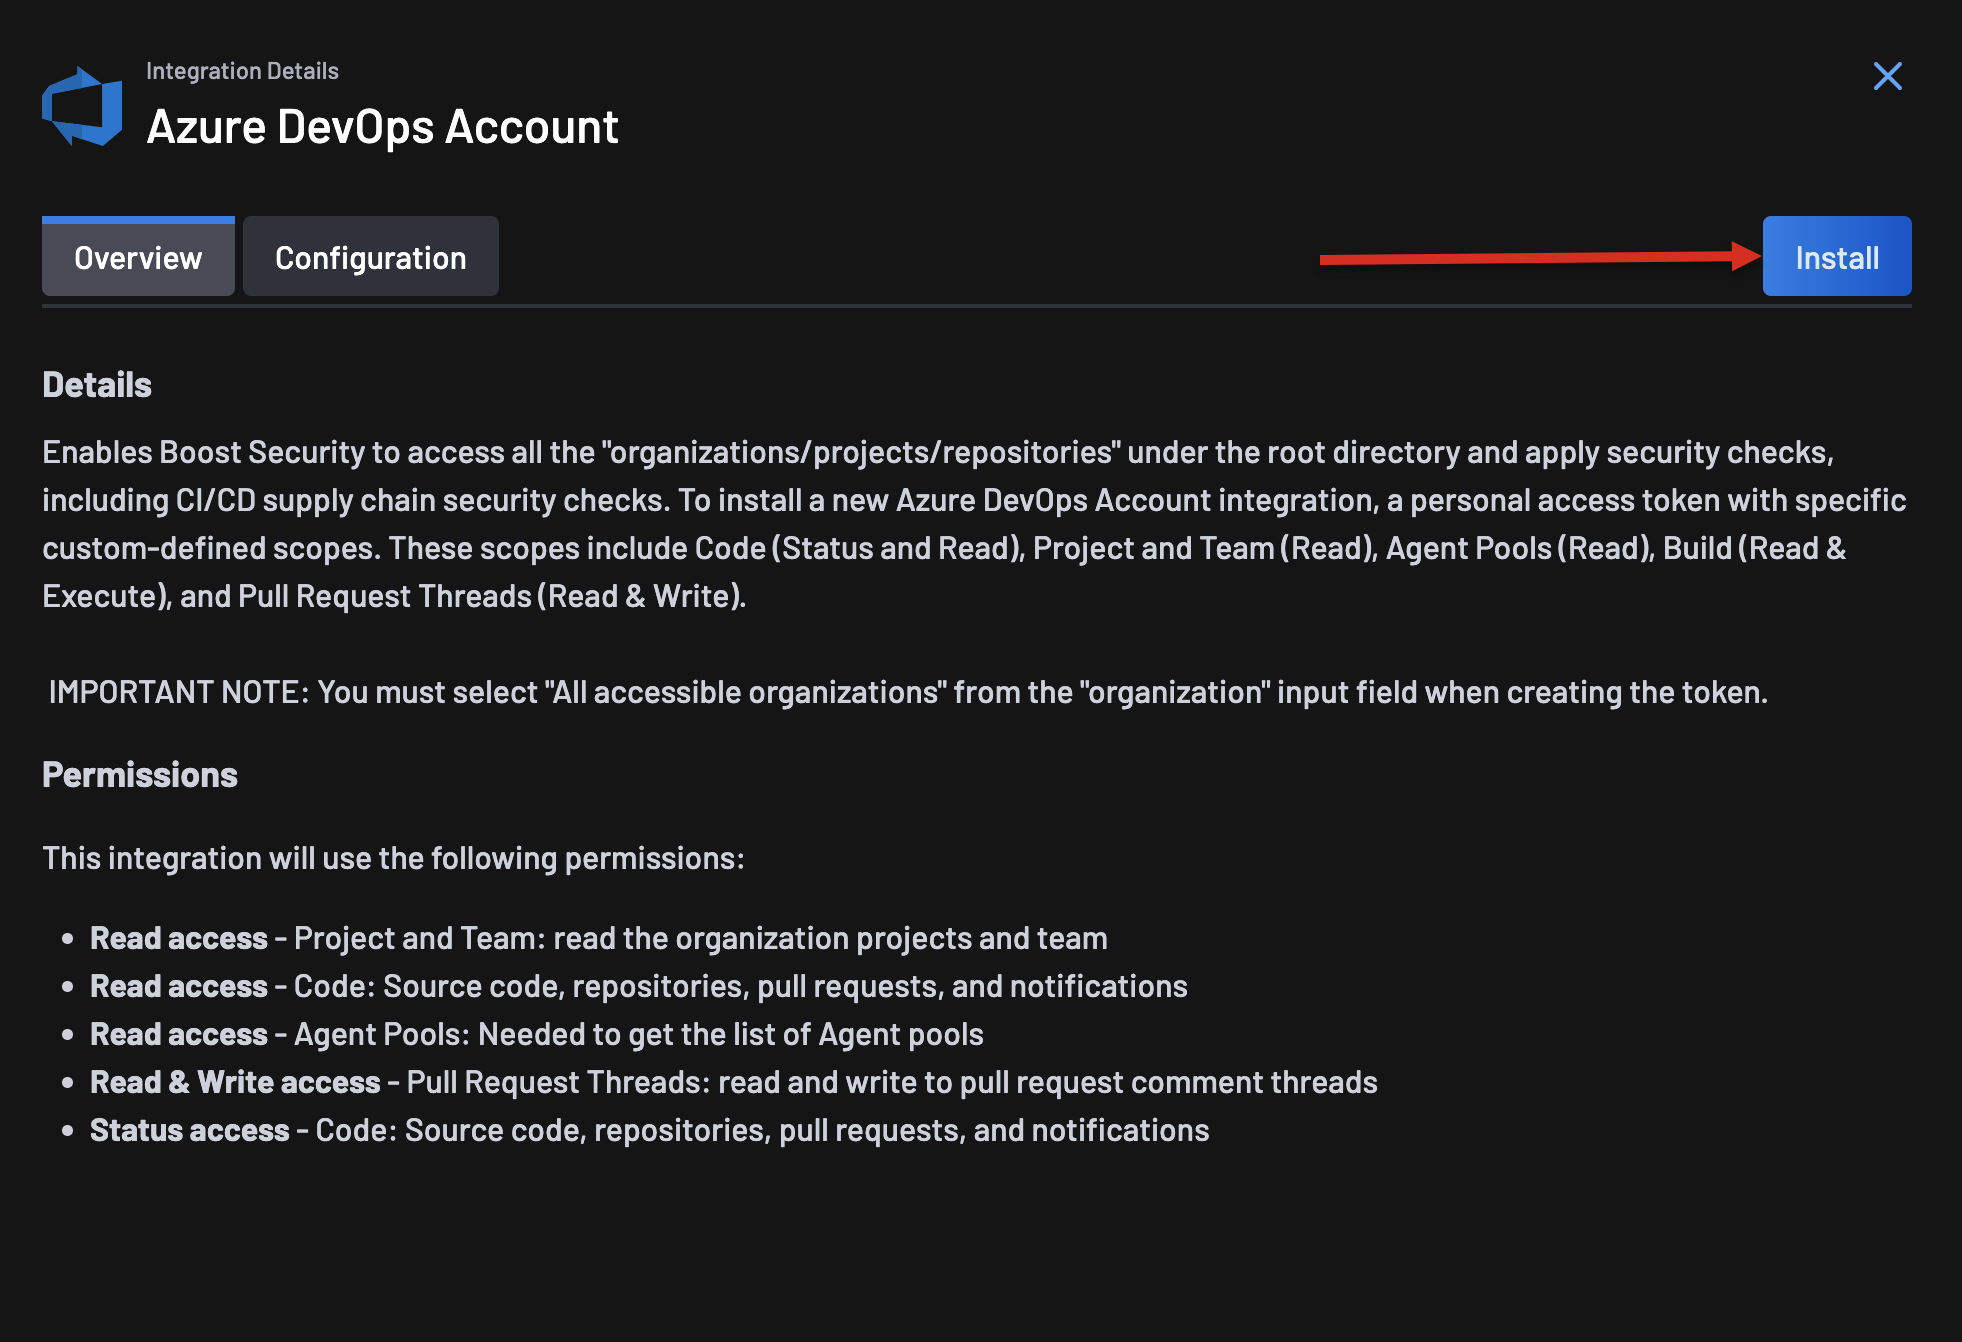
-
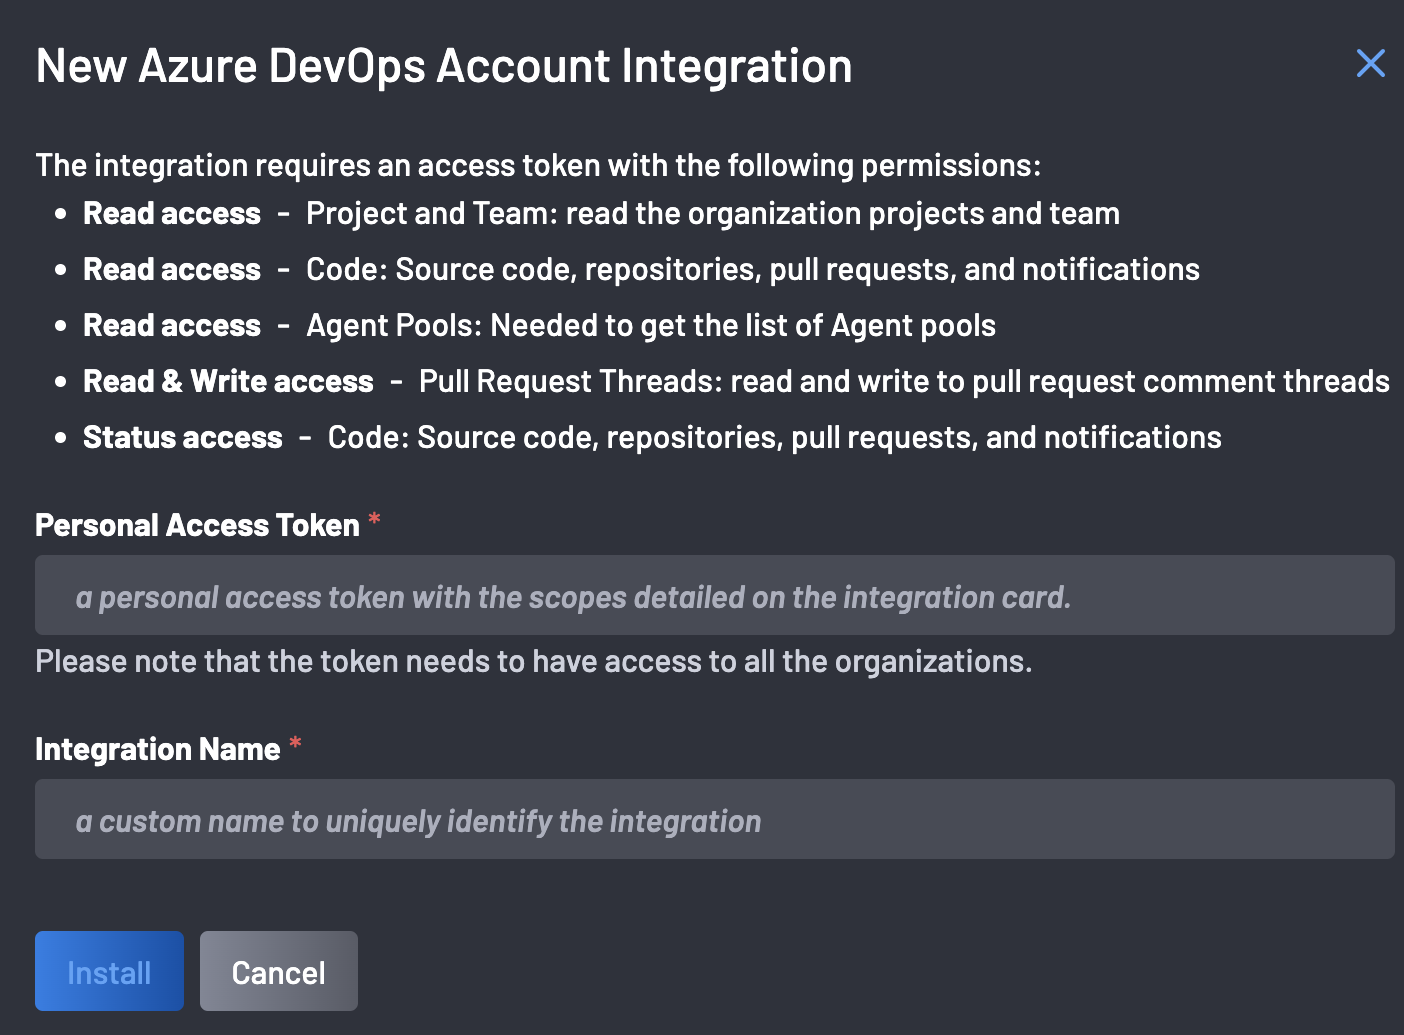
Cliquez sur Installer : une fenêtre apparaîtra, vous invitant à fournir le jeton d'accès personnel et le nom de l'intégration pour Azure, puis cliquez sur Installer.
Assurez-vous que le jeton a accès à toutes les organisations.
Note
Si le jeton d'accès personnel est configuré pour expirer, l'intégration Boost Security Azure DevOps devra être mise à jour avec un nouveau jeton une fois l'original expiré.
-
Cliquez sur Terminer pour enregistrer.
Une fois l'installation terminée, la carte Boost Security Azure DevOps Account est ajoutée à la section Paramètres > Intégrations > Installées. À ce stade, l'intégration Boost Security est activée pour votre projet Azure. Vous pouvez répéter ces étapes pour permettre l'intégration avec d'autres projets Azure.
Boost Security vérifie la présence de nouveaux projets environ toutes les 15 minutes, un nouveau projet apparaît donc dans un délai d'environ 15 minutes. La découverte ne trouve que les projets que l'utilisateur propriétaire du PAT peut lire : dans Azure DevOps, un nouveau projet n'est généralement visible que par son créateur et les administrateurs, donc ajoutez cet utilisateur au nouveau projet, par exemple dans son groupe Contributors.
2. Orchestration Zero Touch pour ADO
Suivez ces étapes pour configurer le ZTP pour Azure DevOps
-
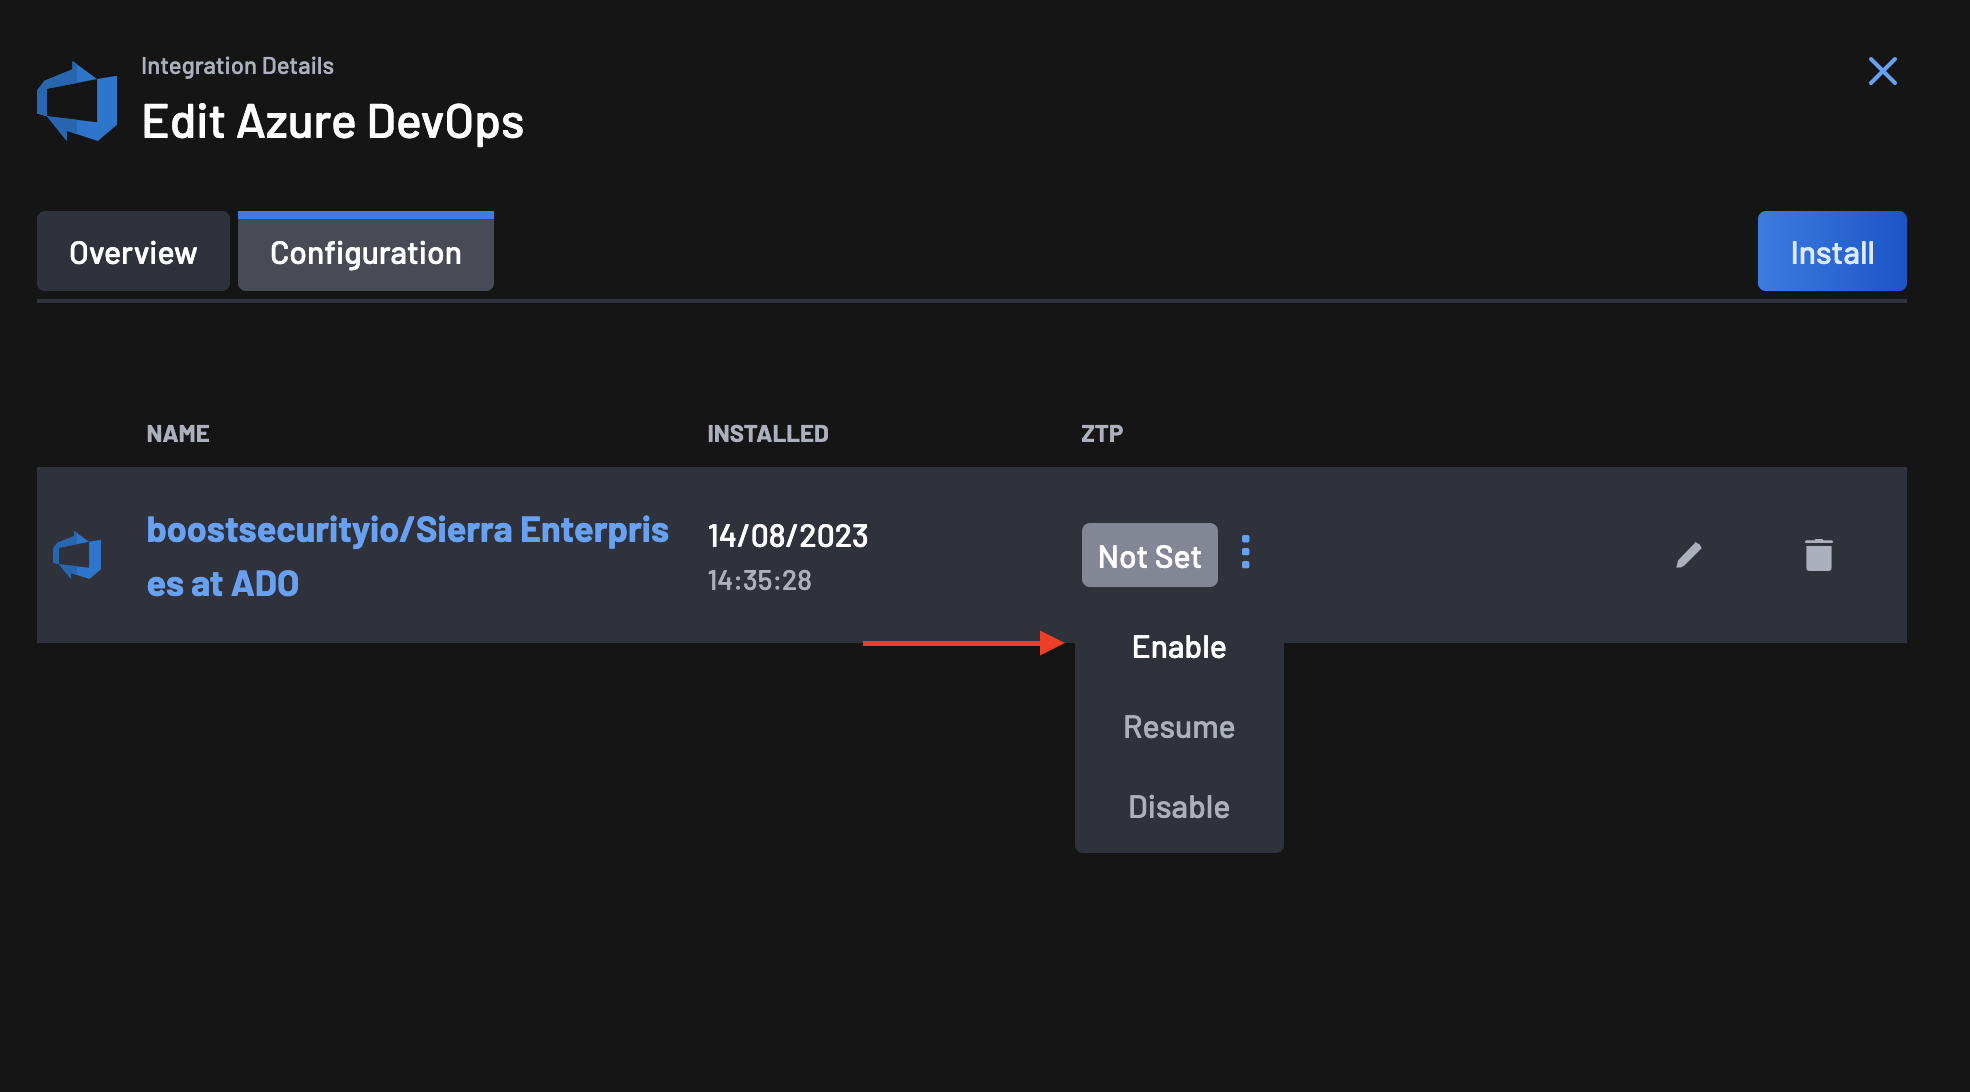
Allez à la page Intégrations, sélectionnez votre intégration Azure DevOps et cliquez sur l'onglet de configuration.
-
Dans la colonne ZTP, vous remarquerez que le "statut ZTP" est défini sur Non défini. Cliquez sur le menu d'actions à côté du statut et sélectionnez Activer.
-
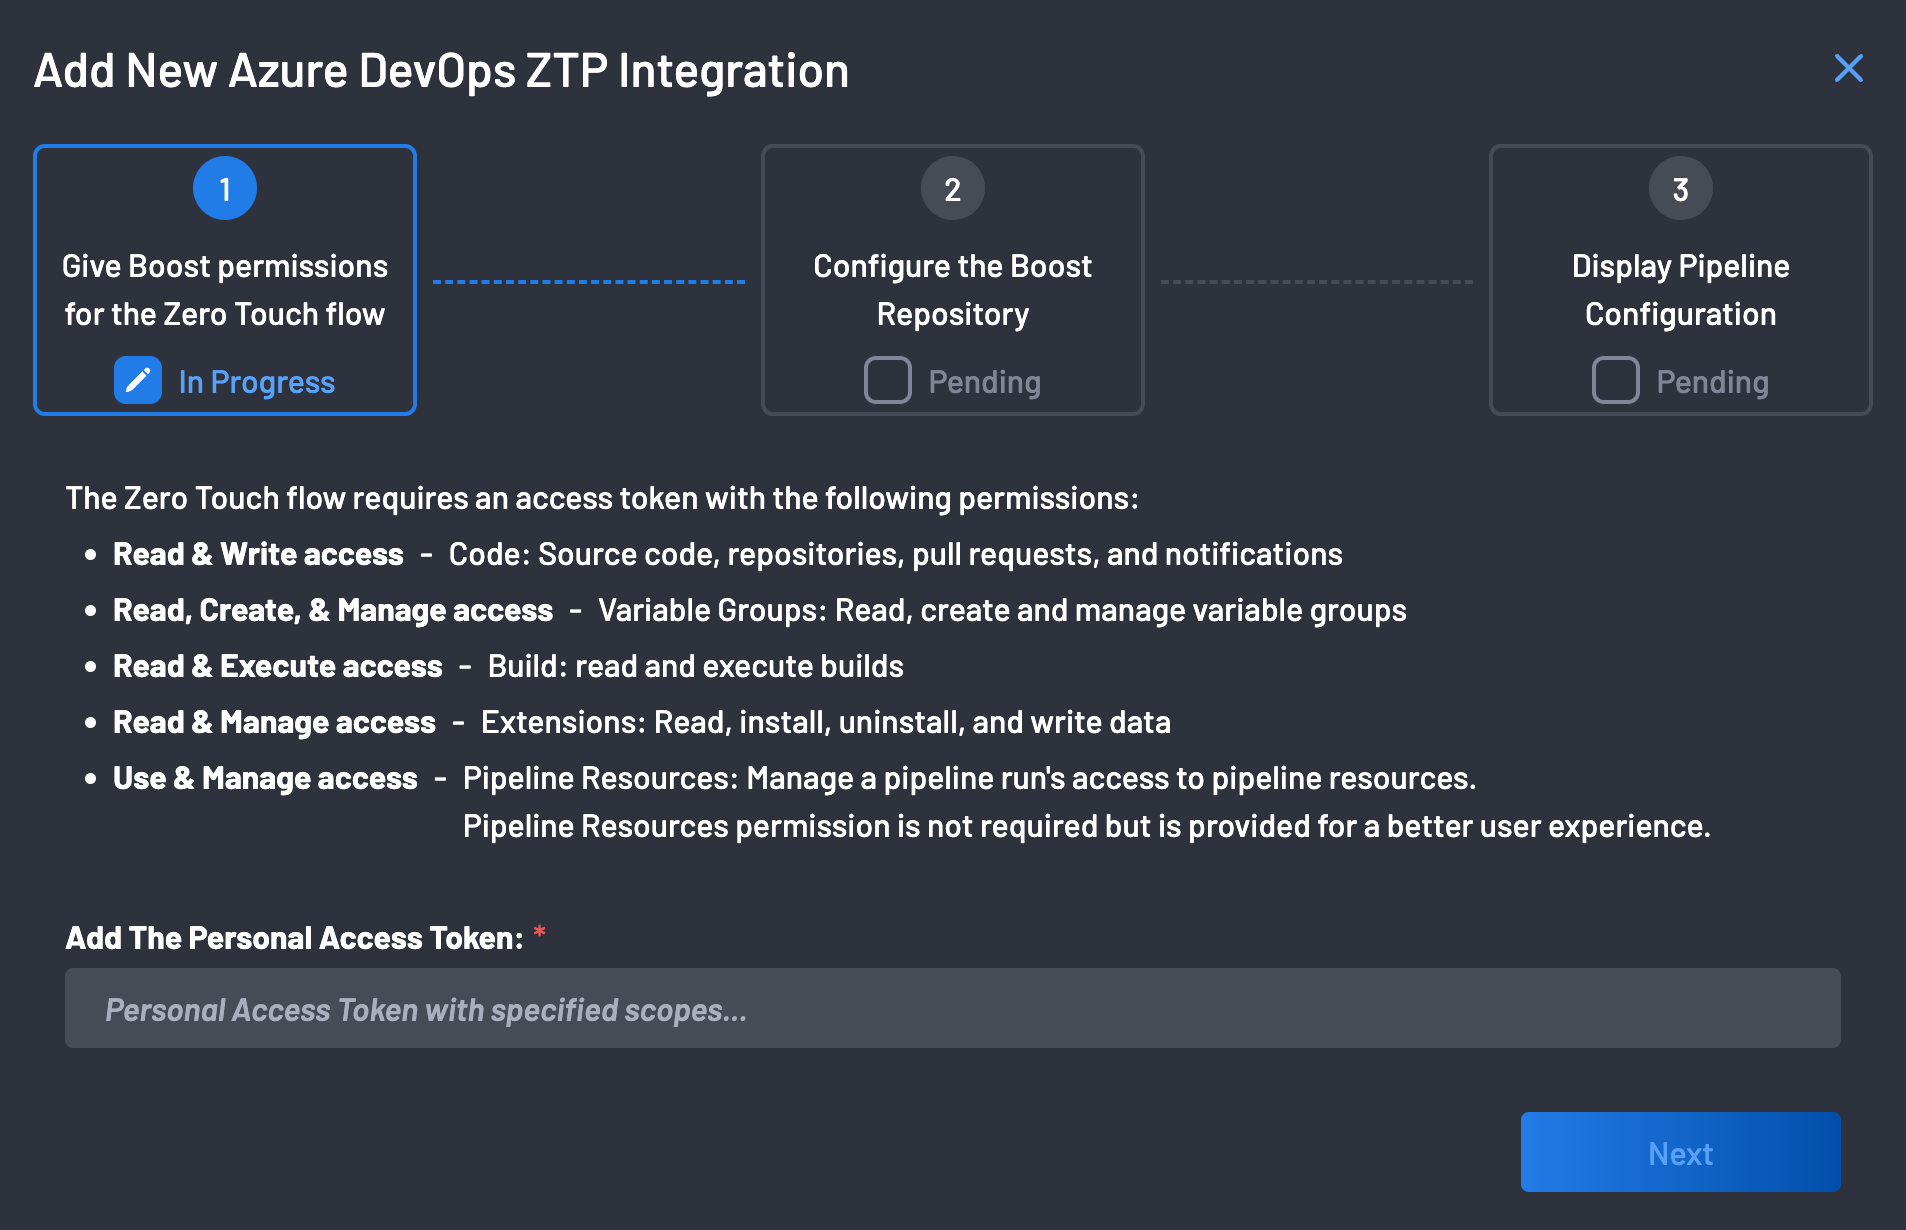
Dans l'assistant ZTP, la première étape consiste à accorder à Boost Security les permissions pour le flux Zero Touch sur votre organisation Azure DevOps. Le flux Zero Touch nécessitera un jeton d'accès personnel avec ces permissions.
-
Cliquez sur le bouton Suivant pour continuer.
-
Boost Security configure le dépôt
boostsur votre organisation ADO.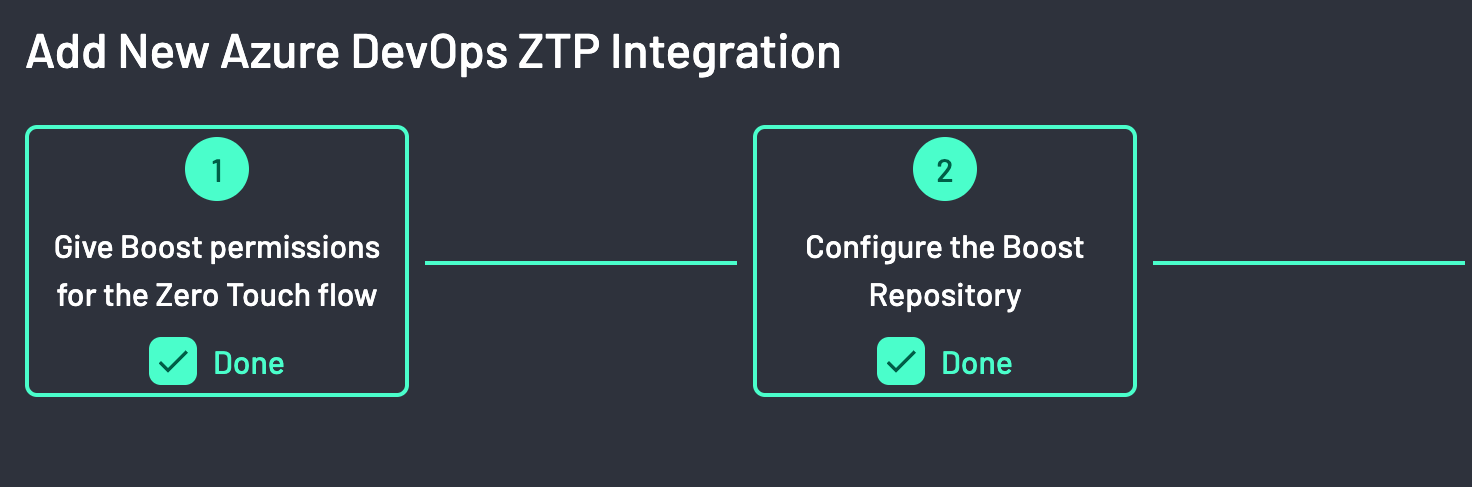
-
Installez et autorisez l'orchestration Zero Touch de Boost Security sur vos organisations. Cliquez sur le bouton Accepter en bas de la page.
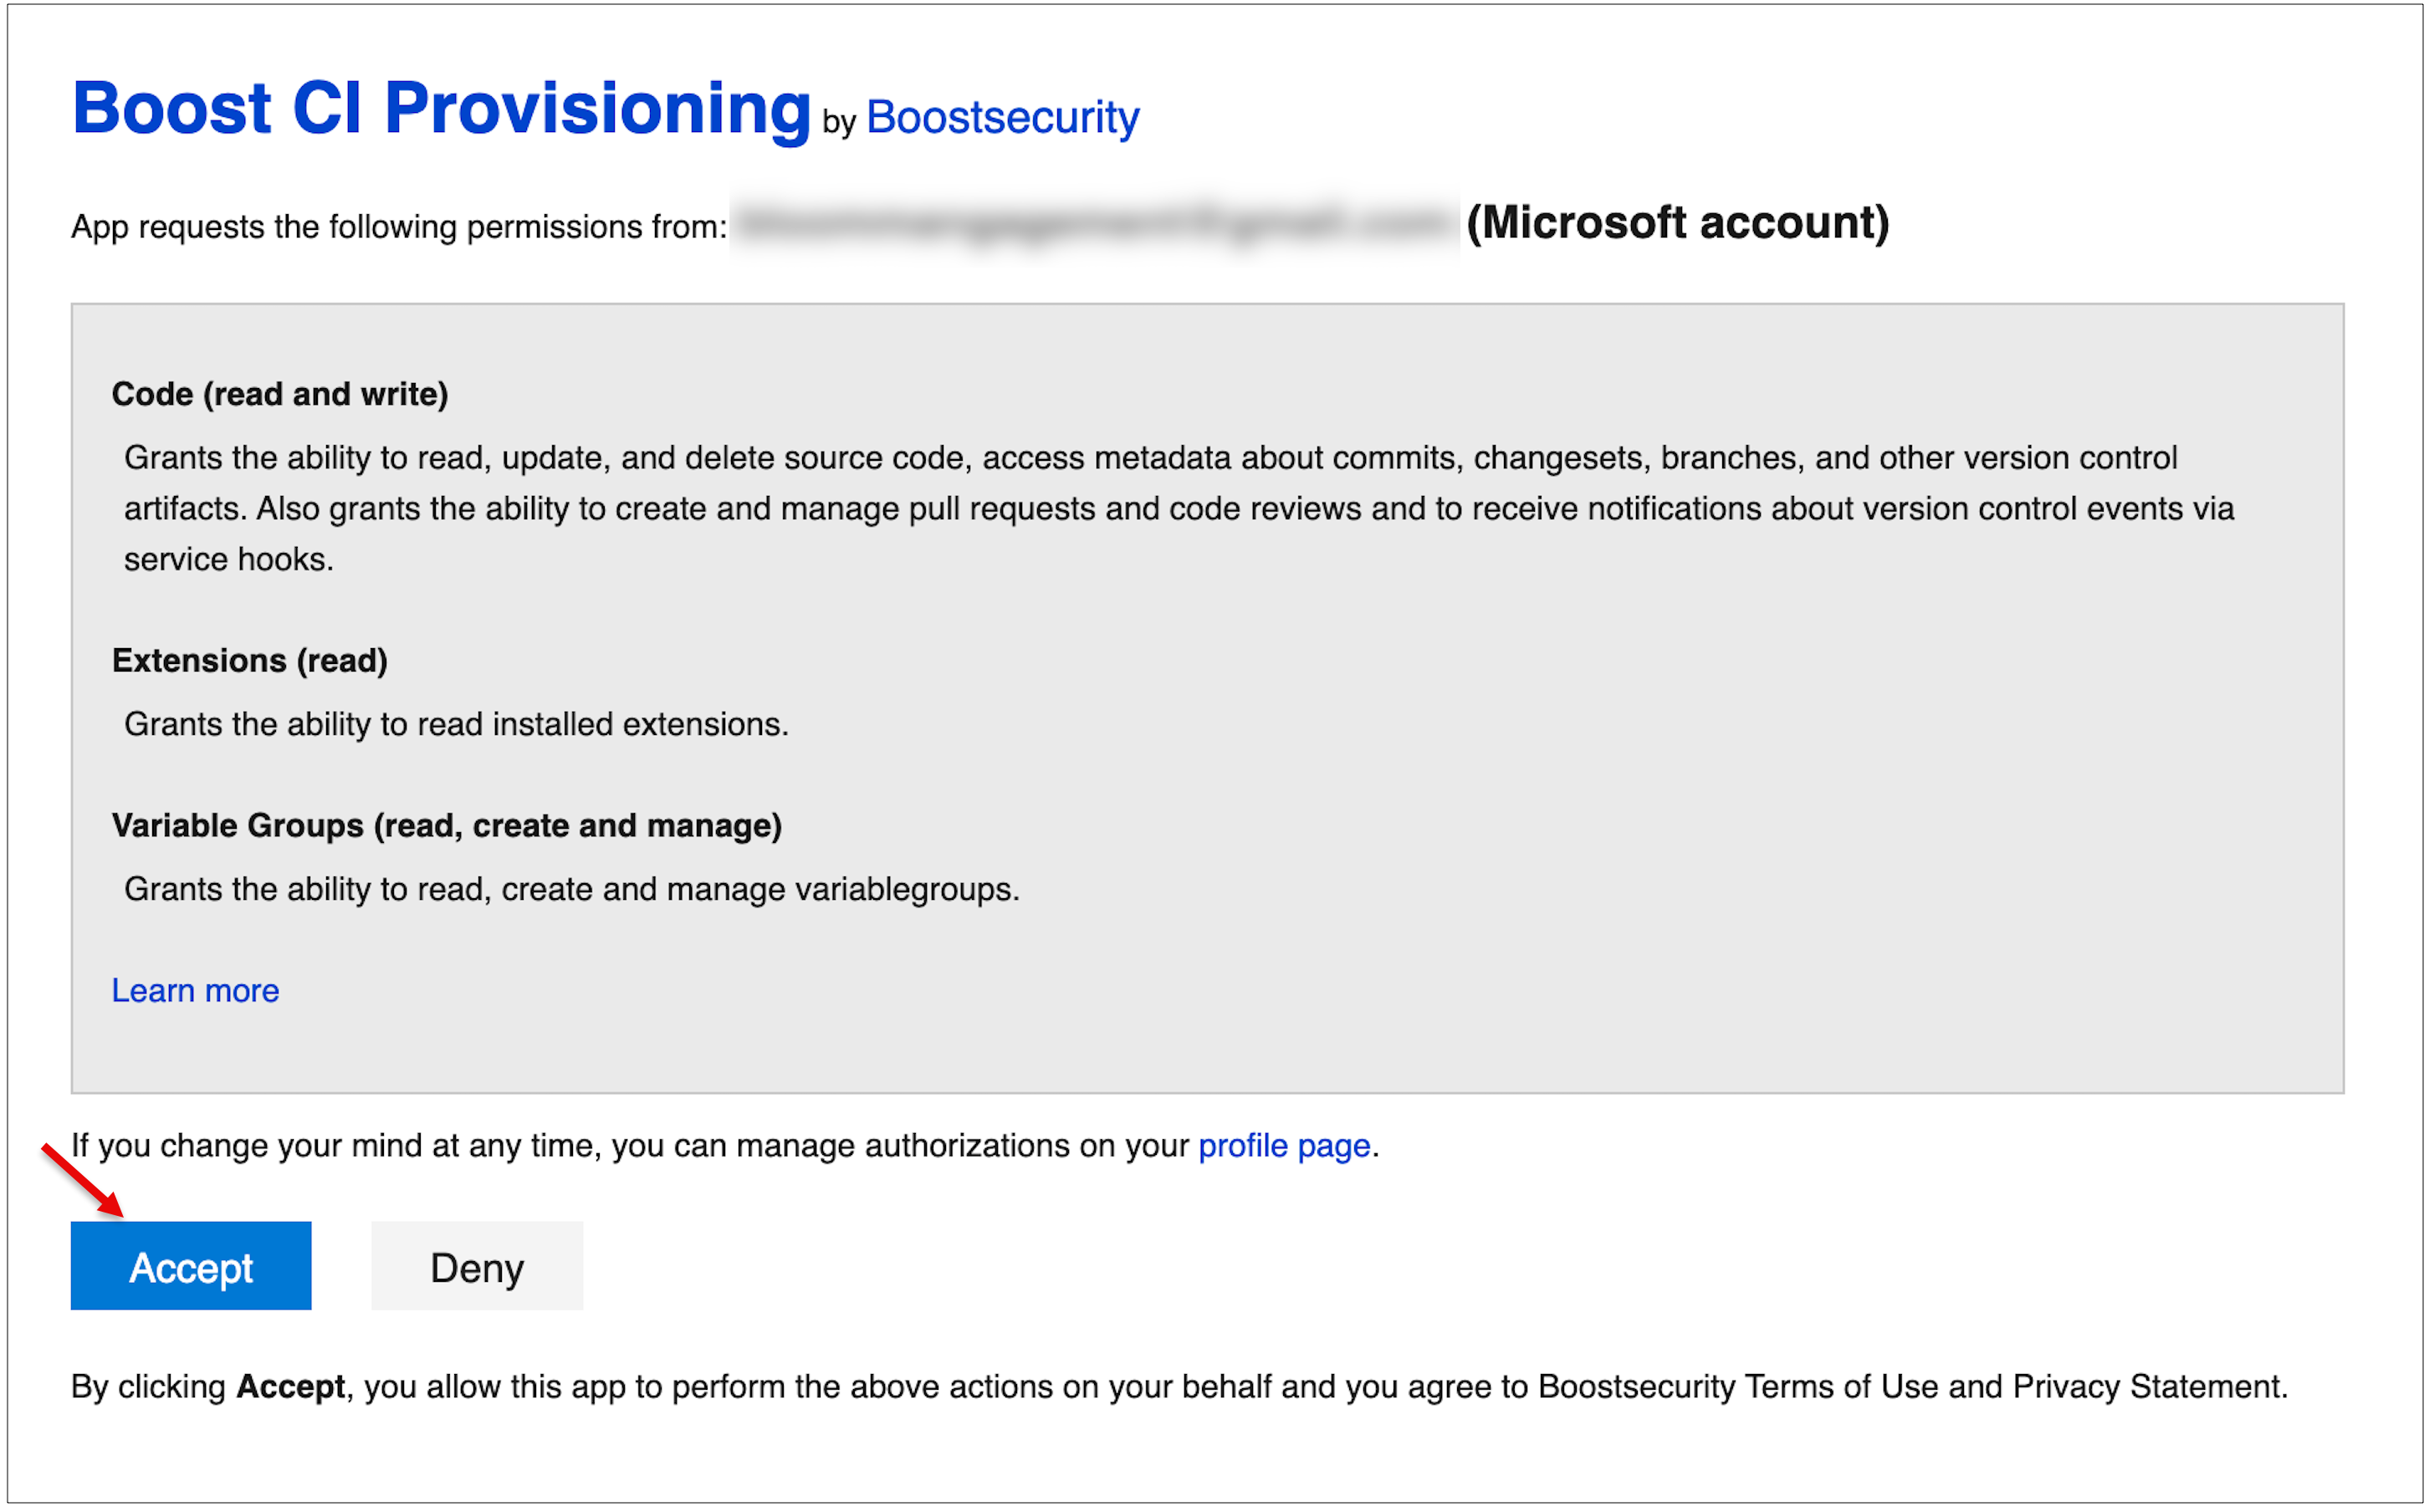
Veuillez noter l'avertissement ci-dessous :
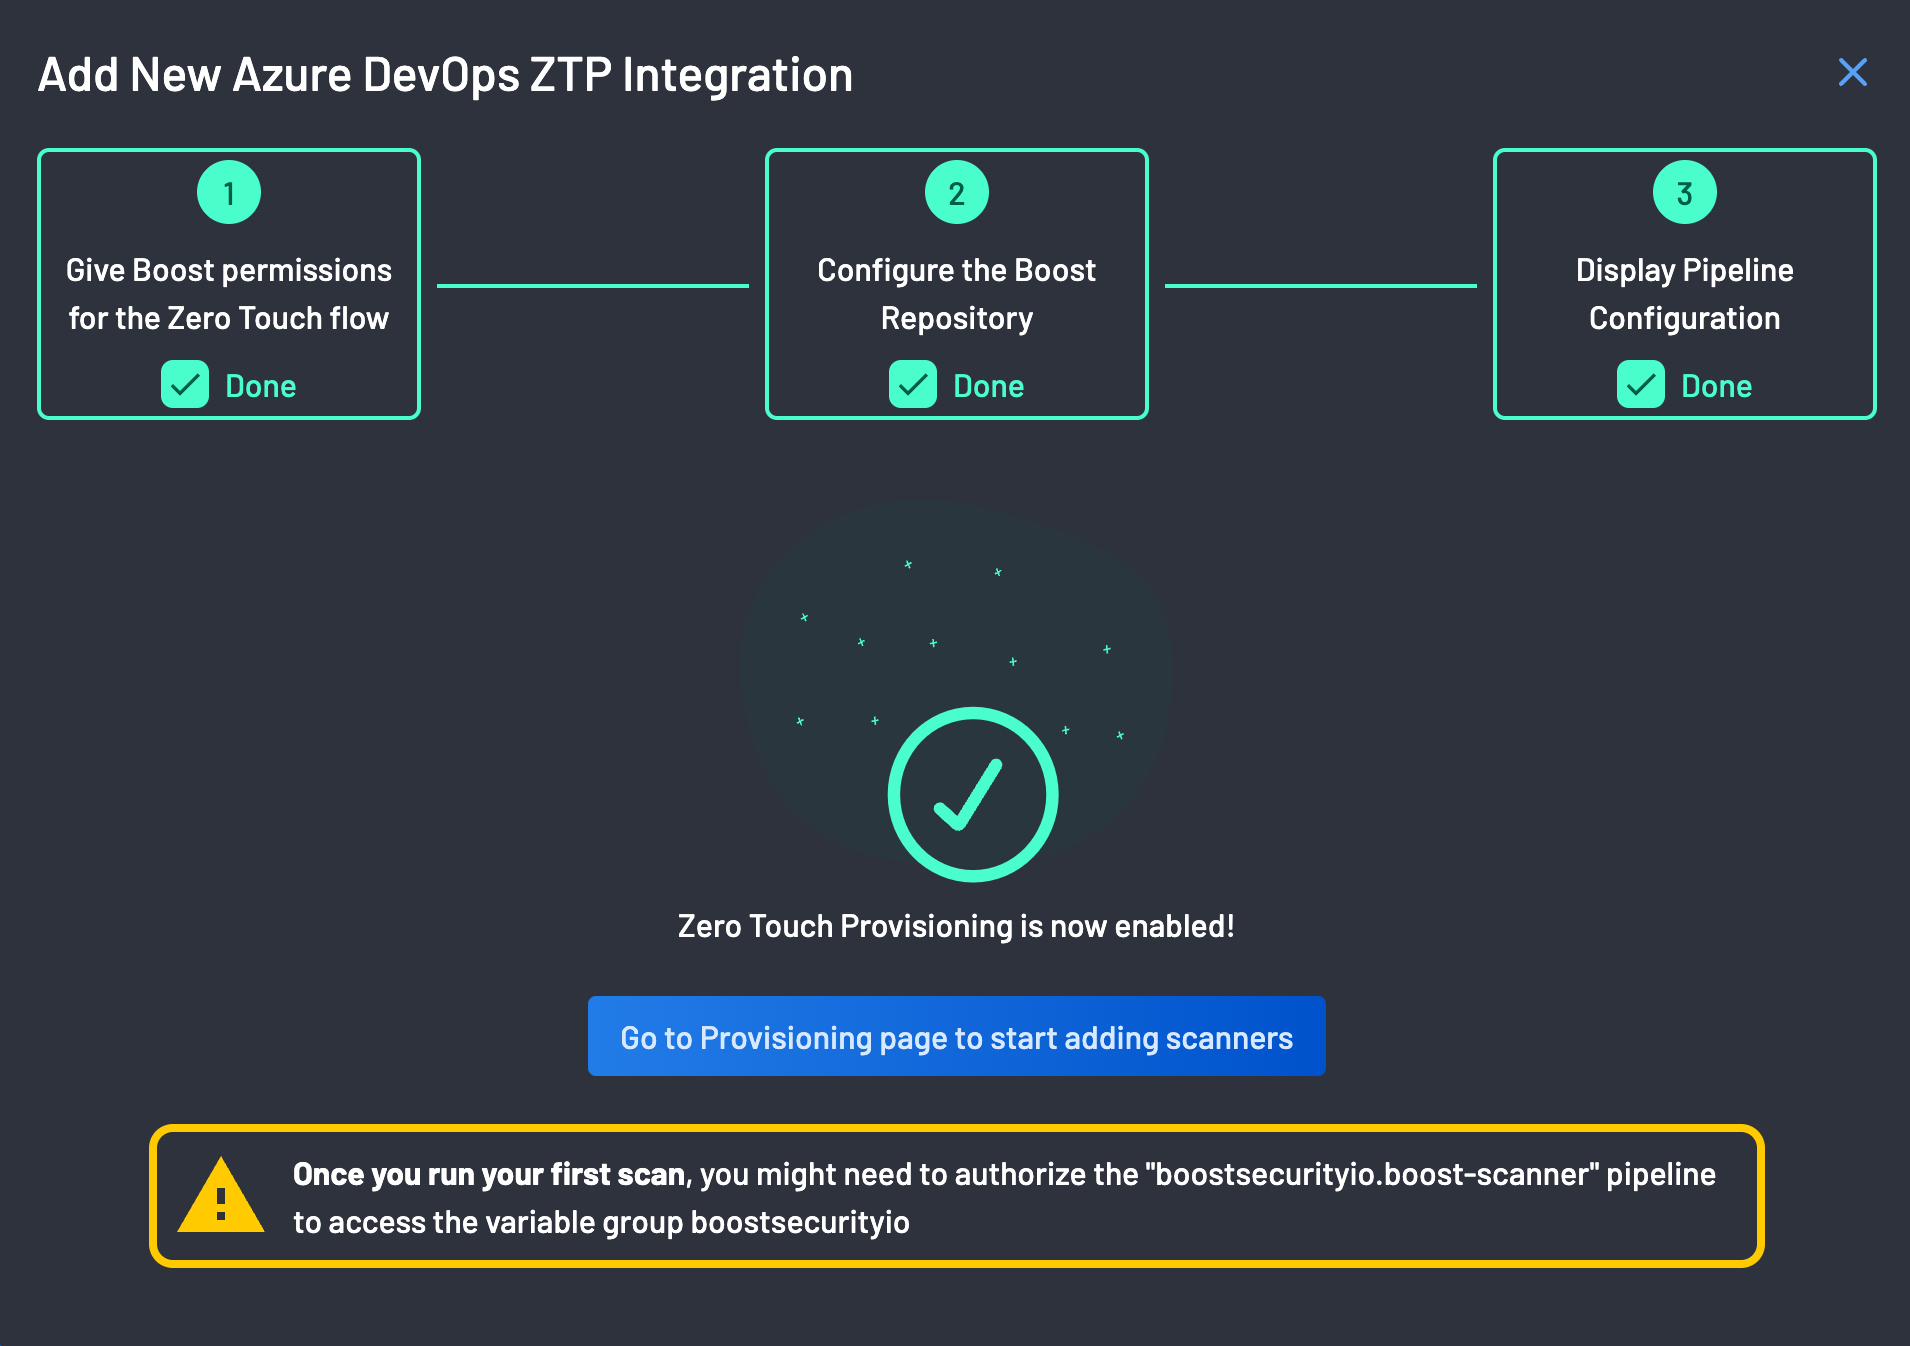
Lors de votre premier scan, vous devez autoriser le pipeline « boostsecurityio.boost-scanner » à accéder au groupe de variables boostsecurityio avant de pouvoir voir les résultats sur votre tableau de bord.
-
La configuration du pipeline est prête.
Note
En cliquant sur le bouton Activer les scanners recommandés par Boost, Boost provisionnera plusieurs scanners pour chaque dépôt auquel il a accès. Ces scanners demanderont ensuite que de nouveaux scans soient effectués pour chacun de ces dépôts. Veuillez noter que ce processus aura un impact financier sur vos services, assurez-vous donc que c'est la bonne marche à suivre avant de continuer.
Si vous connectez une grande collection de dépôts, vous pourriez vouloir activer l'analyse de manière plus ciblée.
L'Orchestration Zero Touch est maintenant activée !!!