API Boost Security
Explorez la section API de Boost Security, votre ressource complète pour tirer parti des puissantes capacités de notre API. Que ce soit pour créer des clés API pour l'authentification ou pour utiliser l'API GraphQL pour interroger et manipuler des données, ces guides fournissent des instructions détaillées pour simplifier vos efforts d'intégration.
Explorez les pages ci-dessous pour approfondir des sujets spécifiques liés à l'API :
- Créer une clé API
- Gérer l'expiration des clés API
- Utiliser l'API GraphQL
- Point de terminaison d'audit
- Intégrations utilisant l'API GraphQL
- Intégrer Boost Security avec Power BI
Rôles des clés API
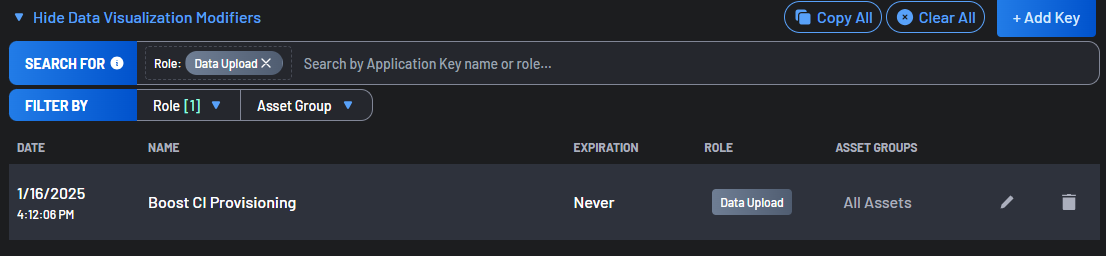
Chaque clé API possède un Rôle, et la clé ne peut accéder qu'à ce que ce rôle autorise. Le rôle est affiché dans la colonne Rôle de la liste des Clés d'Application et peut être filtré à cet endroit.
| Rôle | Ce qu'une clé avec ce rôle peut faire |
|---|---|
| Utilisateur | Lire la plateforme, ainsi que les actions d'écriture qu'un utilisateur peut effectuer. C'est la valeur par défaut pour une clé créée à partir du formulaire des Clés d'Application. |
| Lecteur | Lire la plateforme. Rien d'autre. |
| Poste de travail | Enregistrer des appareils avec la Protection des postes de travail. Aucun autre accès, y compris aucun accès en lecture à la plateforme. Proposé uniquement sur les comptes où la Protection des postes de travail est activée. La page Installation de la Protection des postes de travail est un raccourci pour en créer une : les jetons de déploiement qu'elle crée sont des clés de type Poste de travail. |
| Téléversement de Données | Téléverser les résultats d'analyse, de SBOM et de télémétrie, et récupérer les politiques nécessaires pour exécuter une analyse. Ne peut pas lire la plateforme. Ces clés sont créées et gérées par Boost Security pour des intégrations telles que l'Orchestration Zero Touch, et ne peuvent pas être créées à partir du formulaire des Clés d'Application. Elles apparaissent tout de même dans la liste des Clés d'Application. |
Tout ce qui interroge Boost Security — l'API GraphQL, Power BI, le serveur MCP, ou tout autre client de reporting — nécessite une clé Utilisateur ou Lecteur.
Warning
Une clé Téléversement de Données ou Poste de travail ne peut pas lire la plateforme.
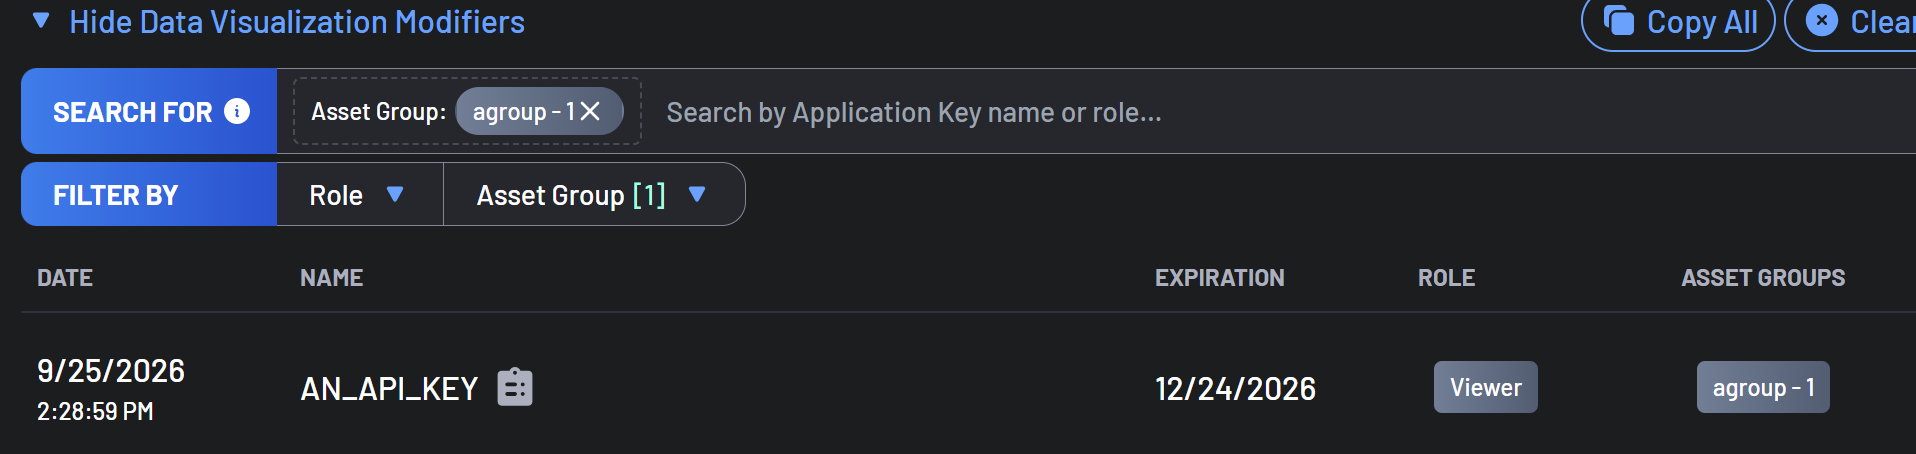
Une clé est également associée à un Groupe d'Actifs : Tous les Actifs, la valeur par défaut, qui donne à la clé accès à tous les actifs, ou l'un de vos groupes d'actifs. Une clé associée à un groupe d'actifs ne peut accéder qu'aux données des actifs de ce groupe. La colonne Groupes d'Actifs de la liste des Clés d'Application affiche le groupe d'actifs de chaque clé, et le filtre Groupe d'Actifs restreint la liste aux clés d'un seul groupe.
La création d'une clé via l'API GraphQL avec une liste de rôles explicitement vide est refusée. Omettre l'argument des rôles produit toujours une clé Utilisateur, comme auparavant.
Erreurs de Permission
Lorsqu'une clé est utilisée pour quelque chose que son rôle n'autorise pas, la réponse dépend de l'interface :
- L'API GraphQL renvoie
Permission denied, requires the Read_Only role, en nommant le rôle affiché comme Lecteur dans le tableau ci-dessus. - Les autres requêtes de l'API Boost Security renvoient un simple
401 Unauthorizedsans corps de message.
Ce 401 est important à reconnaître, car il s'agit de la même réponse que produit une clé invalide, révoquée ou expirée. Lorsqu'une clé qui fonctionnait auparavant se met à renvoyer 401 lors d'une lecture et que la clé elle-même est toujours valide, c'est son Rôle qu'il faut vérifier : une clé Poste de travail ou Téléversement de Données n'a aucun accès en lecture.