Déploiement GitLab
Déployer les analyseurs Boost Security au sein de GitLab nécessite une gestion attentive des limites de taux de Docker Hub et une configuration appropriée des runners auto-hébergés. Les travaux de GitLab tirent certaines de leurs images de conteneurs depuis Docker Hub, ce qui peut entraîner des échecs dus à la limitation de taux pour les utilisateurs anonymes. De plus, lors de l'utilisation de runners auto-hébergés, il est nécessaire de s'assurer que des paramètres corrects, tels que le mode privilégié, sont en place pour une exécution réussie. Ce document décrit les étapes nécessaires pour relever ces défis, y compris les méthodes d'authentification, les configurations de proxy de dépendances et la configuration des runners.
Limitation de Taux de Pull sur Docker Hub
Boost Security tire la quasi-totalité des images d'analyseurs depuis ses propres copies sur GitHub Container Registry (ghcr.io/boostsecurityio) et Amazon ECR Public (public.ecr.aws/boostsecurityio). L'analyseur MobSF (mobsfscan) fait exception et est toujours tiré depuis Docker Hub.
Les tirages Docker Hub qui atteignent la limite de taux sont principalement ceux des images sur lesquelles un travail GitLab Boost s'exécute : docker:<version>-cli et docker:<version>-dind. Les images ajoutées par vos propres étapes, ainsi que l'image de l'analyseur MobSF, sont également tirées depuis Docker Hub. Par défaut, cela se fait de manière anonyme, ce qui les rend sujettes à la limitation de taux. Si la limite de taux est dépassée, le travail échoue car l'image de conteneur requise ne peut pas être récupérée. Les runners partagés GitLab.com, ainsi que les runners auto-hébergés qui accèdent à Internet via une seule adresse NAT, sont les plus exposés.
Pour éviter de dépasser la limite de taux de Docker Hub, il existe deux approches principales :
1. Authentification à Docker Hub
Les organisations disposant d'un compte Docker Hub peuvent configurer les travaux GitLab pour s'authentifier auprès du registre en utilisant les identifiants de leur compte.
L'approche recommandée consiste à exécuter docker login avant que l'analyseur Boost Security ne s'exécute, dans le before_script du travail boost-scanner. Pour conserver cette configuration lors de la mise à jour du modèle, ne modifiez pas le fichier .gitlab-ci.yml du dépôt Boost : ajoutez-la dans un fichier de configuration CI/CD distinct qui inclut .gitlab-ci.yml.
Étapes :
-
Créez un fichier
.config.gitlab-ci.ymldans votre dépôtBoost. Conservez les étapes de configuration du modèle Boost avec!reference, et connectez-vous après celles-ci :include: - local: .gitlab-ci.yml boost-scanner: before_script: - !reference [.boost_setup, before_script] - echo "$DOCKER_HUB_PASSWORD" | docker login --username "$DOCKER_HUB_USERNAME" --password-stdinSi le fichier
.gitlab-ci.ymlcomporte plusieurs travauxboost-scanner, chacun avec son propre suffixe, répétez la surcharge dubefore_scriptsous le nom exact de chacun d'eux. Un nom mal orthographié crée un nouveau travail au lieu d'étendre le travail Boost, et le pipeline échoue. -
Dans Paramètres du Projet → CI/CD → Variables, créez les variables CI/CD masquées
DOCKER_HUB_USERNAMEetDOCKER_HUB_PASSWORDavec vos identifiants Docker Hub. -
Dans Paramètres du Projet → CI/CD → Pipeline général, définissez le fichier de configuration CI/CD sur
.config.gitlab-ci.yml. Consultez Spécifier un fichier de configuration CI/CD personnalisé.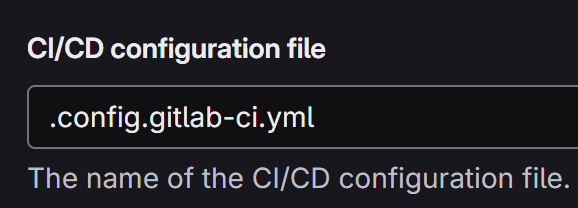
La même approche permet de s'authentifier auprès d'un registre Docker privé : ajoutez l'hôte du registre à la fin de la commande docker login.
Cette connexion s'applique aux images tirées pendant l'exécution du travail, telles que l'image de l'analyseur MobSF et les images ajoutées par vos propres étapes. Elle ne s'applique pas aux images sur lesquelles le travail lui-même s'exécute (docker:<version>-cli et docker:<version>-dind), que le runner tire avant le démarrage du travail. Pour celles-ci, suivez les indications de GitLab pour accéder à une image depuis un registre de conteneurs privé, ou utilisez le proxy de dépendances.
Pour les runners auto-hébergés, vous pouvez également modifier la configuration du runner pour monter la configuration Docker dans chaque travail. Consultez la documentation officielle de GitLab pour plus de détails : Monter la configuration Docker.
2. Utiliser un Proxy de Conteneur Docker
Si vous ne disposez pas d'un compte Docker Hub, vous pouvez configurer un proxy de dépendances pour les images de conteneurs dans GitLab et l'activer pour le groupe, puis configurer l'analyseur Boost pour l'utiliser avec la variable CI/CD BOOST_DOCKER_PROXY. Elle accepte deux valeurs, selon le proxy de dépendances du groupe que vous utilisez :
| Valeur | Proxy de dépendances utilisé | Préfixe d'image GitLab |
|---|---|---|
group |
Le groupe de niveau supérieur du dépôt Boost |
CI_DEPENDENCY_PROXY_GROUP_IMAGE_PREFIX |
direct |
Le groupe qui contient directement le dépôt Boost |
CI_DEPENDENCY_PROXY_DIRECT_GROUP_IMAGE_PREFIX |
Lorsque BOOST_DOCKER_PROXY est défini, le travail Boost standard se connecte lui-même au proxy de dépendances : vous n'avez pas besoin d'ajouter une étape docker login. Les images sur lesquelles le travail s'exécute, docker:<version>-cli et docker:<version>-dind, sont également tirées via le proxy de dépendances.
Étapes :
-
Dans Paramètres du Projet → CI/CD → Variables du dépôt
Boost, ou dans les mêmes paramètres de son groupe, créez une variable :- Clé :
BOOST_DOCKER_PROXY -
Valeur :
groupoudirect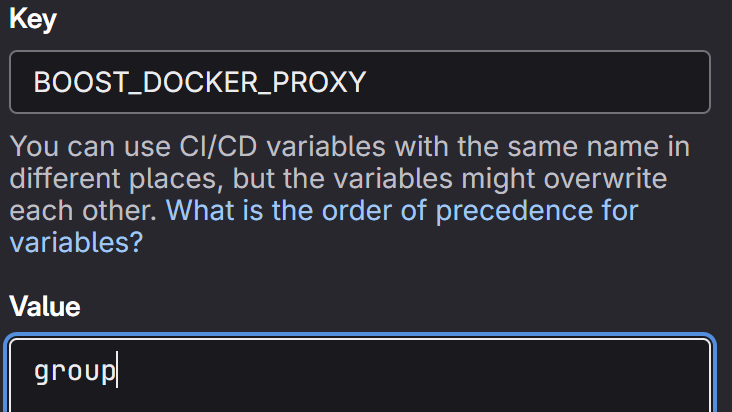
- Clé :
Pour tirer via un autre registre proxy au lieu du proxy de dépendances GitLab, définissez la variable CI_DOCKER_PROXY sur l'hôte de ce registre, et connectez-vous à celui-ci avec docker login comme décrit dans Authentification à Docker Hub.
Runners Auto-Hébergés
Les scanners Boost Security peuvent être exécutés à l'aide de runners auto-hébergés GitLab. Cependant, une configuration supplémentaire peut être nécessaire pour assurer une exécution correcte.
Activation du Mode Privilégié
Pour exécuter le travail GitLab Boost, le runner GitLab doit être capable d'exécuter des conteneurs Docker. Cela nécessite d'activer le mode privilégié dans la configuration du runner.
La méthode de configuration dépend du type d'agent runner GitLab utilisé. Consultez la configuration avancée de GitLab pour des instructions détaillées.
Par exemple, lors de l'utilisation de l'agent Kubernetes GitLab déployé via le chart Helm GitLab, ajoutez ce qui suit au fichier values.yml :
runners:
  config: |
    [[runners]]
      [runners.kubernetes]
        # Exécutez tous les conteneurs avec le drapeau privilégié activé.
        privileged = true
        ...