Provisionner des Scanners
La fonctionnalité de provisionnement sur la page de Couverture des Scanners permet aux utilisateurs de provisionner efficacement des analyseurs pour les dépôts qui manquent d'une couverture adéquate. En identifiant les dépôts dépourvus de mesures de sécurité suffisantes et en facilitant un provisionnement rapide des analyseurs, cette fonctionnalité renforce la gestion de la posture de sécurité dans la chaîne d'approvisionnement logicielle.
Étapes de Provisionnement des Scanners
La page de Couverture des Scanners fournit un espace structuré pour le provisionnement des analyseurs aux dépôts. Les utilisateurs peuvent naviguer à travers les dépôts qui manquent d'une couverture adéquate et initier des tâches de provisionnement directement dans une interface centralisée.
Pour provisionner un dépôt :
-
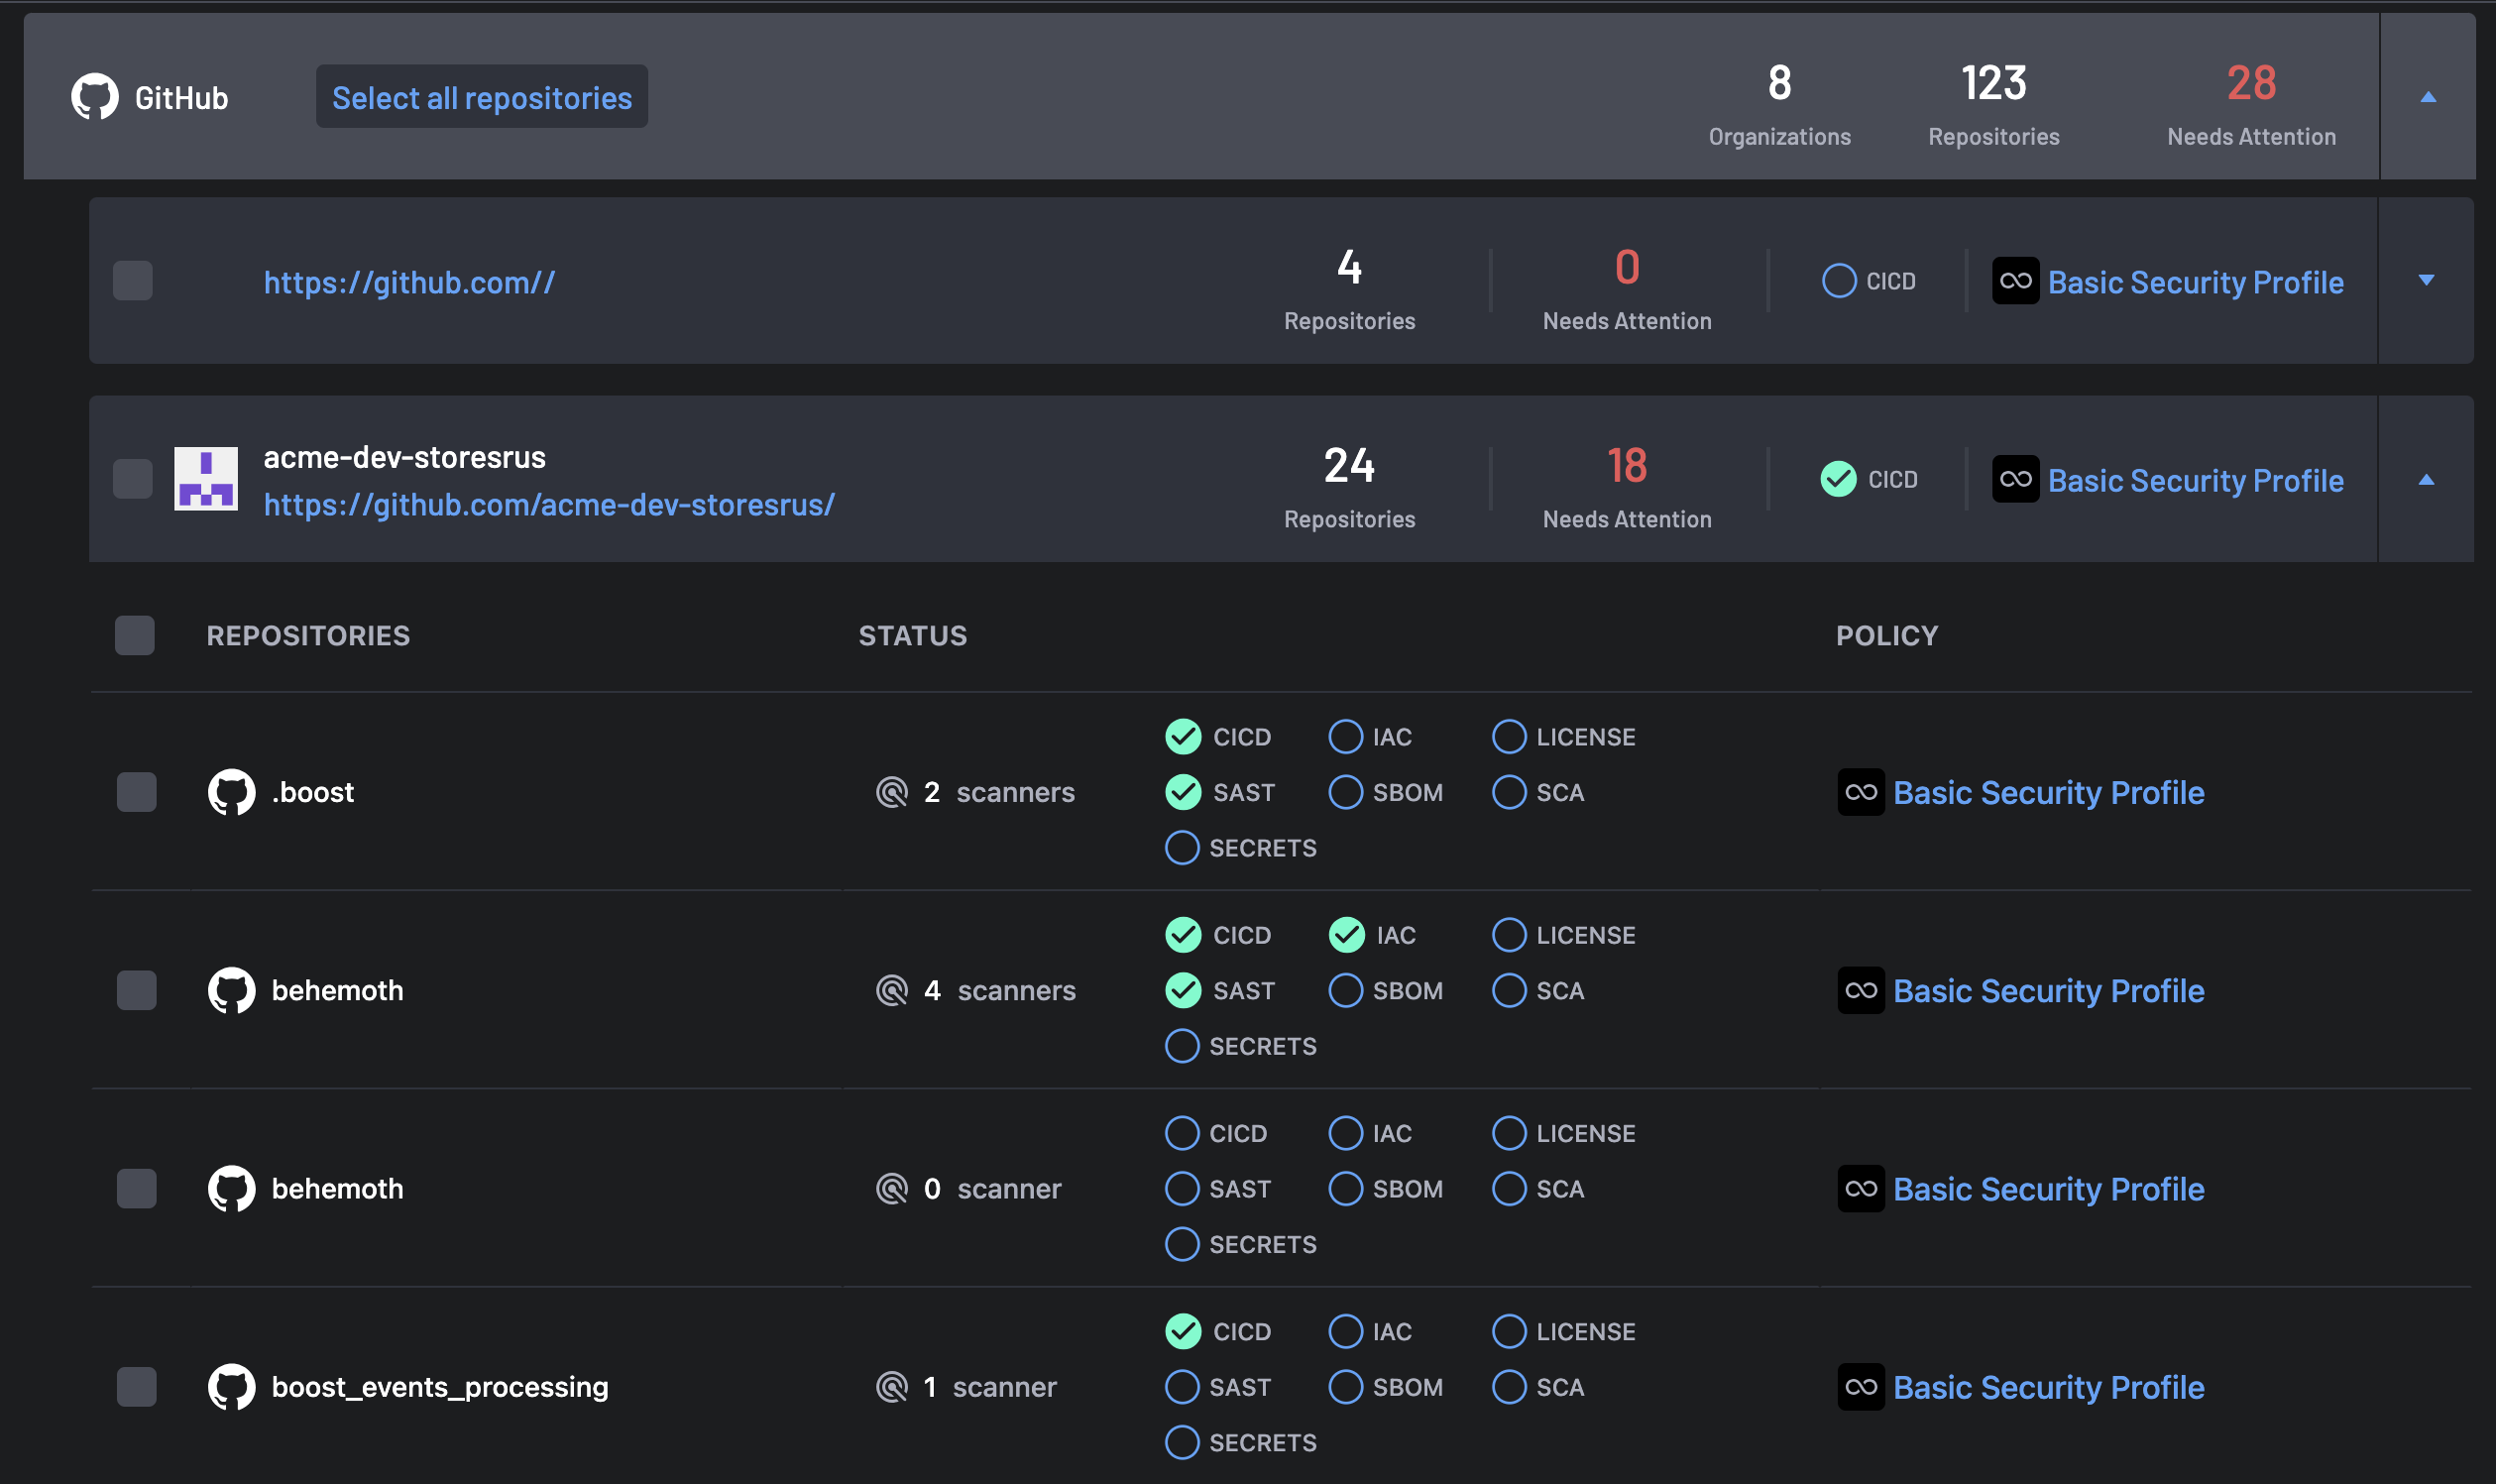
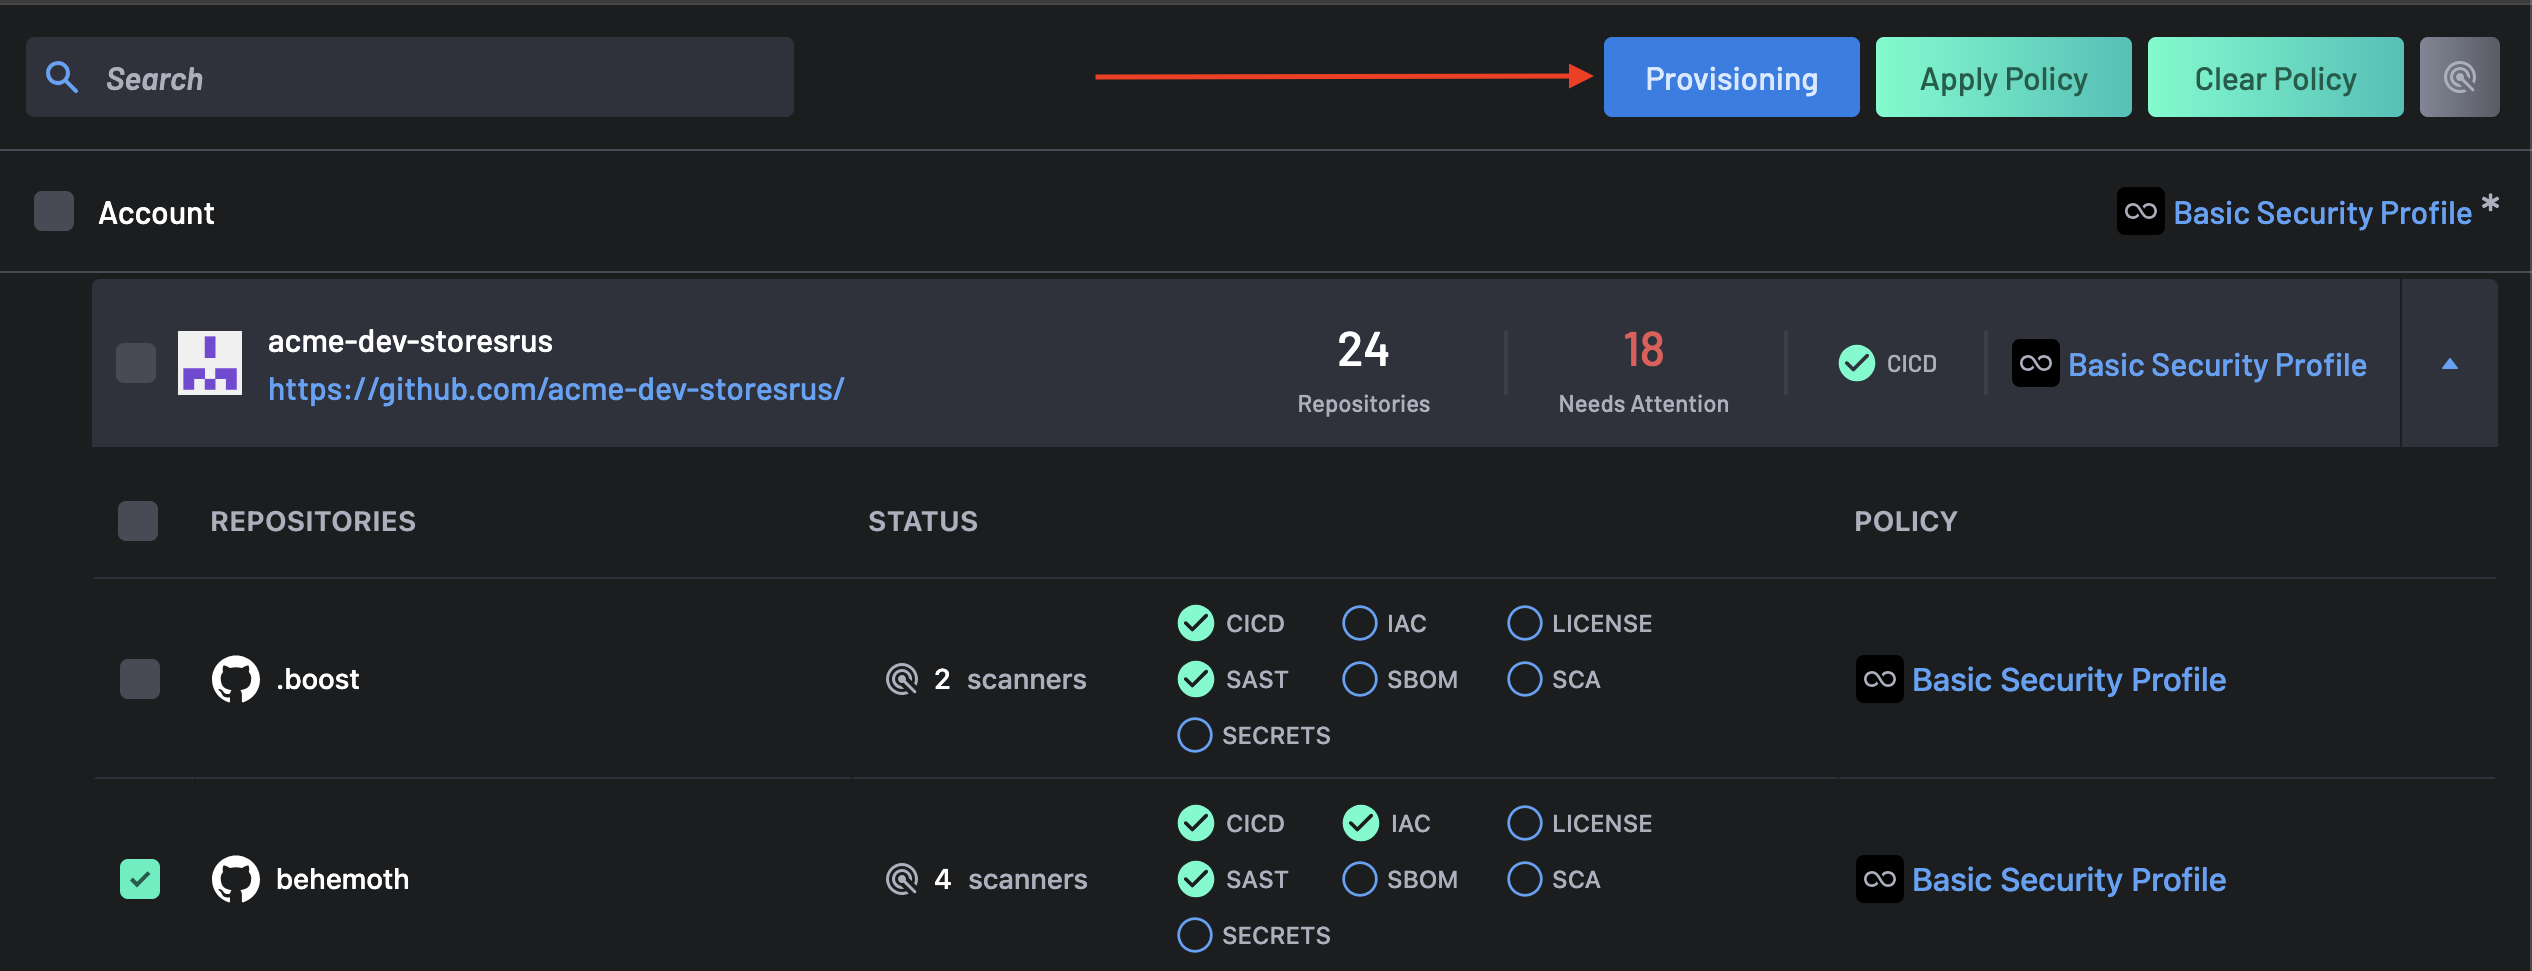
Sélectionnez une organisation pour obtenir la liste de tous ses dépôts.
-
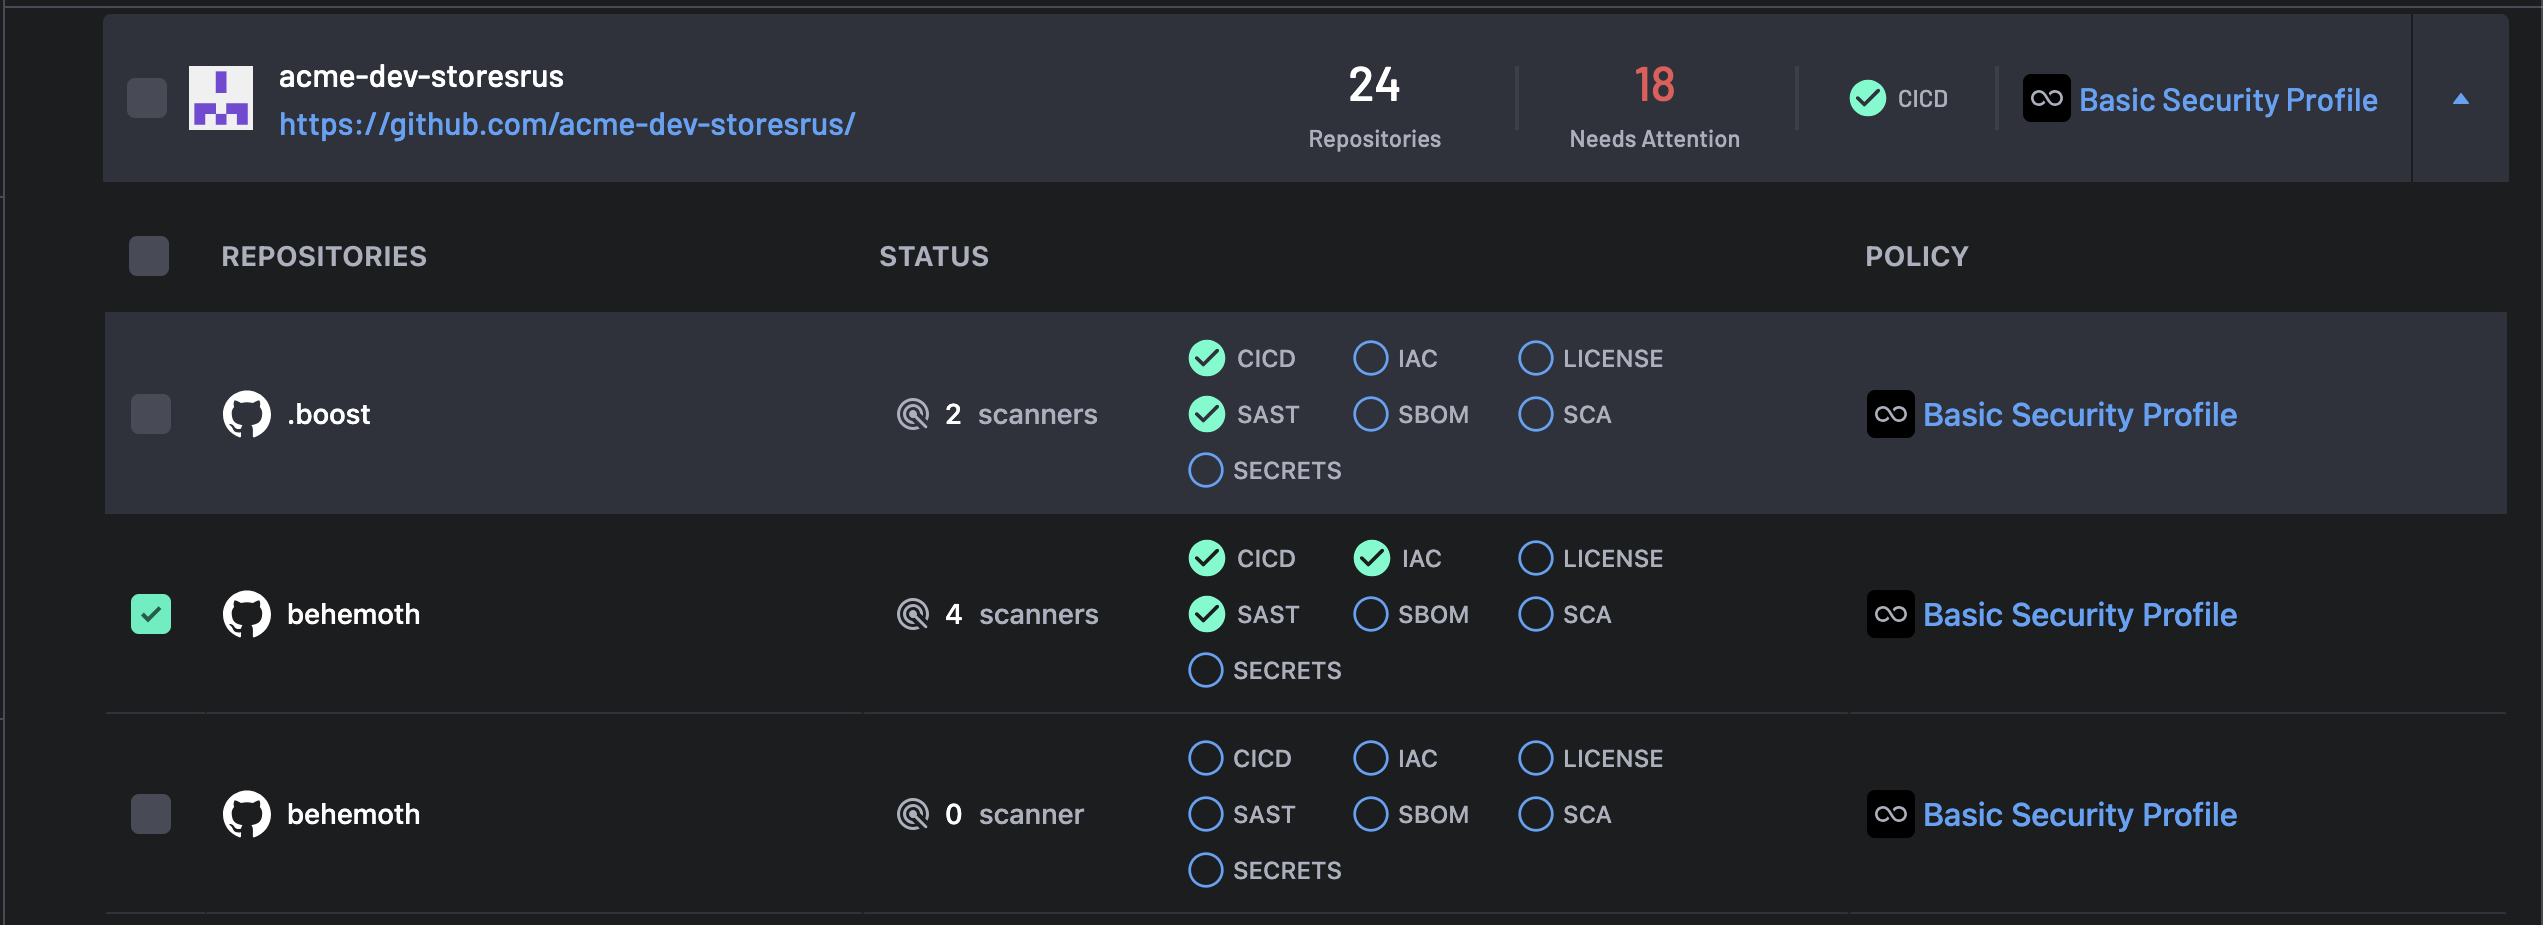
Sélectionnez un dépôt dans la liste déroulante.
-
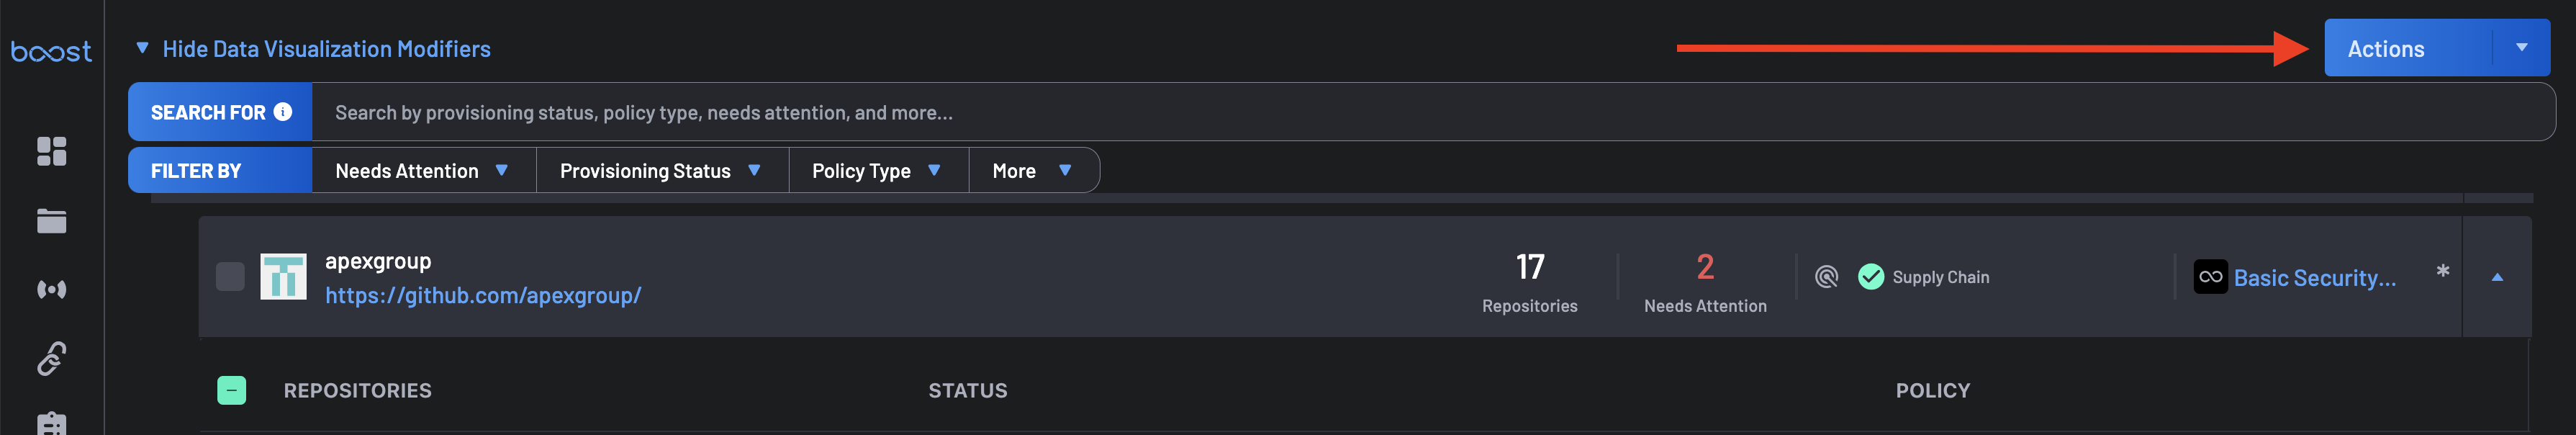
Cliquez sur le bouton Actions dans le coin supérieur de la page.
-
Cliquez sur le bouton Provisionnement.
-
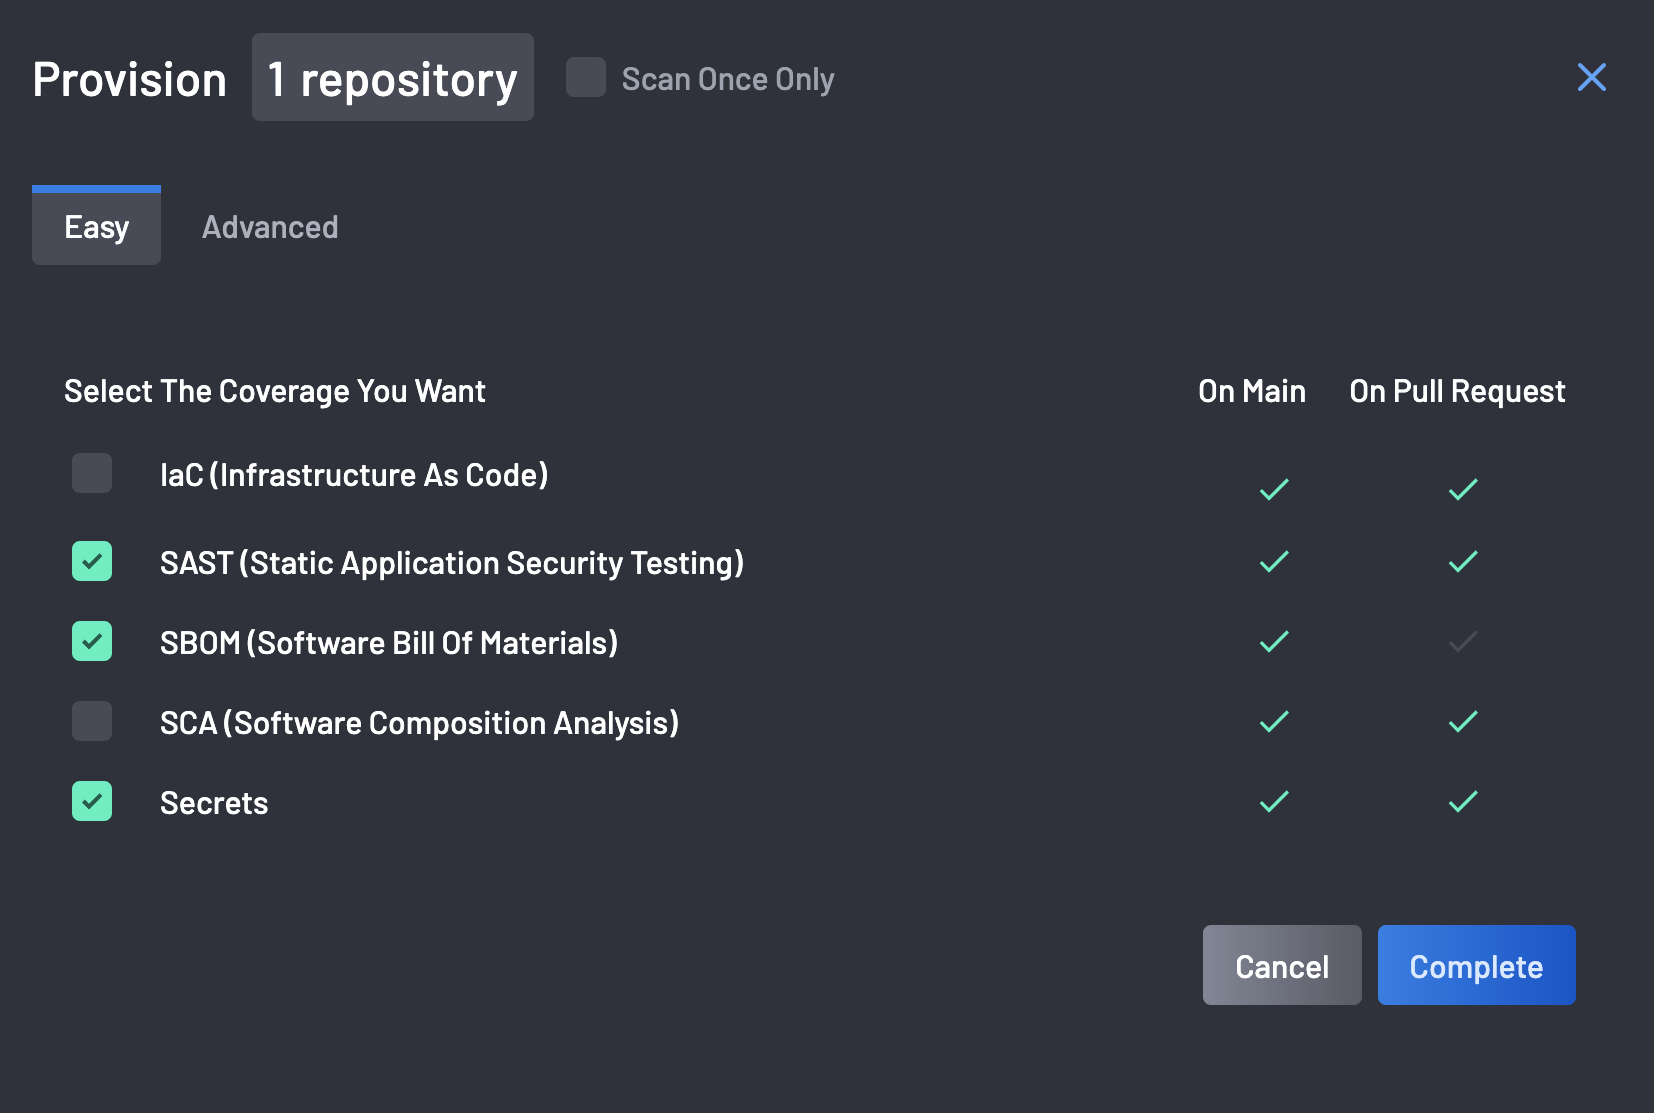
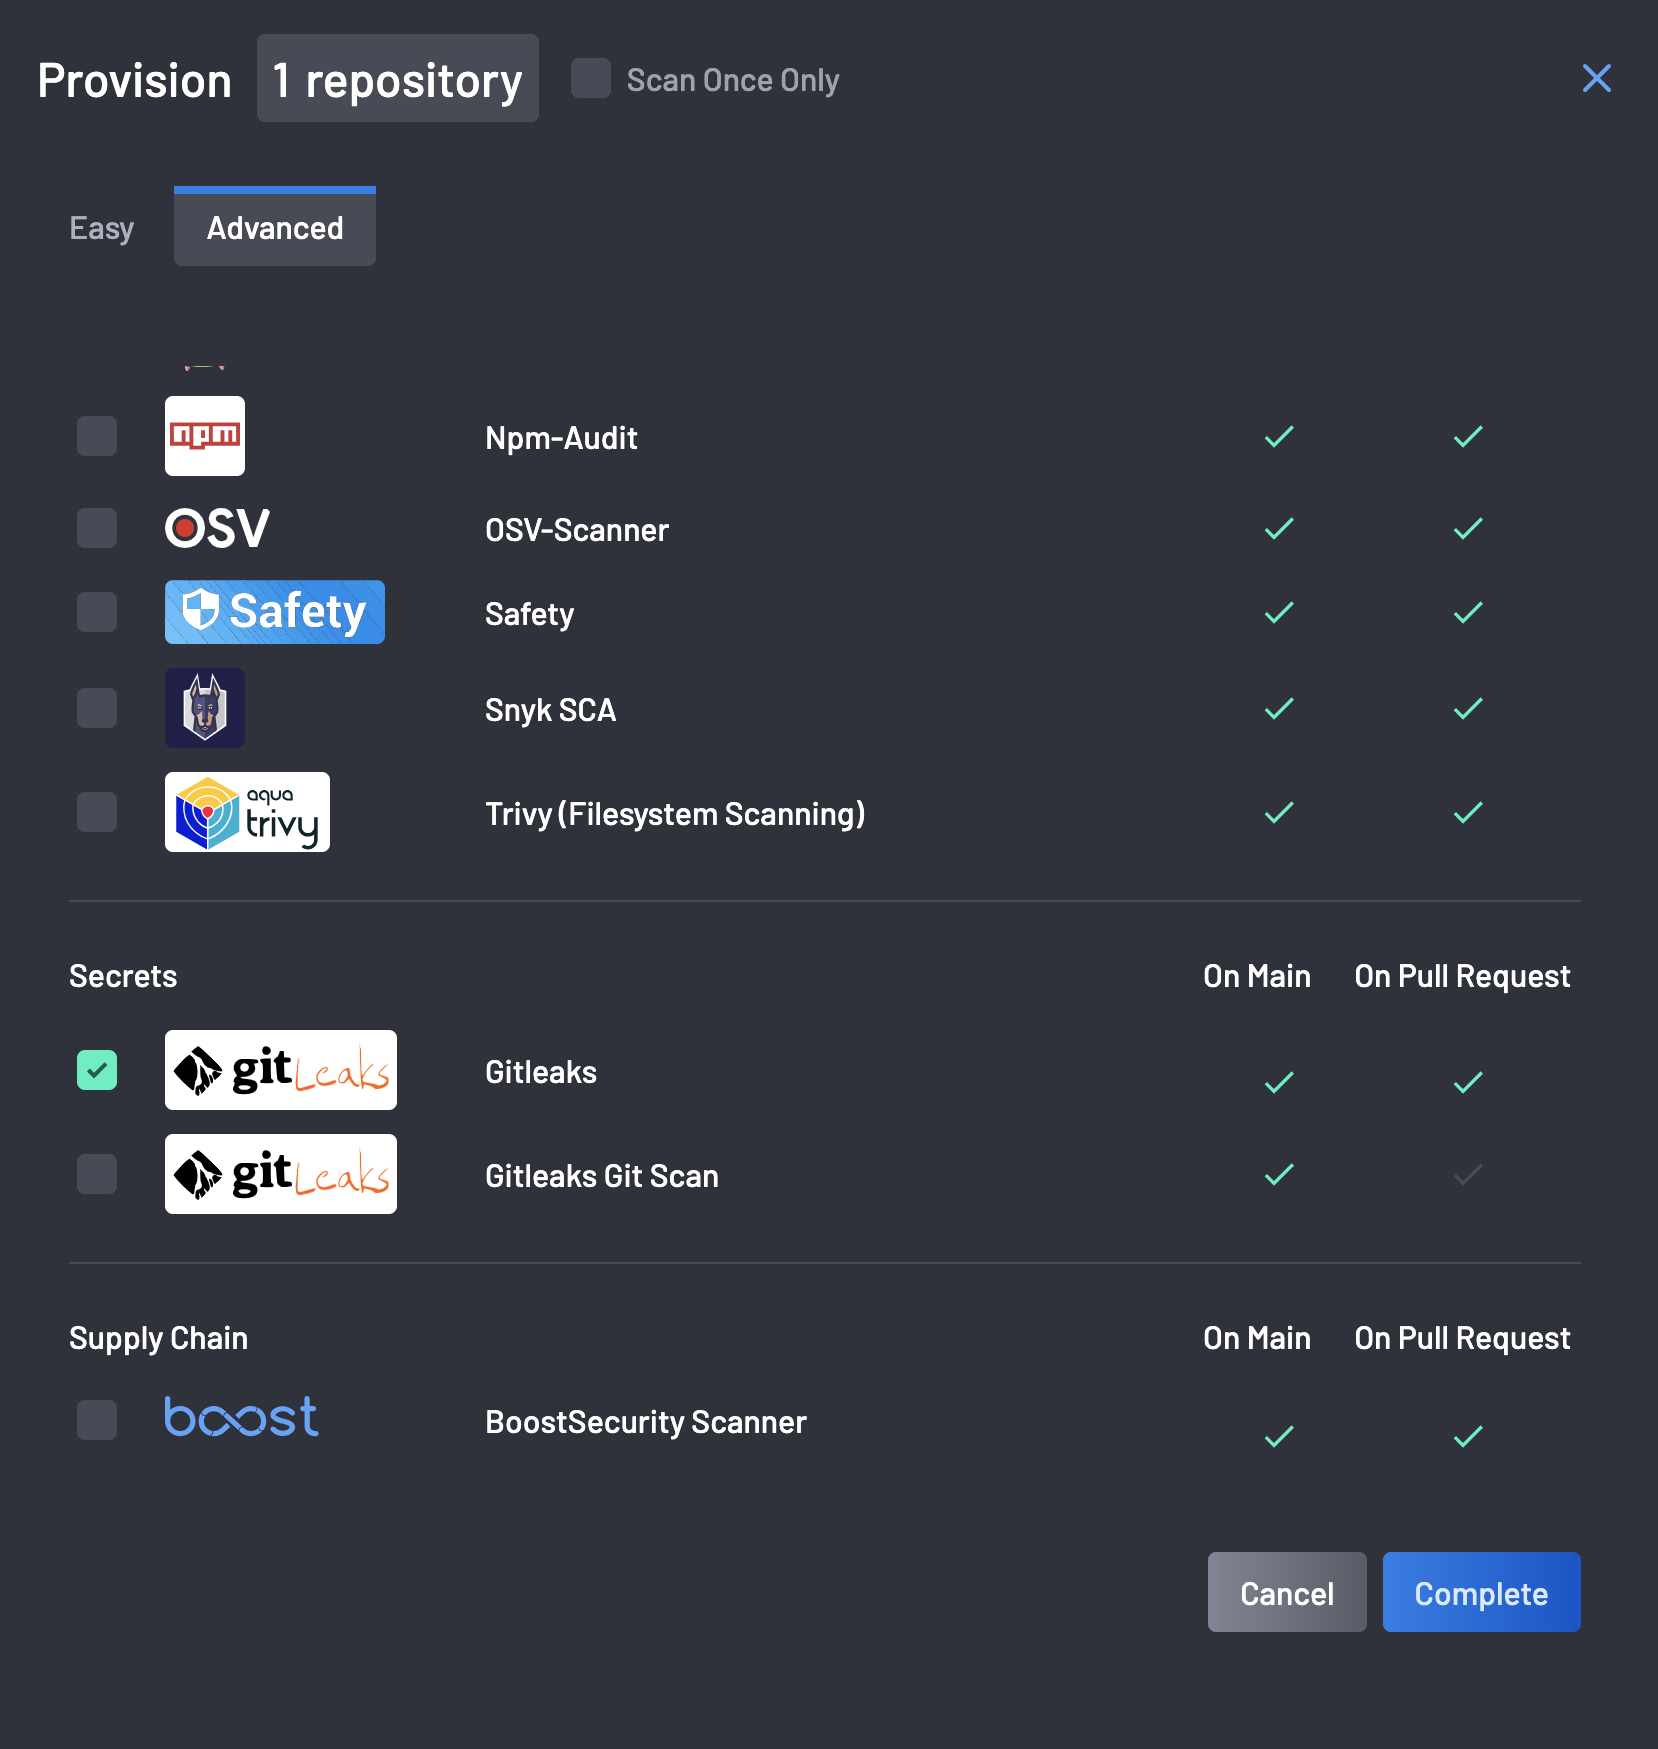
Sélectionnez une méthode de provisionnement :
-
Provisionnement Facile : Choisissez la couverture de sécurité souhaitée, et Boost Security provisionnera automatiquement les meilleurs scanners recommandés.
-
Provisionnement Avancé : Sélectionnez manuellement les analyseurs à provisionner en fonction de besoins spécifiques. Boost Security fournit une liste exhaustive de scanners parmi lesquels les utilisateurs peuvent choisir.
Note
Si certains scanners ne peuvent pas être activés pour un dépôt particulier, l'analyseur est grisé dans les options et, par conséquent, non cliquable. Une note est affichée pour informer l'utilisateur pourquoi l'analyseur ne peut pas être activé.
-
-
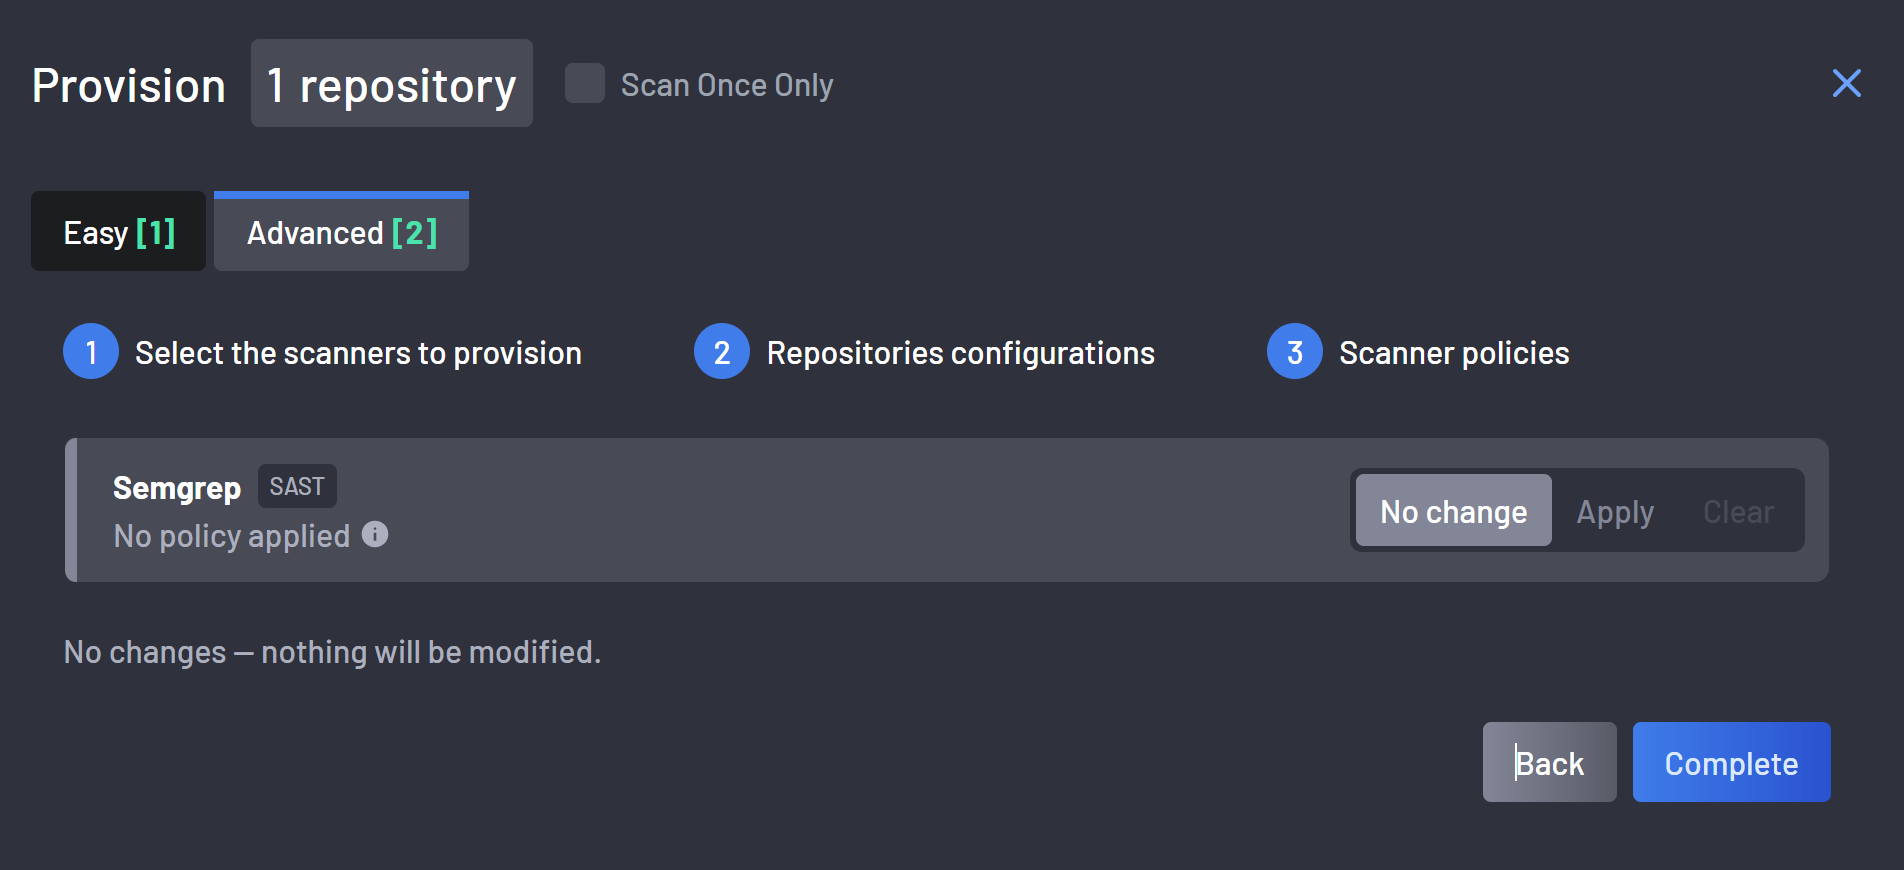
Provisionnement avancé uniquement : à l'étape Politiques de scanner, assignez éventuellement une Politique de Scanner à l'un des scanners sélectionnés, afin de régir leur comportement.
-
À toute étape : pour provisionner les scanners sans lancer d'analyses, cochez Ignorer l'analyse initiale après le provisionnement dans le pied de page de la fenêtre modale. Consultez Ignorer l'Analyse Initiale pour comprendre ce que cela signifie pour votre couverture.
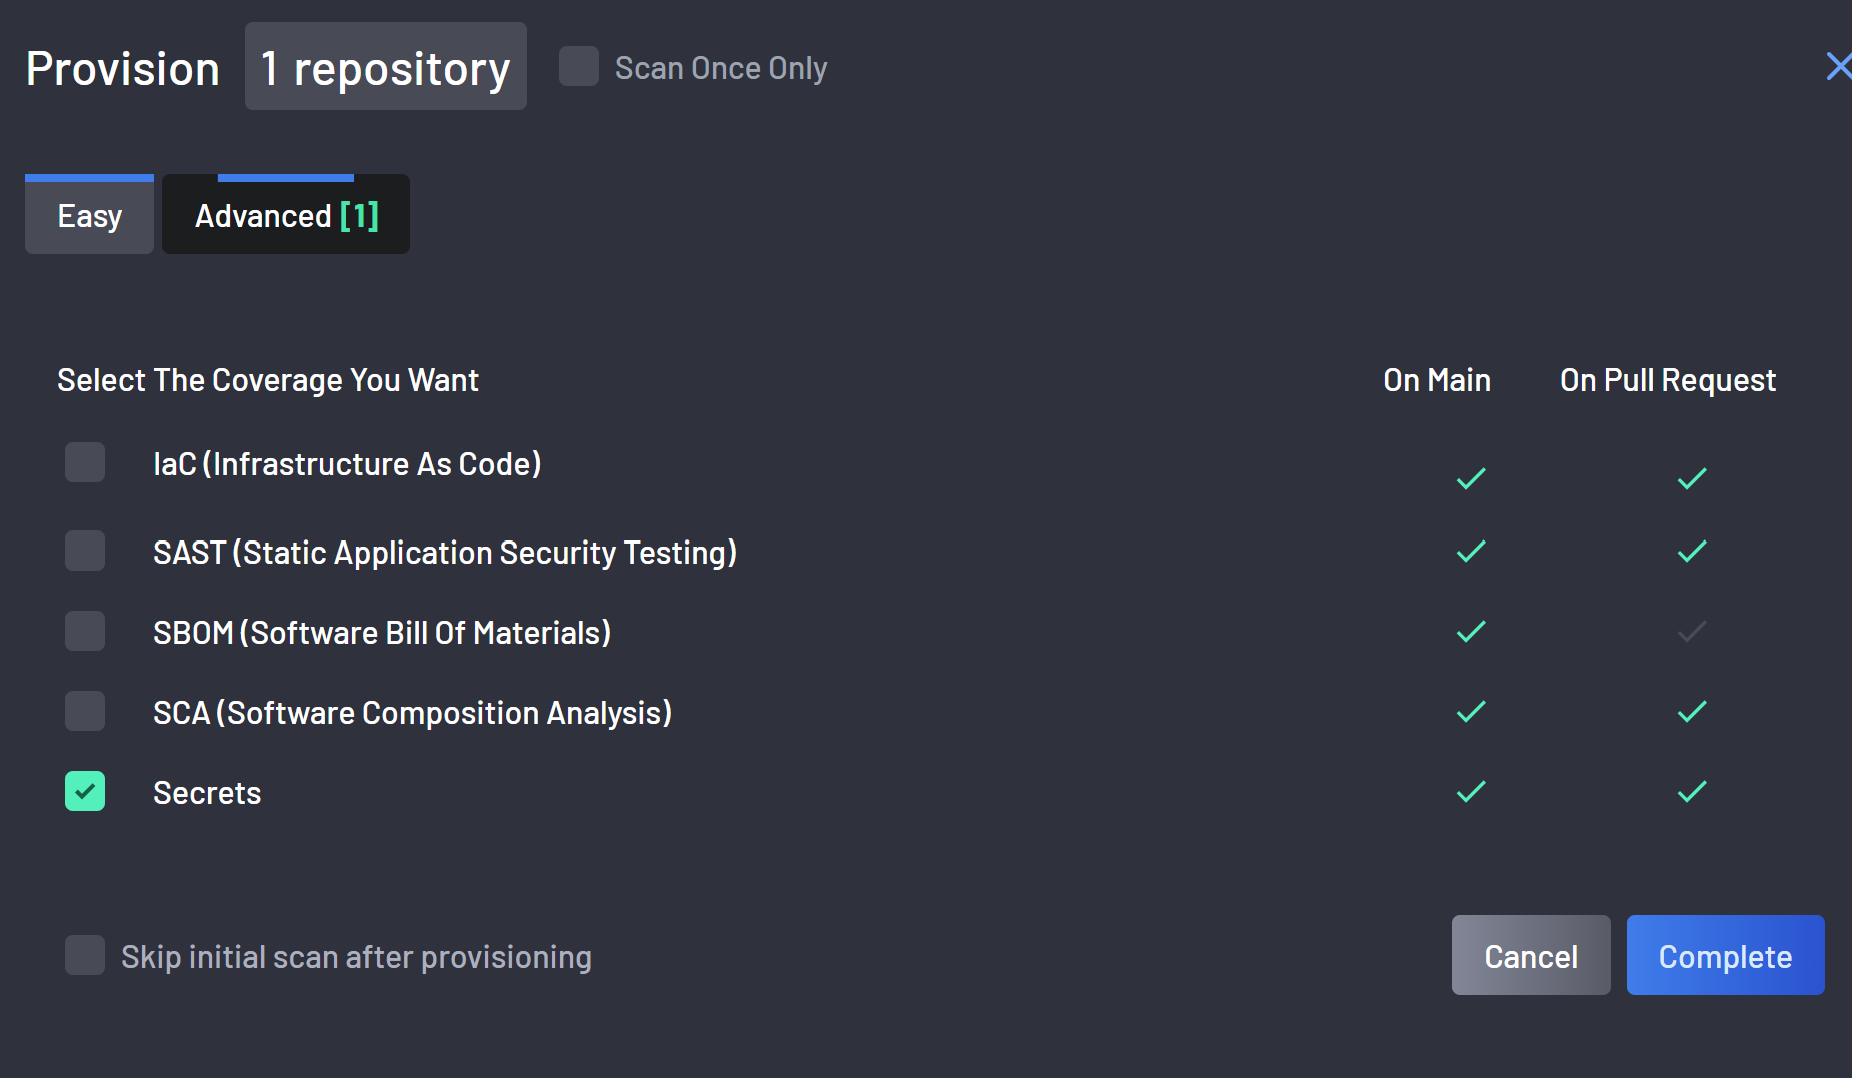
-
Cliquez sur le bouton Terminer pour sauvegarder les progrès.
-
L'analyseur est désormais provisionné pour le dépôt.
Ignorer l'Analyse Initiale
Le provisionnement lance normalement une analyse initiale sur chaque actif qu'il touche, ce qui peut envoyer un grand nombre de tâches à vos pipelines CI/CD en une seule fois. La case à cocher Ignorer l'analyse initiale après le provisionnement, dans le pied de page de la fenêtre modale de provisionnement, à côté du bouton Terminer, provisionne les scanners sélectionnés et ne lance aucune tâche d'analyse. La fenêtre modale la décrit ainsi :
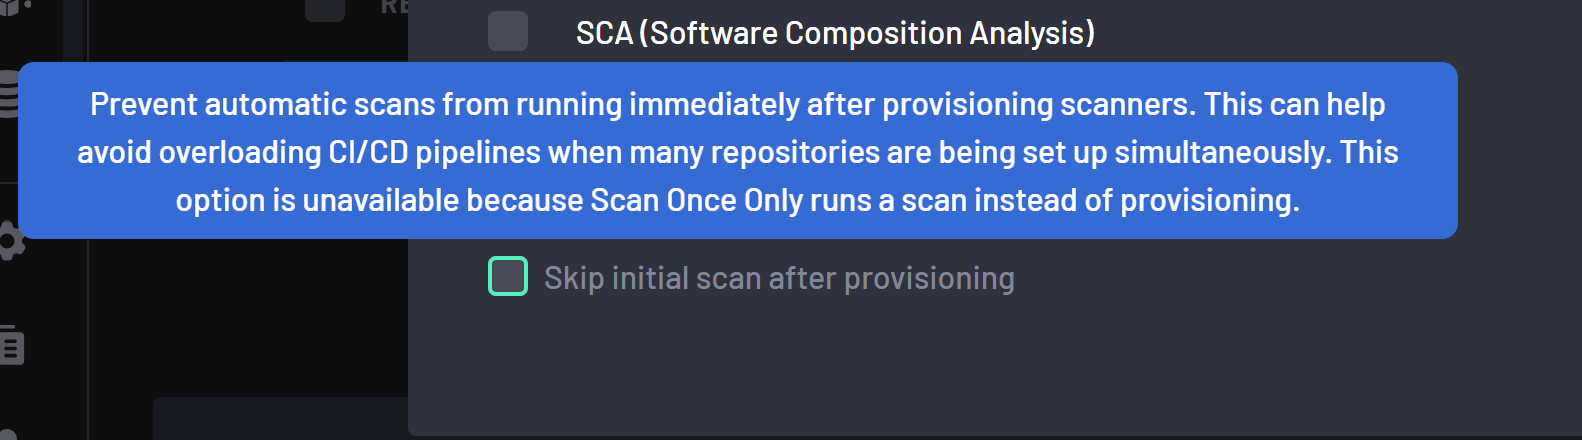
Empêcher les analyses automatiques de s'exécuter immédiatement après le provisionnement des scanners. Cela peut aider à éviter de surcharger les pipelines CI/CD lorsque de nombreux dépôts sont configurés simultanément.
La case à cocher est proposée à la fois dans le Provisionnement Facile et le Provisionnement Avancé, à chaque étape du flux, dès lors que la modification que vous êtes sur le point d'effectuer provisionne au moins un scanner — peu importe le nombre de tâches d'analyse que cette modification devrait lancer. Une modification qui ne fait que déprovisionner des scanners ne la propose pas, car il n'y a alors aucune analyse initiale à ignorer.
L'analyse initiale s'exécute sauf si vous cochez la case. La laisser décochée provisionne exactement comme auparavant, y compris l'avertissement affiché lorsqu'une modification devrait lancer un grand nombre de tâches.
Cocher la case ajoute toujours une note au-dessus des boutons, aussi minime soit la modification :
Les scanners seront provisionnés sans lancer d'analyse. Jusqu'à ce que chaque actif concerné soit analysé, les catégories de sécurité couvertes par ces scanners seront signalées comme en attente — y compris les catégories actuellement couvertes.
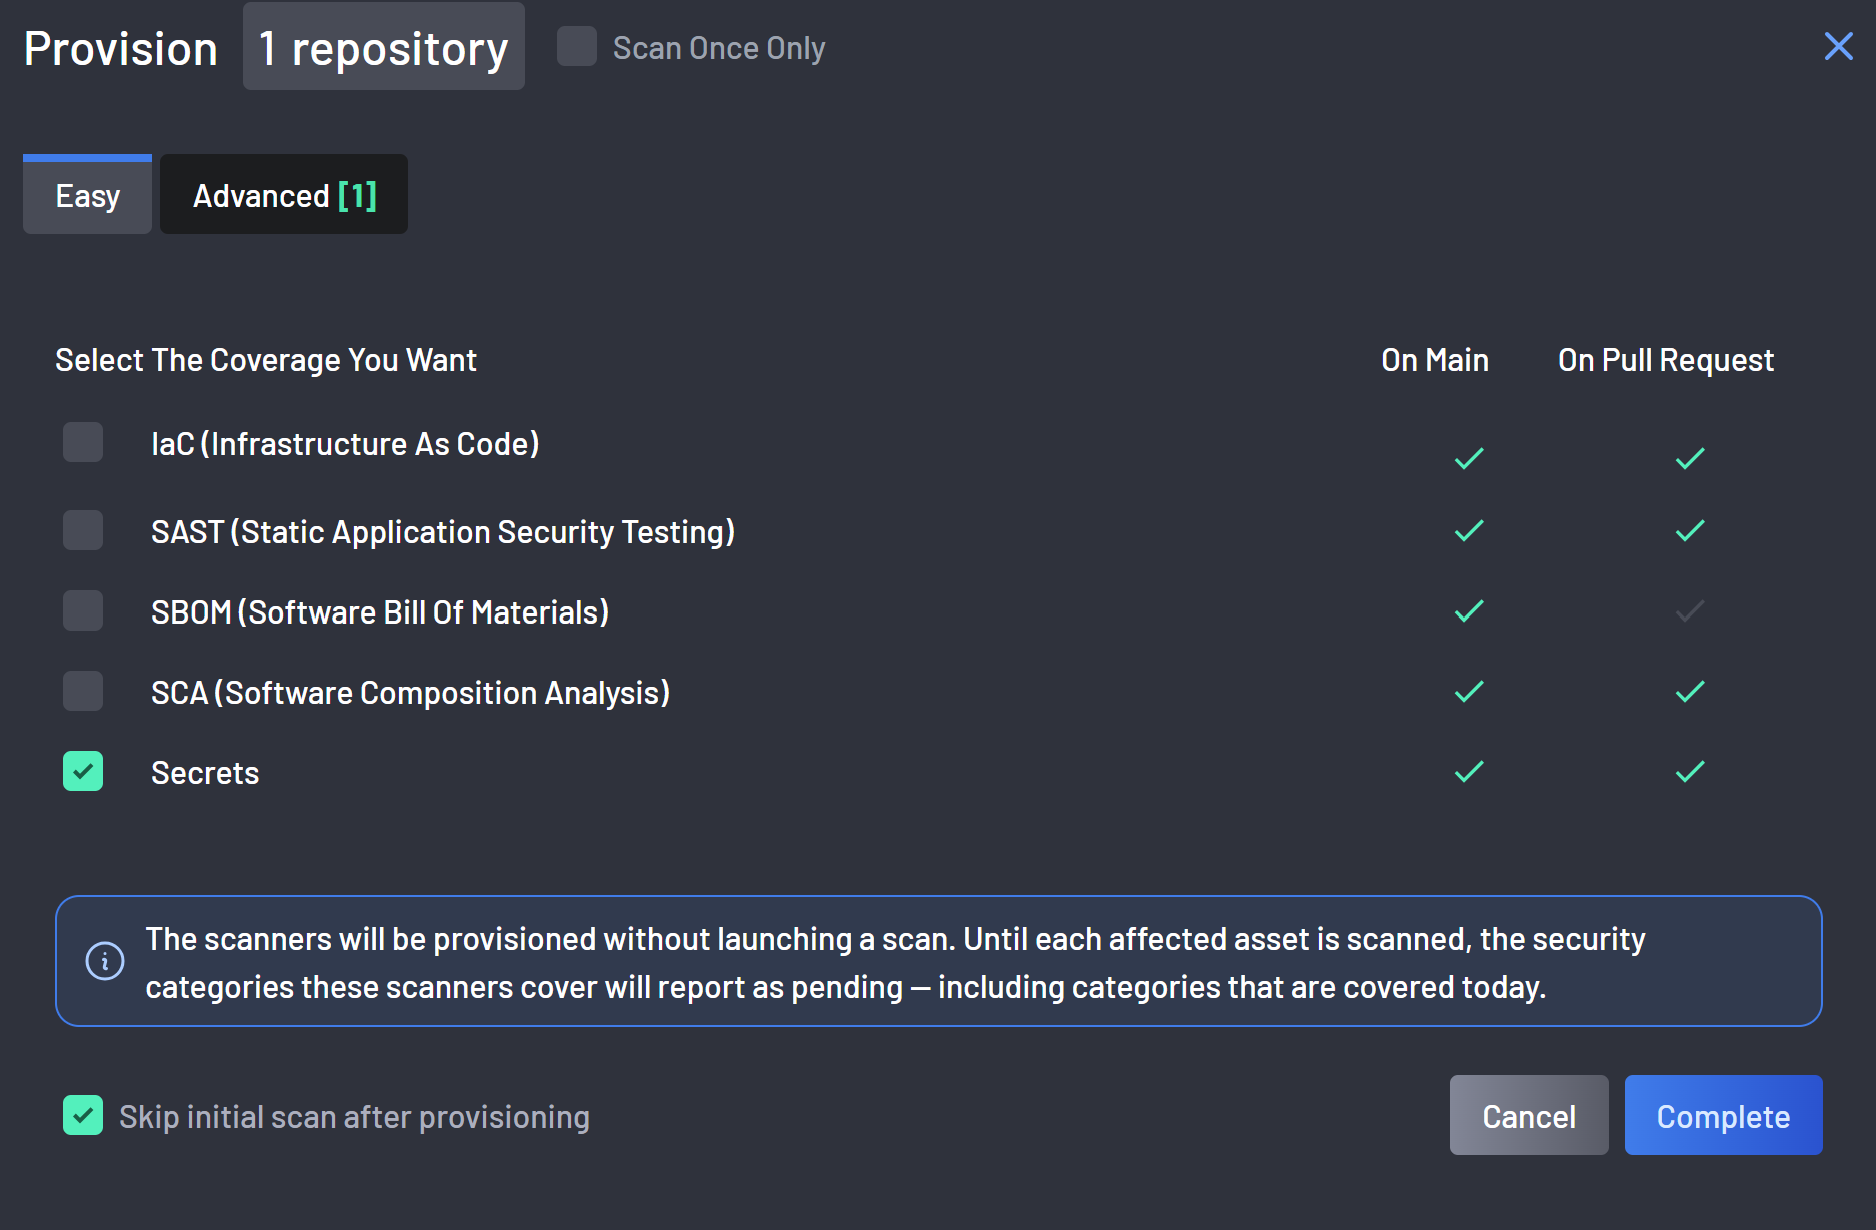
Si l'avertissement sur le nombre de tâches était affiché, il disparaît tant que la case est cochée, car aucune tâche ne sera lancée. Décocher la case le rétablit.
Ce choix ne s'applique qu'au provisionnement que vous êtes en train d'effectuer. Il n'est pas mémorisé, il n'existe pas d'équivalent au niveau du compte, et la fermeture de la fenêtre modale l'efface.
Note
Ignorer l'analyse initiale après le provisionnement ne peut pas être combiné avec l'option Analyser Une Seule Fois dans la même fenêtre modale, qui lance une analyse au lieu d'un provisionnement. Sélectionner Analyser Une Seule Fois efface la case à cocher d'ignorance et la désactive — elle reste affichée à l'écran, grisée, et son infobulle explique que l'option est indisponible car Analyser Une Seule Fois lance une analyse au lieu d'un provisionnement.
Ce que Signifie l'Ignorance pour la Couverture
Les scanners sont provisionnés exactement comme ils le seraient autrement : leurs attributions, politiques et couvertures sont toutes enregistrées, et chaque scanner atteint l'état Provisionné.
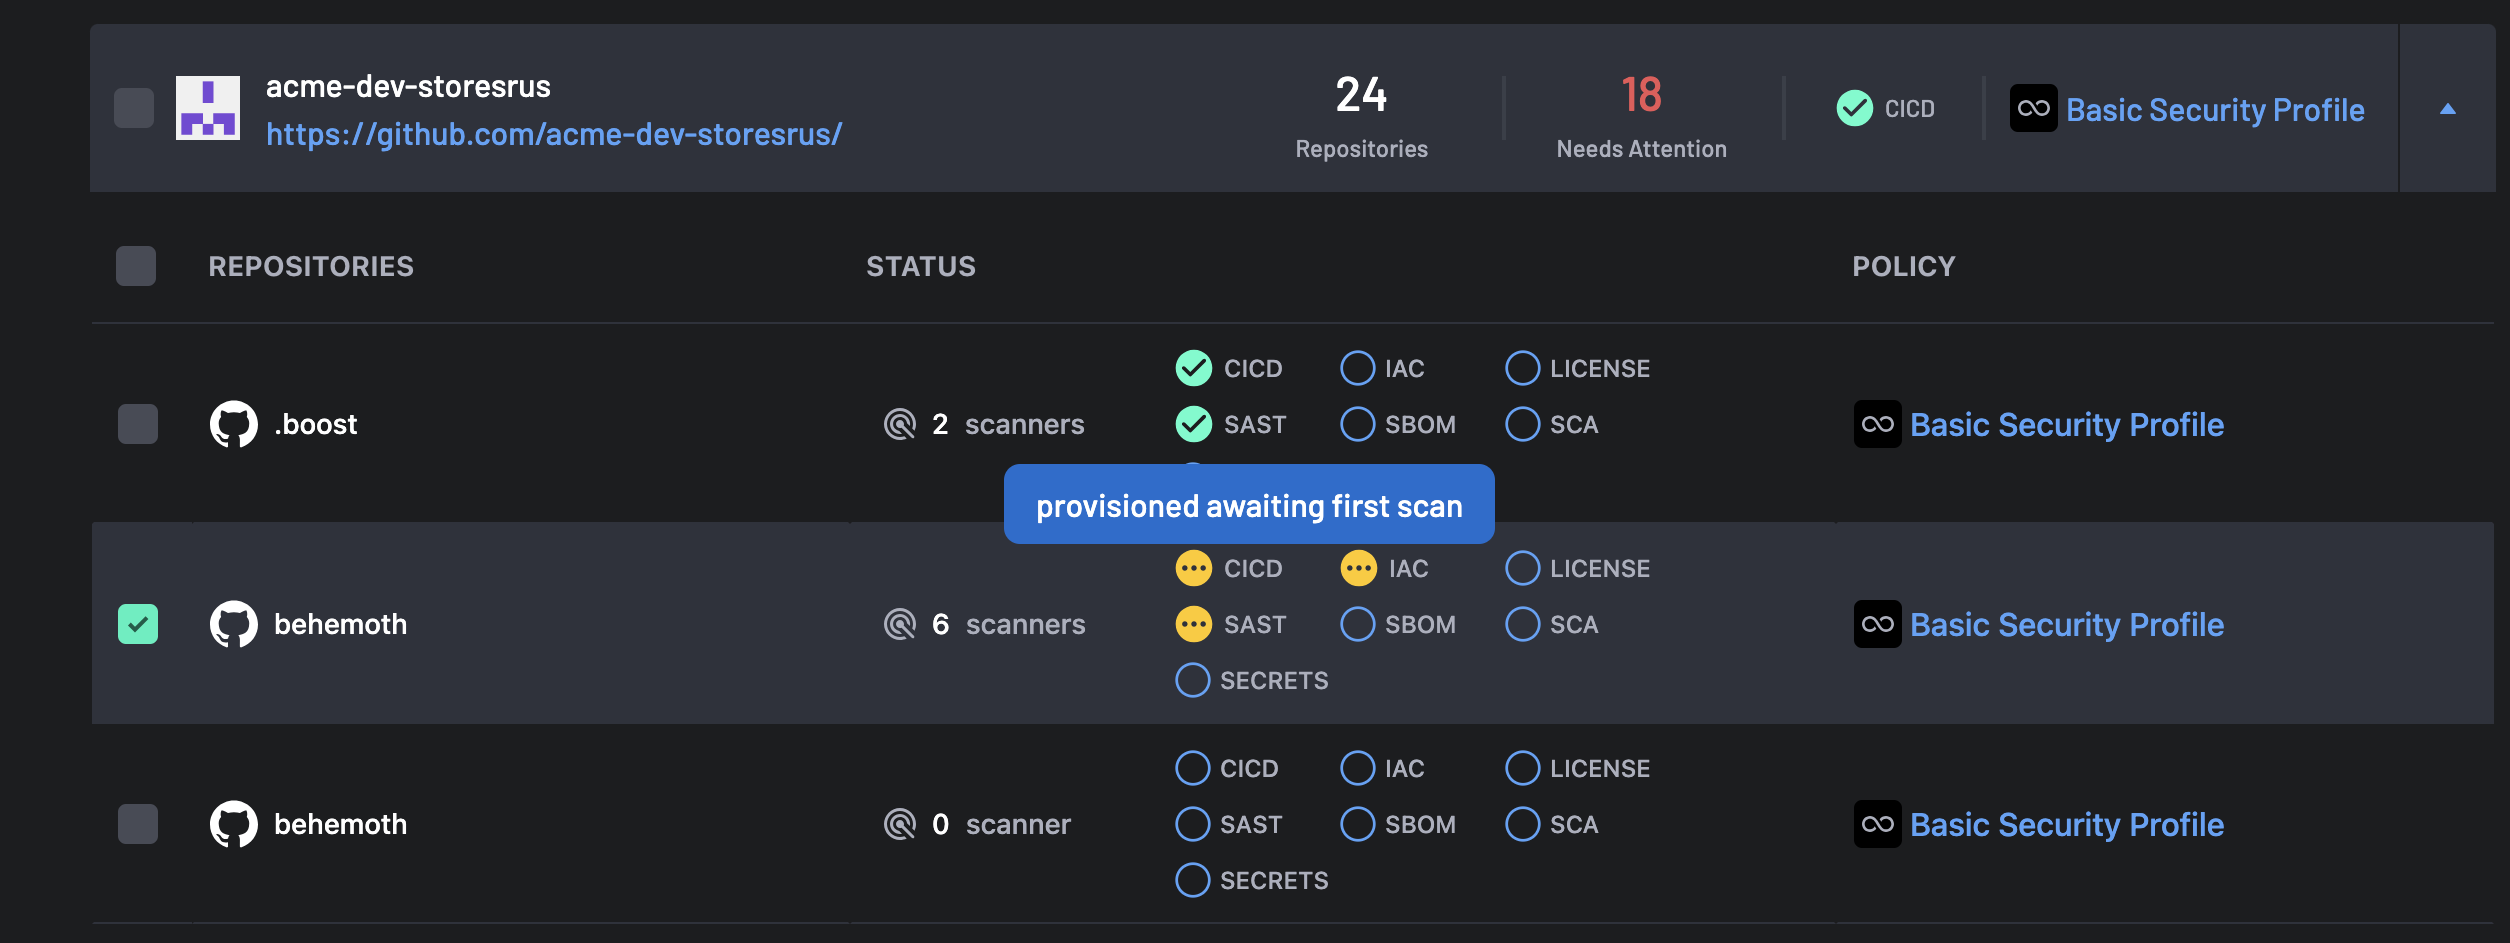
Ce qui diffère, c'est que rien n'a encore été analysé. Chaque scanner nouvellement provisionné débute en attente de première analyse, et c'est normalement l'analyse initiale qui lève cet état. Lorsque vous ignorez cette analyse, les catégories de sécurité couvertes par ces scanners sont signalées comme En attente sur la page Couverture des Scanners jusqu'à ce que quelque chose analyse l'actif.
Note
Avec la Limitation des Analyses (Sur la Branche Principale) réglée sur une valeur non nulle, la fenêtre de limitation s'applique au dépôt, et non à chaque scanner. L'analyse du premier scanner utilise cette fenêtre, et les autres scanners nouvellement provisionnés restent en attente de première analyse jusqu'à ce qu'une poussée ultérieure soit analysée, ou jusqu'à ce que vous déclenchiez une analyse pour chacun d'eux.
Warning
Une catégorie de sécurité actuellement couverte peut passer à En attente. Une catégorie est signalée comme En attente dès qu'un scanner qui en fait partie est en attente de sa première analyse, même lorsqu'un autre scanner couvre déjà cette catégorie et a déjà effectué une analyse.
Rien n'est mis en file d'attente ou planifié pour lever cet état. Une catégorie cesse d'être signalée comme En attente uniquement lorsque l'actif est réellement analysé — lors de votre prochaine poussée vers la branche par défaut, ou lorsque vous déclenchez une analyse manuellement.
Activer la Protection par Défaut des Scanners
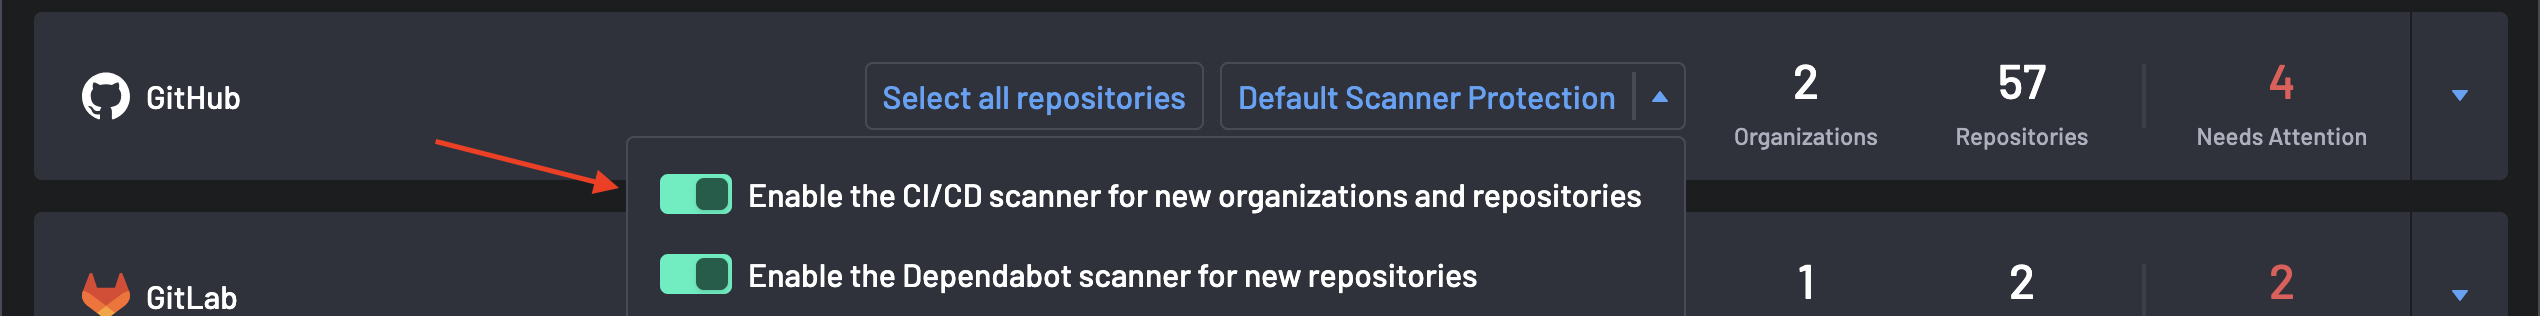
Il est recommandé d'activer la protection par défaut des scanners. Avec la protection par défaut des scanners, tout dépôt nouvellement créé obtiendra une couverture instantanée.
Pour ce faire,
-
Allez sur la page de Couverture des Scanners et sélectionnez la colonne Protection par Défaut des Scanners pour votre intégration GitHub.
-
Activez SBOM, SCA ou Secrets pour activer la protection par défaut du scanner Boost Security, et Dependabot pour activer le scanner pour votre intégration GitHub.