Configuration d'Entra ID et de l'intégration Azure DevOps avec Boost Security
Ce guide fournit des instructions détaillées pour configurer Microsoft Entra ID et Azure DevOps (ADO) afin de les intégrer avec Boost Security. Boost Security se connecte à Azure DevOps via Entra ID selon l'une des deux méthodes suivantes :
- Microsoft Entra ID — vous autorisez l'application Boostsecurity.io dans votre locataire. Aucune inscription d'application propre n'est nécessaire.
- Inscription d'application — vous créez une inscription d'application Entra ID et fournissez ses identifiants à Boost Security.
Avec la méthode Inscription d'application, la configuration établit une connexion sécurisée en utilisant votre inscription d'application Entra ID, un principal de service et les autorisations associées. En suivant les étapes décrites dans ce guide, vous pourrez :
- Créer et configurer une inscription d'application Entra ID.
- Attribuer les autorisations API Azure DevOps requises.
- Générer et gérer des secrets clients.
- Connecter Azure DevOps à votre locataire Entra ID.
- Configurer Boost Security pour s'intégrer à votre environnement ADO.
- Déclarer les organisations Azure DevOps couvertes par Boost Security.
- Activer l'installation du webhook et l'Orchestration Zero Touch (ZTP).
Ce processus garantit que Boost Security peut interagir en toute sécurité avec votre organisation Azure DevOps tout en respectant les meilleures pratiques pour le contrôle d'accès et l'automatisation.
Prérequis
- Un administrateur Entra ID, pour créer l'inscription d'application (Inscription d'application) ou pour autoriser l'application Boostsecurity.io dans votre locataire (Microsoft Entra ID).
- Un administrateur ADO pour ajouter le principal de service à chaque organisation ADO.
- Un utilisateur ADO disposant d'au moins l'autorisation d'administrateur de projet pour terminer l'intégration ADO dans Boost.
- Avoir créé un dépôt
boostnon vide dans le projet ADO à partir duquel vous souhaitez exécuter les analyses.
Configuration Entra ID
Note
Cette section s'applique uniquement à la méthode Inscription d'application. Avec la méthode Microsoft Entra ID, l'application Boostsecurity.io est ajoutée à votre locataire pendant l'installation.
-
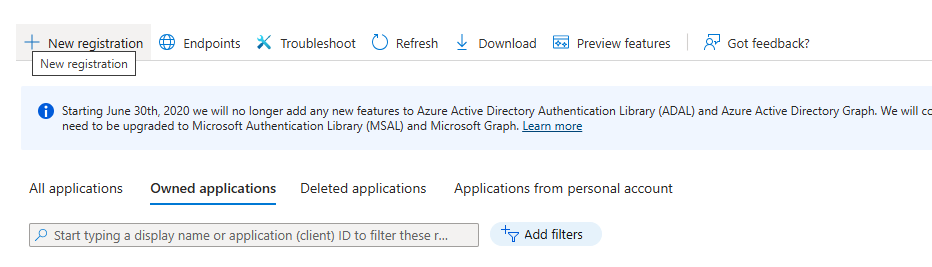
Dans le Portail Azure, allez à Entra ID → Gérer → Enregistrements d'applications , et créez une nouvelle inscription d'application.
-
Attribuez un nom descriptif et configurez l'URL de redirection Web sur :
https://api.boostsecurity.io/scm-public/msal/callback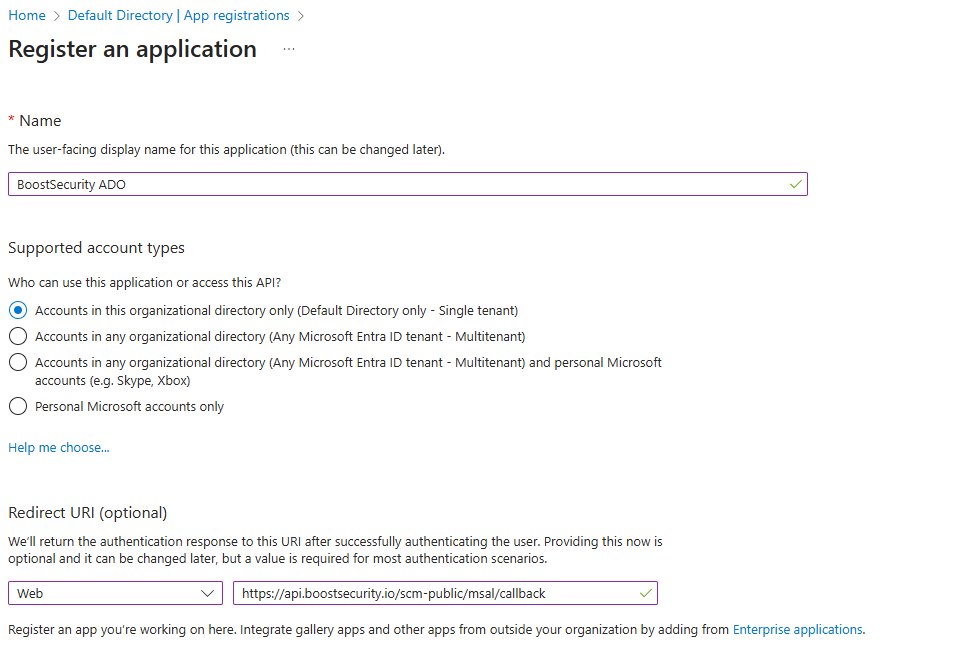
-
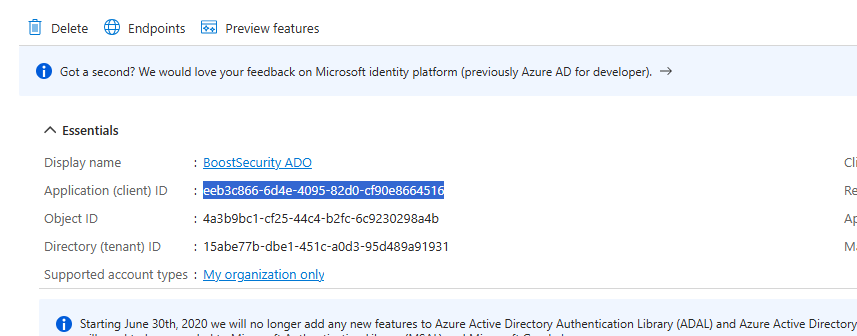
Après avoir créé l'inscription, ouvrez la page Aperçu et copiez l'ID client. Vous aurez besoin de cette valeur dans les étapes suivantes.
-
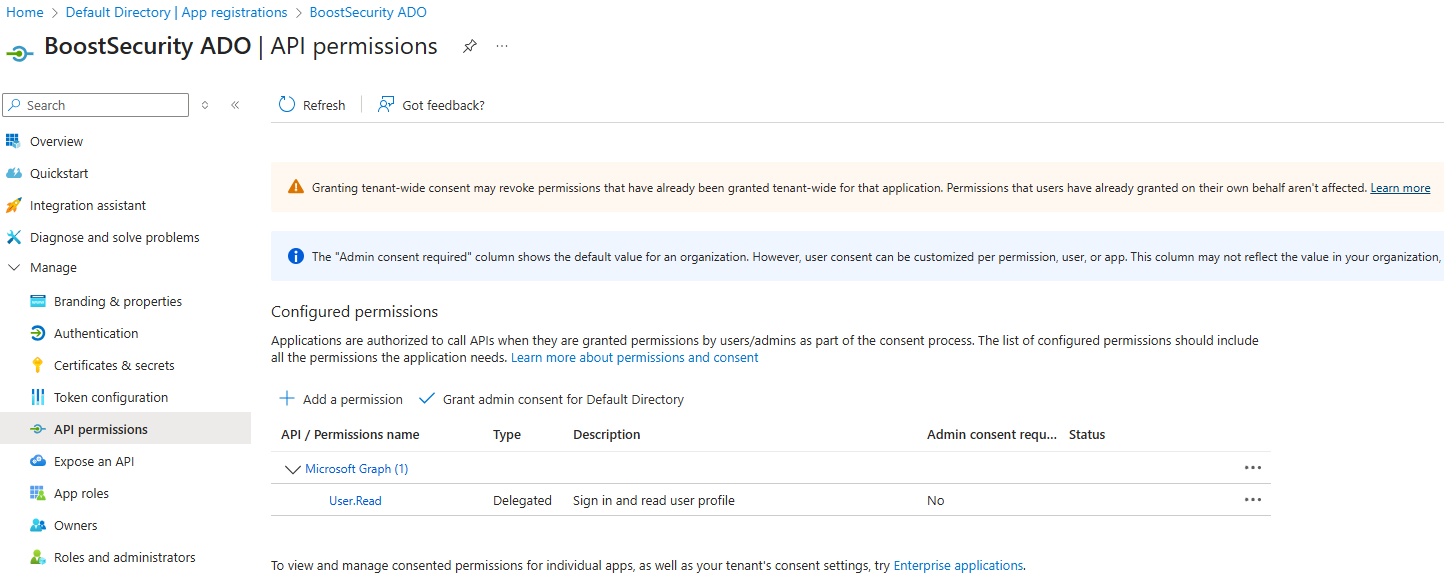
Configurez les autorisations d'API :
-
Sélectionnez Ajouter une autorisation.
-
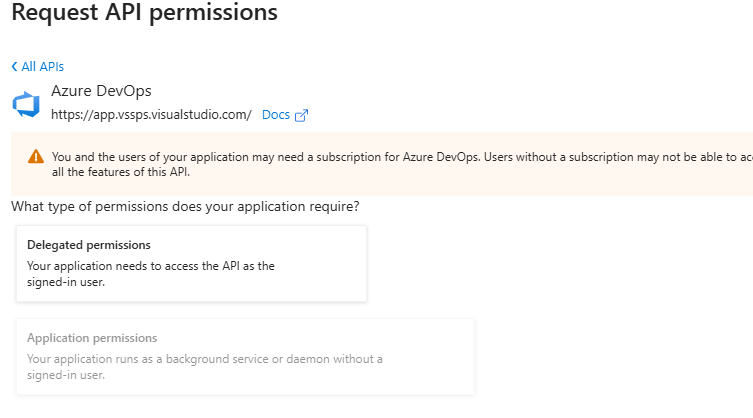
Sous API Microsoft, choisissez Azure DevOps API.
-
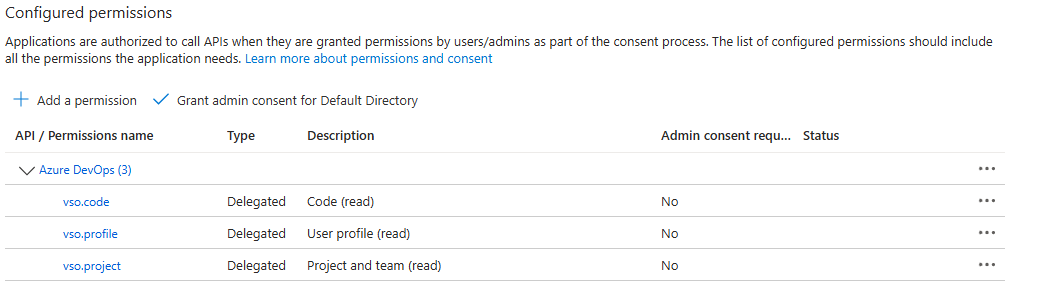
Ajoutez les autorisations déléguées suivantes :
vso.code (lecture)vso.project (lecture)vso.profile (lecture)
-
-
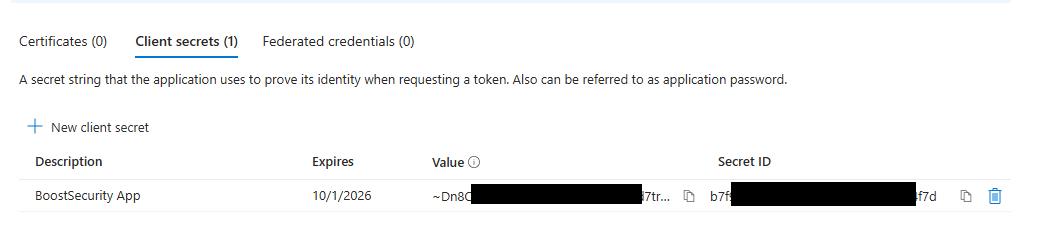
Générez un secret client :
-
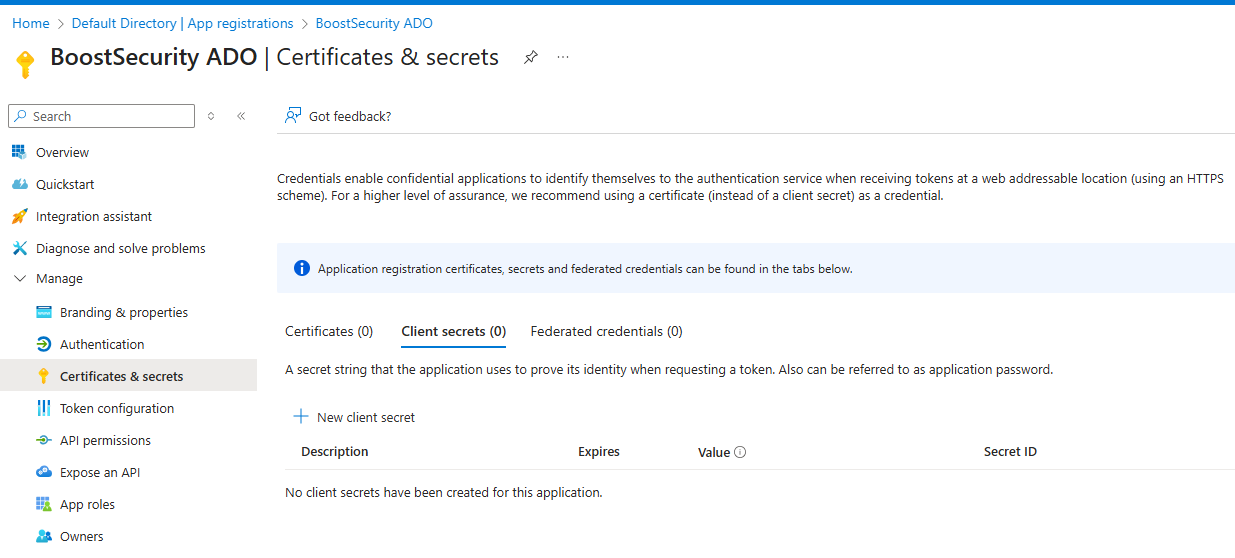
Allez dans Gérer → Certificats et secrets.
-
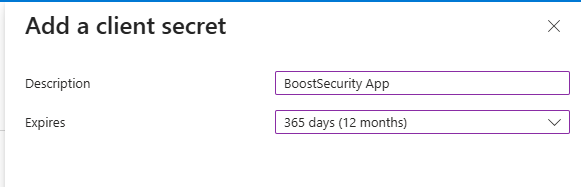
Créez un nouveau secret client avec une période d'expiration d'1 an.
-
Copiez et stockez la valeur du secret en lieu sûr, car elle ne pourra pas être récupérée après que vous aurez quitté la page.
-
Configuration Azure DevOps
-
Dans les paramètres de votre organisation Azure DevOps, confirmez que l'organisation est connectée à votre locataire Entra ID :
https://dev.azure.com/{ORGANIZATION}/_settings/organizationAad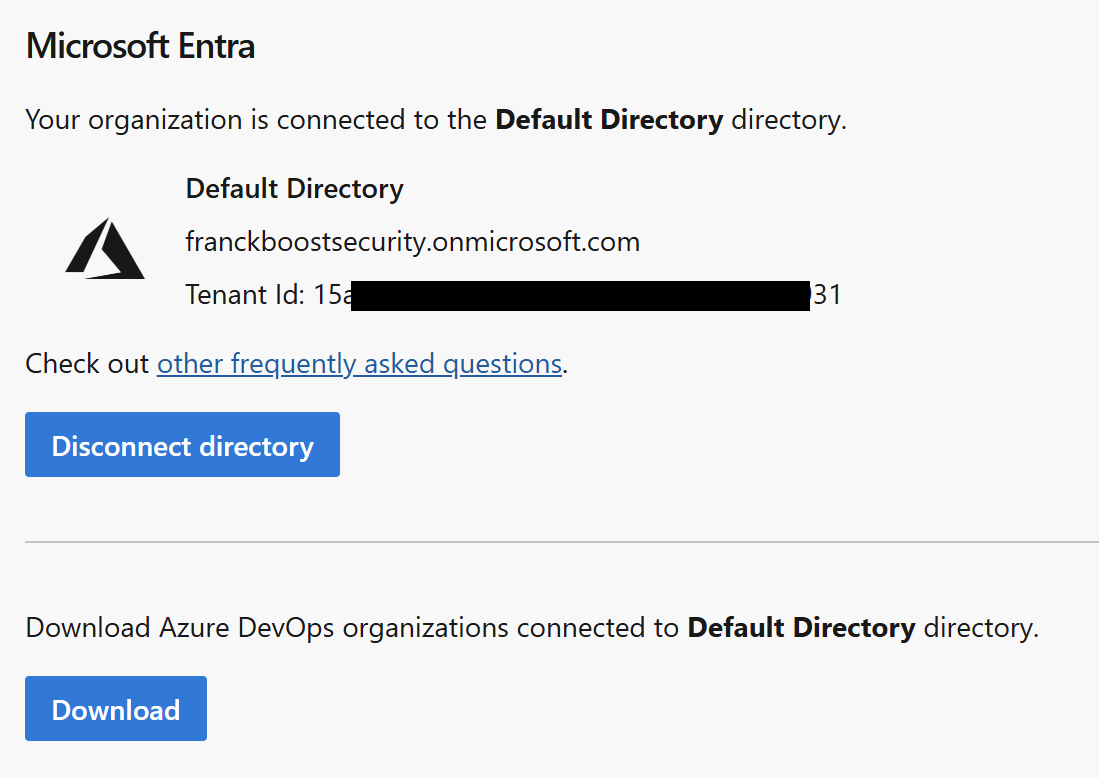
-
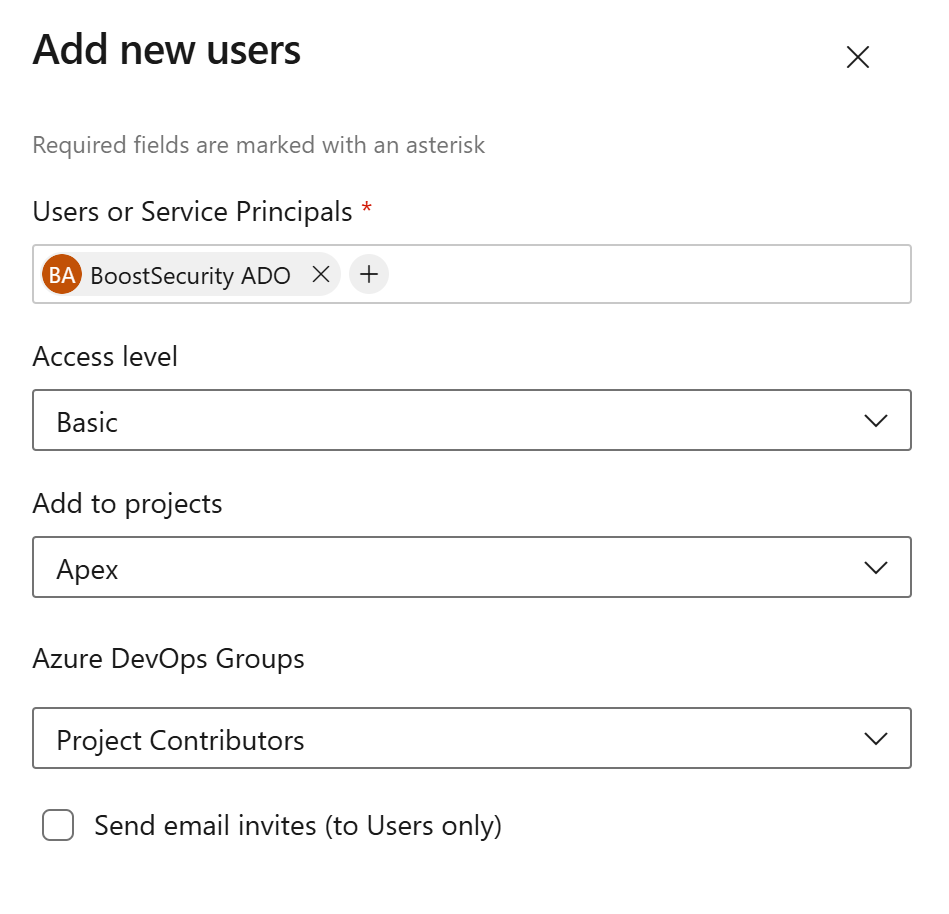
Ajoutez le principal de service Entra ID en tant qu'utilisateur. Avec la méthode Microsoft Entra ID, le principal de service à ajouter est BoostSecurity.io, et vous l'ajoutez pendant l'installation, une fois que l'assistant a ajouté l'application à votre locataire :
- Allez sur
https://dev.azure.com/{ORGANIZATION}/_settings/users. - Recherchez le principal de service par nom.
- Attribuez au principal de service le rôle de Contributeur de projet avec le niveau d'accès Basique.
- Pour assurer une intégration fluide, il est recommandé d'attribuer l'accès à tous les projets.
- Allez sur
Intégration ADO du compte dans Boost Security
Dans la console Boost Security, allez à Paramètres → Intégrations → Intégration du compte ADO , puis suivez l'onglet correspondant à la méthode que vous utilisez.
Assurez-vous que chaque organisation Azure DevOps que vous souhaitez couvrir est connectée à votre locataire Entra ID, comme décrit à l'étape 1 de la Configuration Azure DevOps.
-
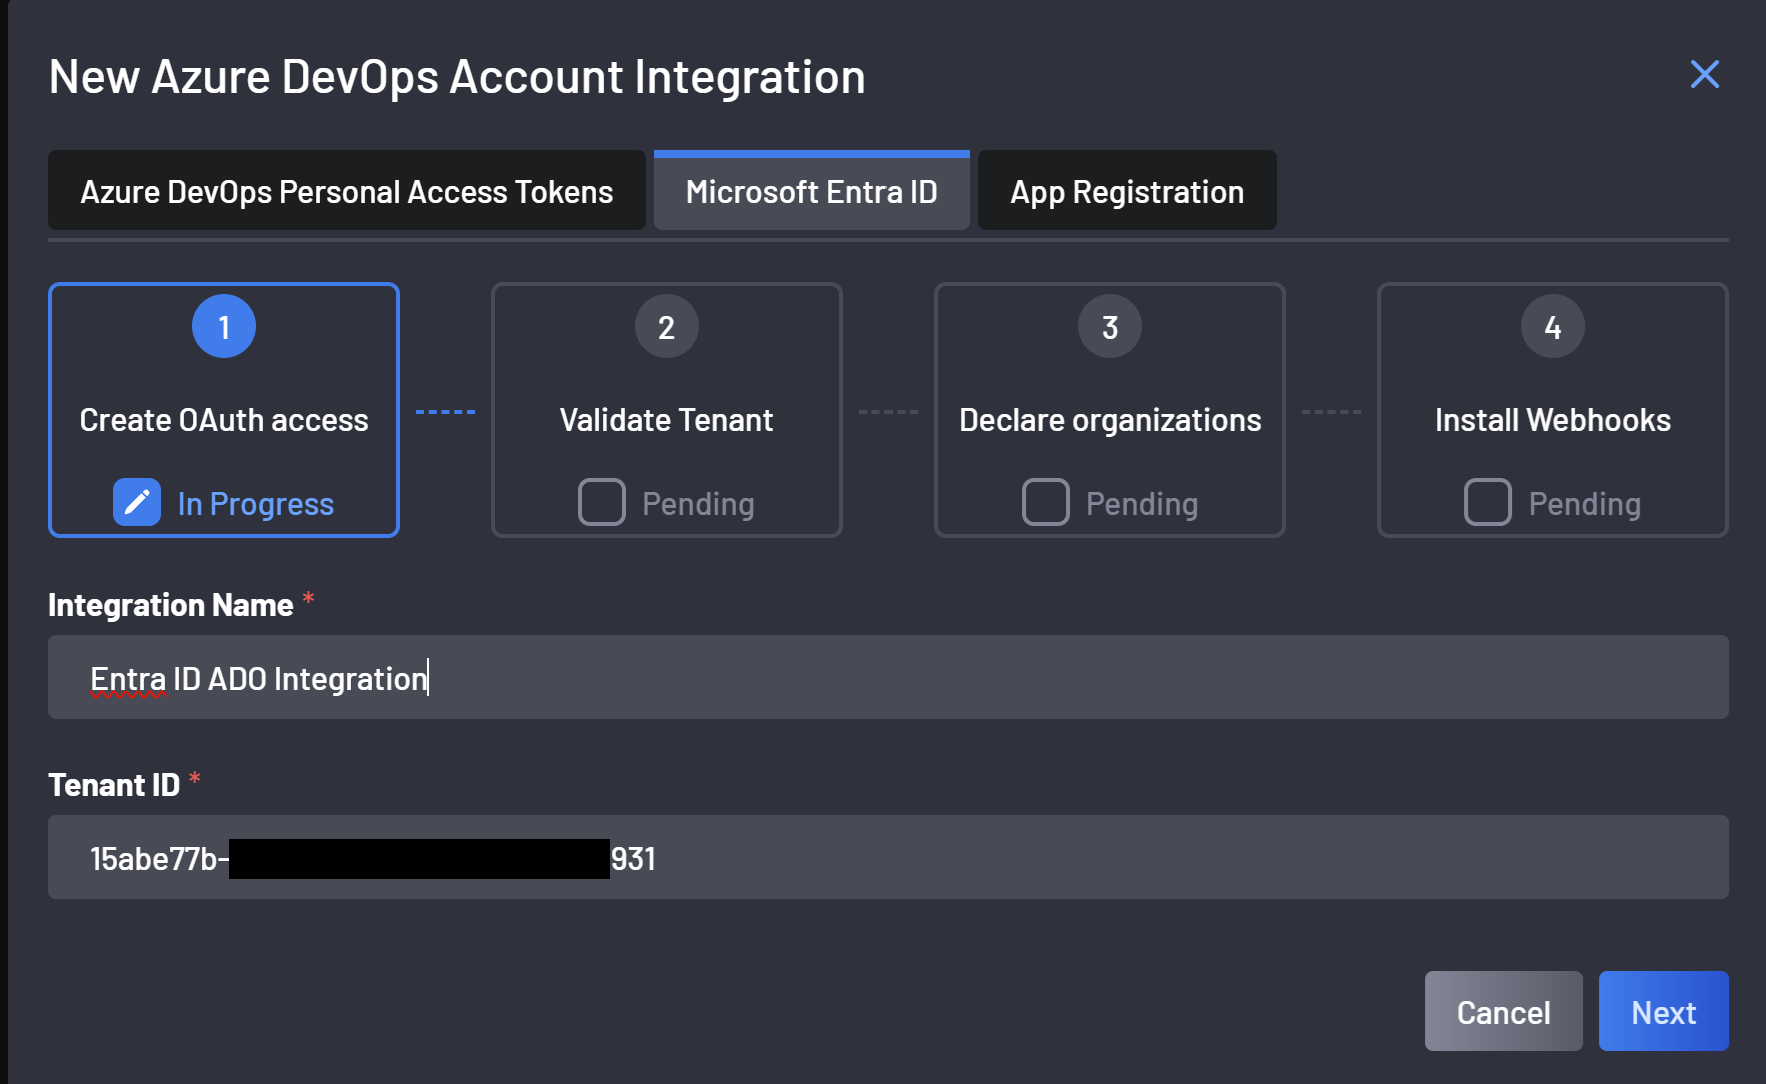
Sélectionnez l'onglet Microsoft Entra ID. À l'étape Créer un accès OAuth, saisissez un Nom d'intégration et votre ID du locataire (disponible à : Aperçu Microsoft Entra ID), puis cliquez sur Suivant.
-
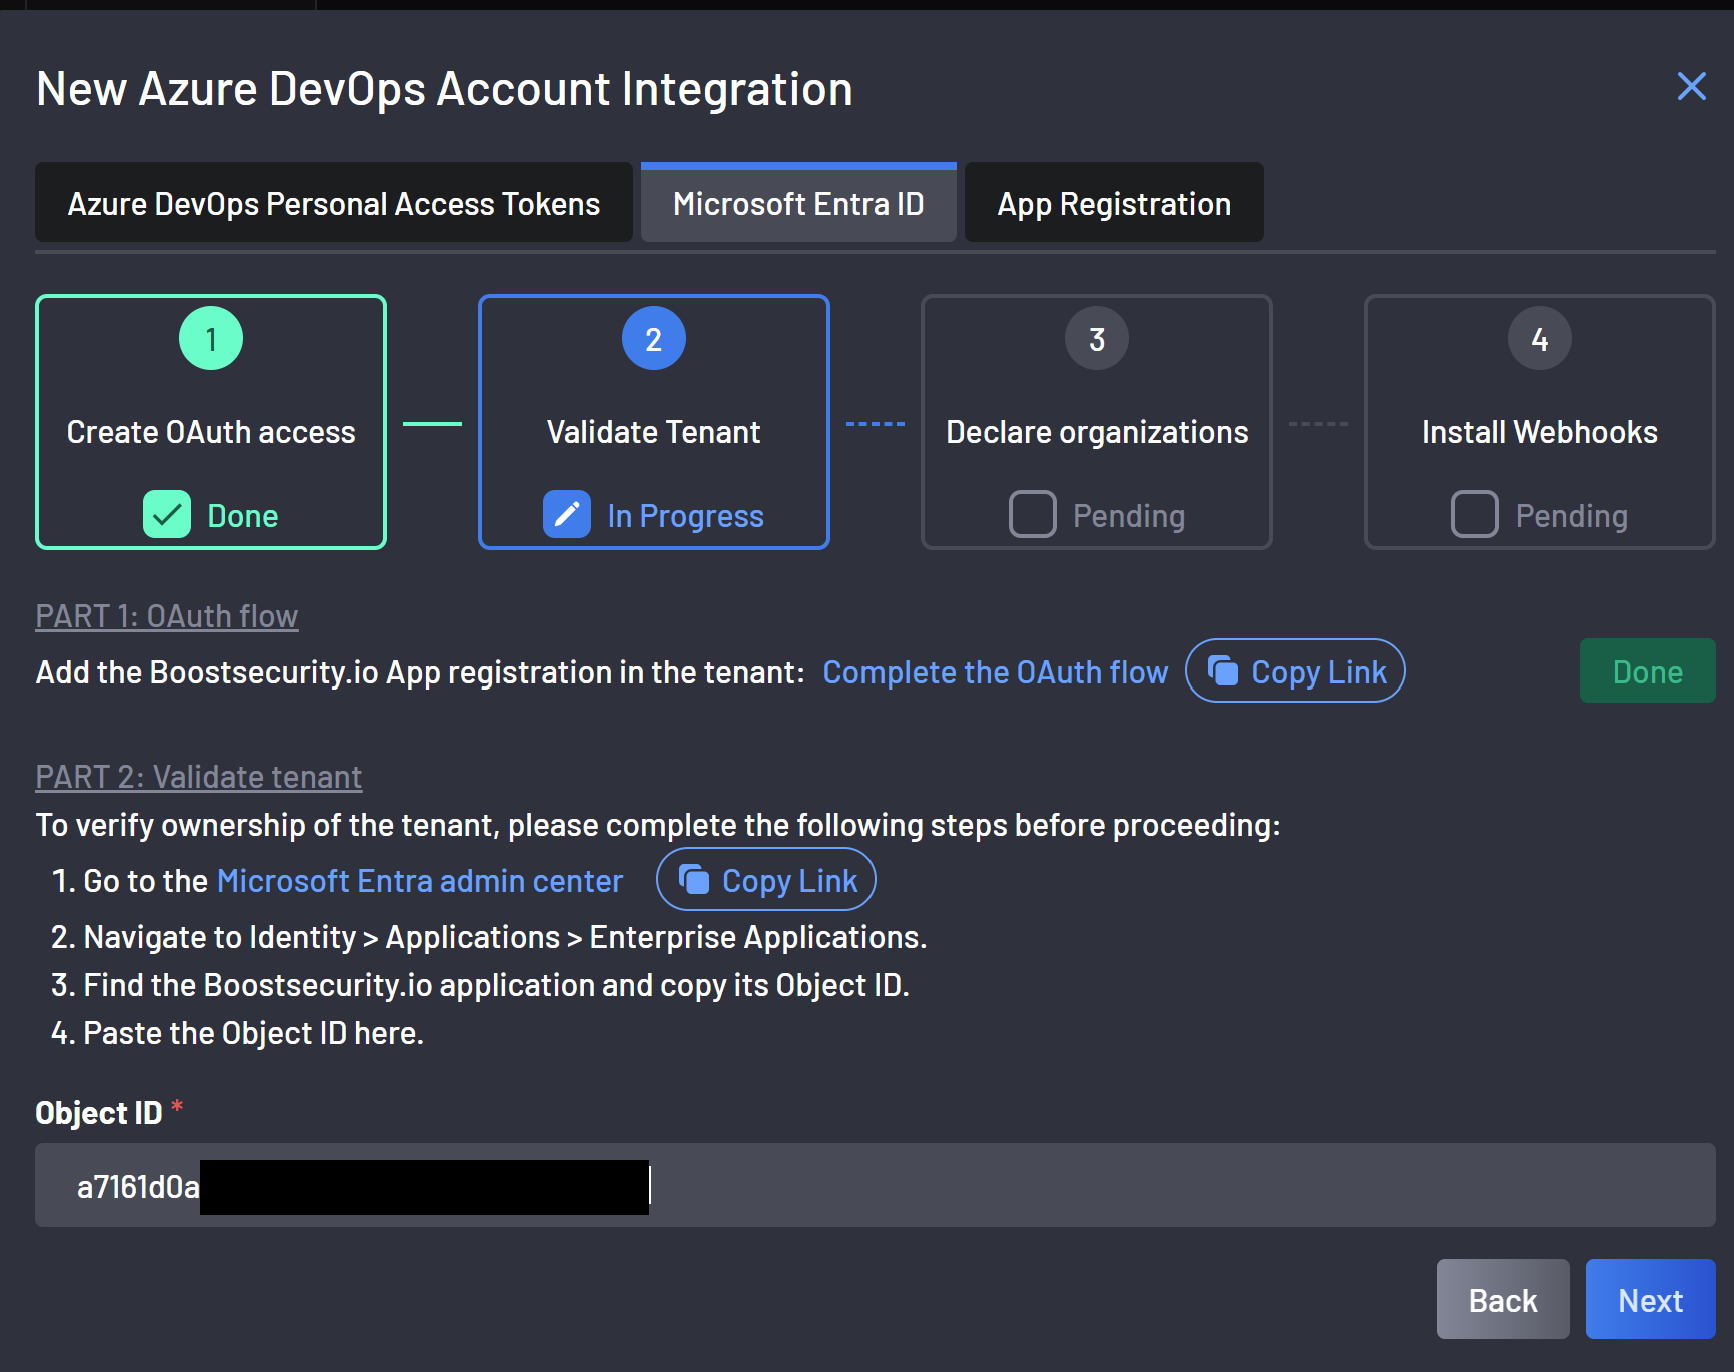
À l'étape Valider le locataire, ajoutez l'application Boostsecurity.io à votre locataire et prouvez que vous êtes propriétaire du locataire :
-
Sous PARTIE 1 : Flux OAuth, cliquez sur Terminer le flux OAuth et effectuez l'autorisation dans la page qui s'ouvre. Pour qu'une autre personne l'autorise, cliquez sur Copier le lien et envoyez-lui le lien. Cliquez sur Terminé une fois l'autorisation effectuée ; la PARTIE 2 apparaît ensuite.
-
Sous PARTIE 2 : Valider le locataire, allez sur le centre d'administration Microsoft Entra, accédez à Identité → Applications → Applications d'entreprise, trouvez l'application Boostsecurity.io, et copiez son ID d'objet. Collez-le dans le champ ID d'objet, puis cliquez sur Suivant.
-
-
À l'étape Déclarer les organisations :
-
Dans chaque organisation Azure DevOps que Boost Security doit couvrir, ajoutez le principal de service BoostSecurity.io en tant qu'utilisateur. Allez sur
https://dev.azure.com/{ORGANIZATION}/_settings/users, sélectionnez Ajouter des utilisateurs, et attribuez à BoostSecurity.io le niveau d'accès Basique et le groupe Contributeurs de projet. Pour assurer une intégration fluide, il est recommandé de l'ajouter à tous les projets. Pour plus de détails, consultez le document de Microsoft Utiliser des principaux de service et des identités managées dans Azure DevOps, vers lequel pointe également le bouton Accéder à la documentation officielle de cette étape.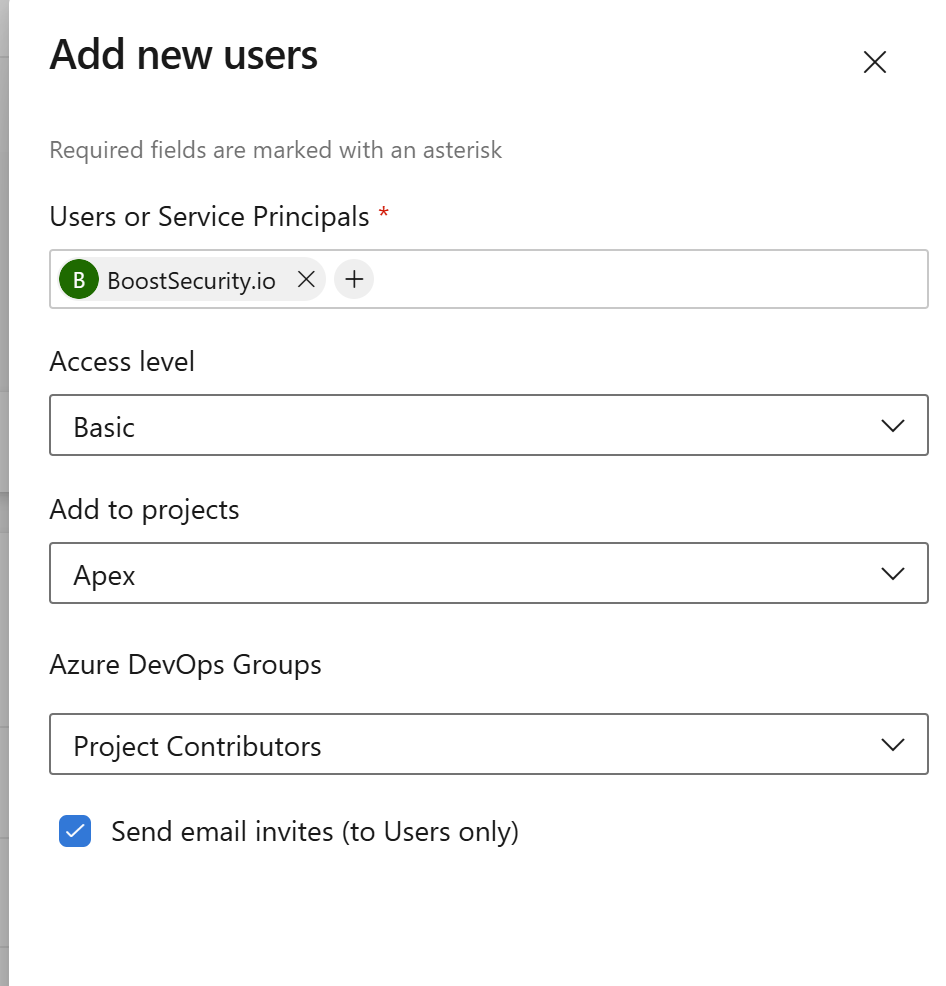
-
Sous Organisations Azure DevOps, saisissez un nom d'organisation par ligne —
contoso, et nonhttps://dev.azure.com/contosonicontoso/my-project. Cliquez sur Ajouter une organisation pour ajouter une ligne, et sur le bouton de corbeille pour en supprimer une.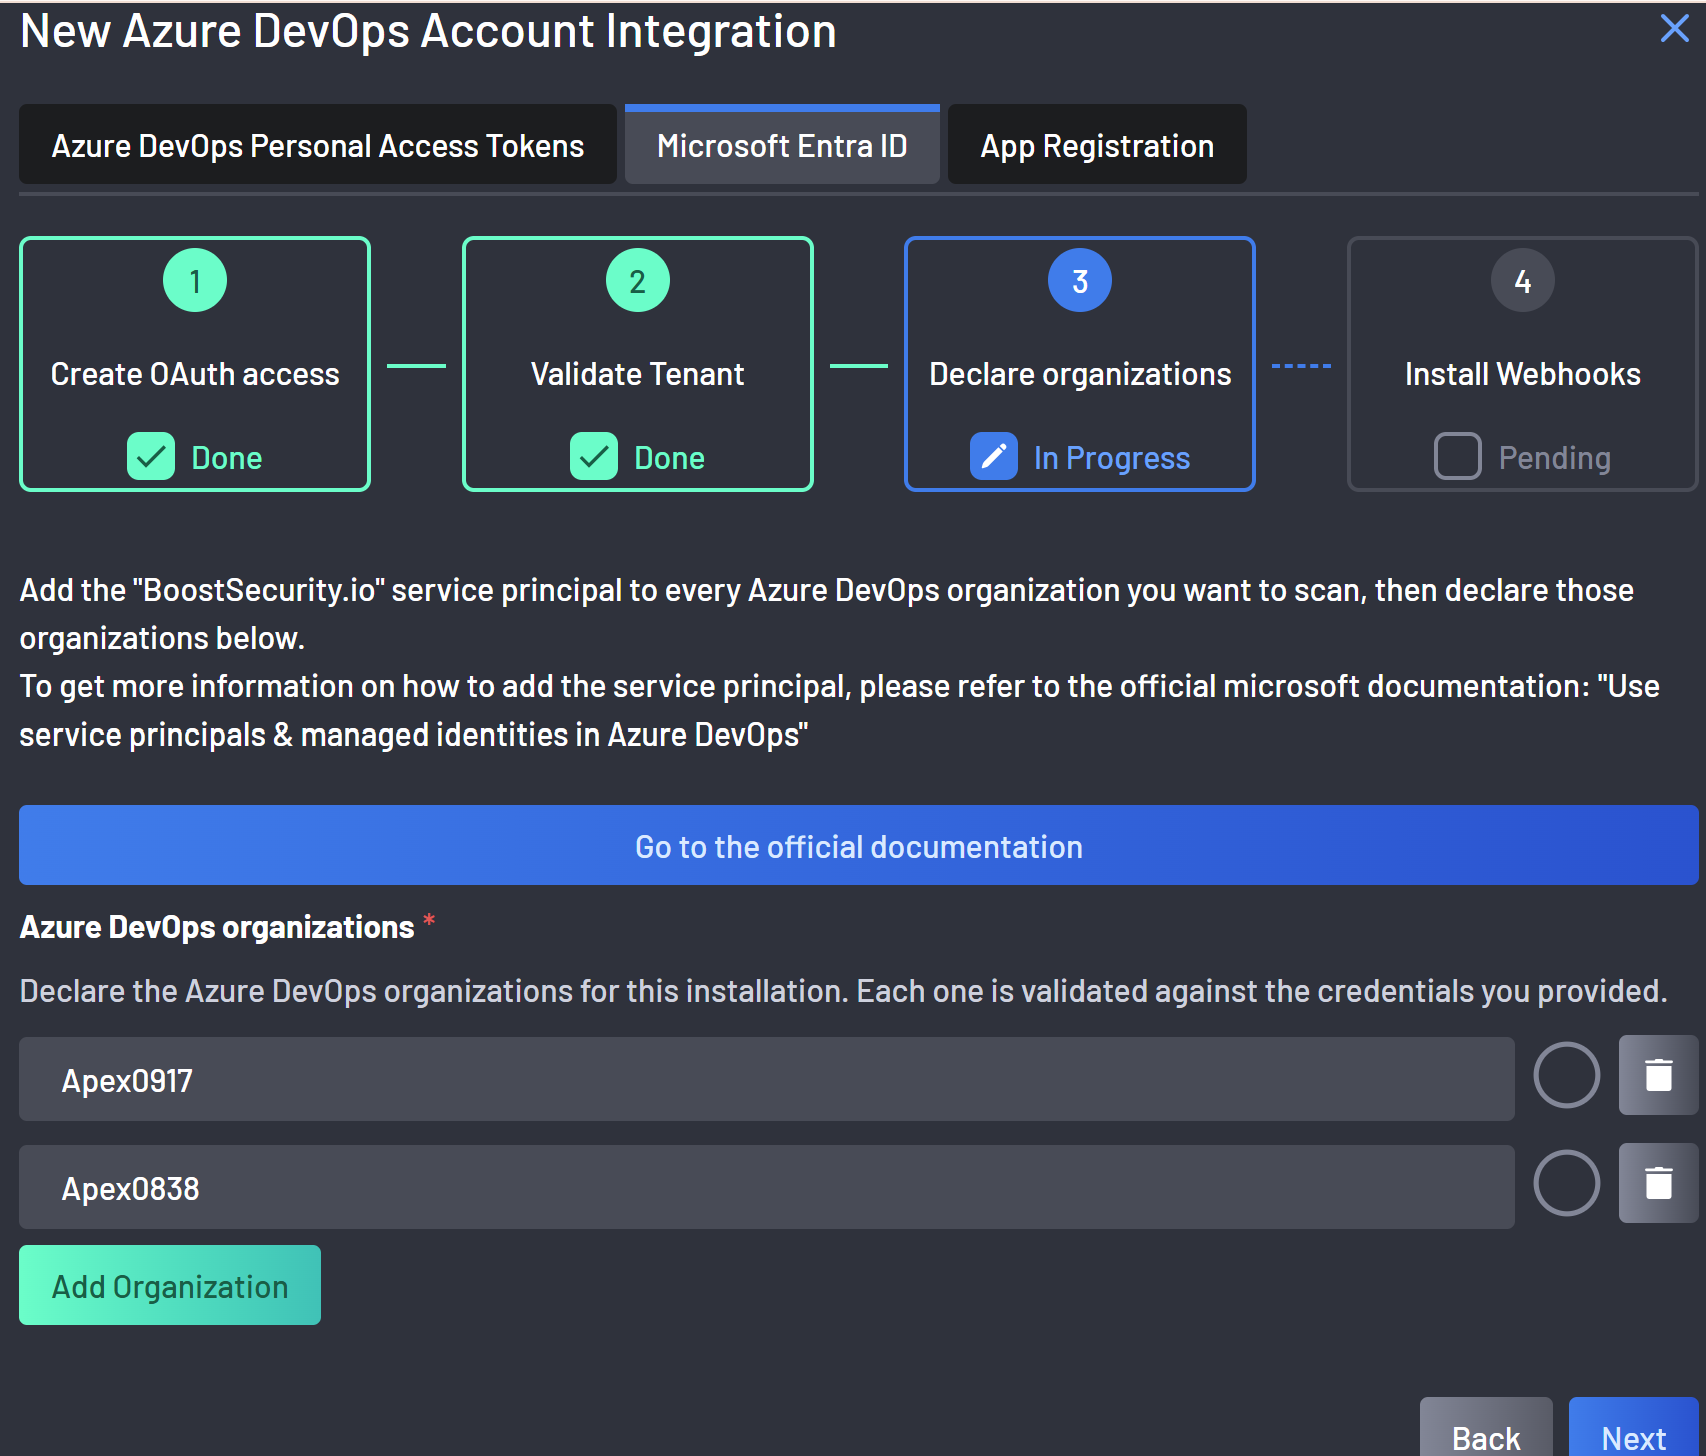
-
Cliquez sur Suivant. Boost Security valide chaque organisation par rapport aux identifiants de l'intégration et enregistre la liste dans la même action. Chaque ligne affiche alors une coche verte lorsque l'organisation est acceptée, ou un avertissement rouge lorsqu'elle ne l'est pas. Survolez l'avertissement rouge pour voir la raison.
-
Si une organisation échoue, rien n'est enregistré et l'assistant reste à cette étape. Corrigez ou supprimez les lignes en échec, puis cliquez de nouveau sur Suivant.
Consultez Organisations déclarées pour connaître les règles de nommage, la signification de chaque résultat de validation, et comment modifier la liste ultérieurement.
-
-
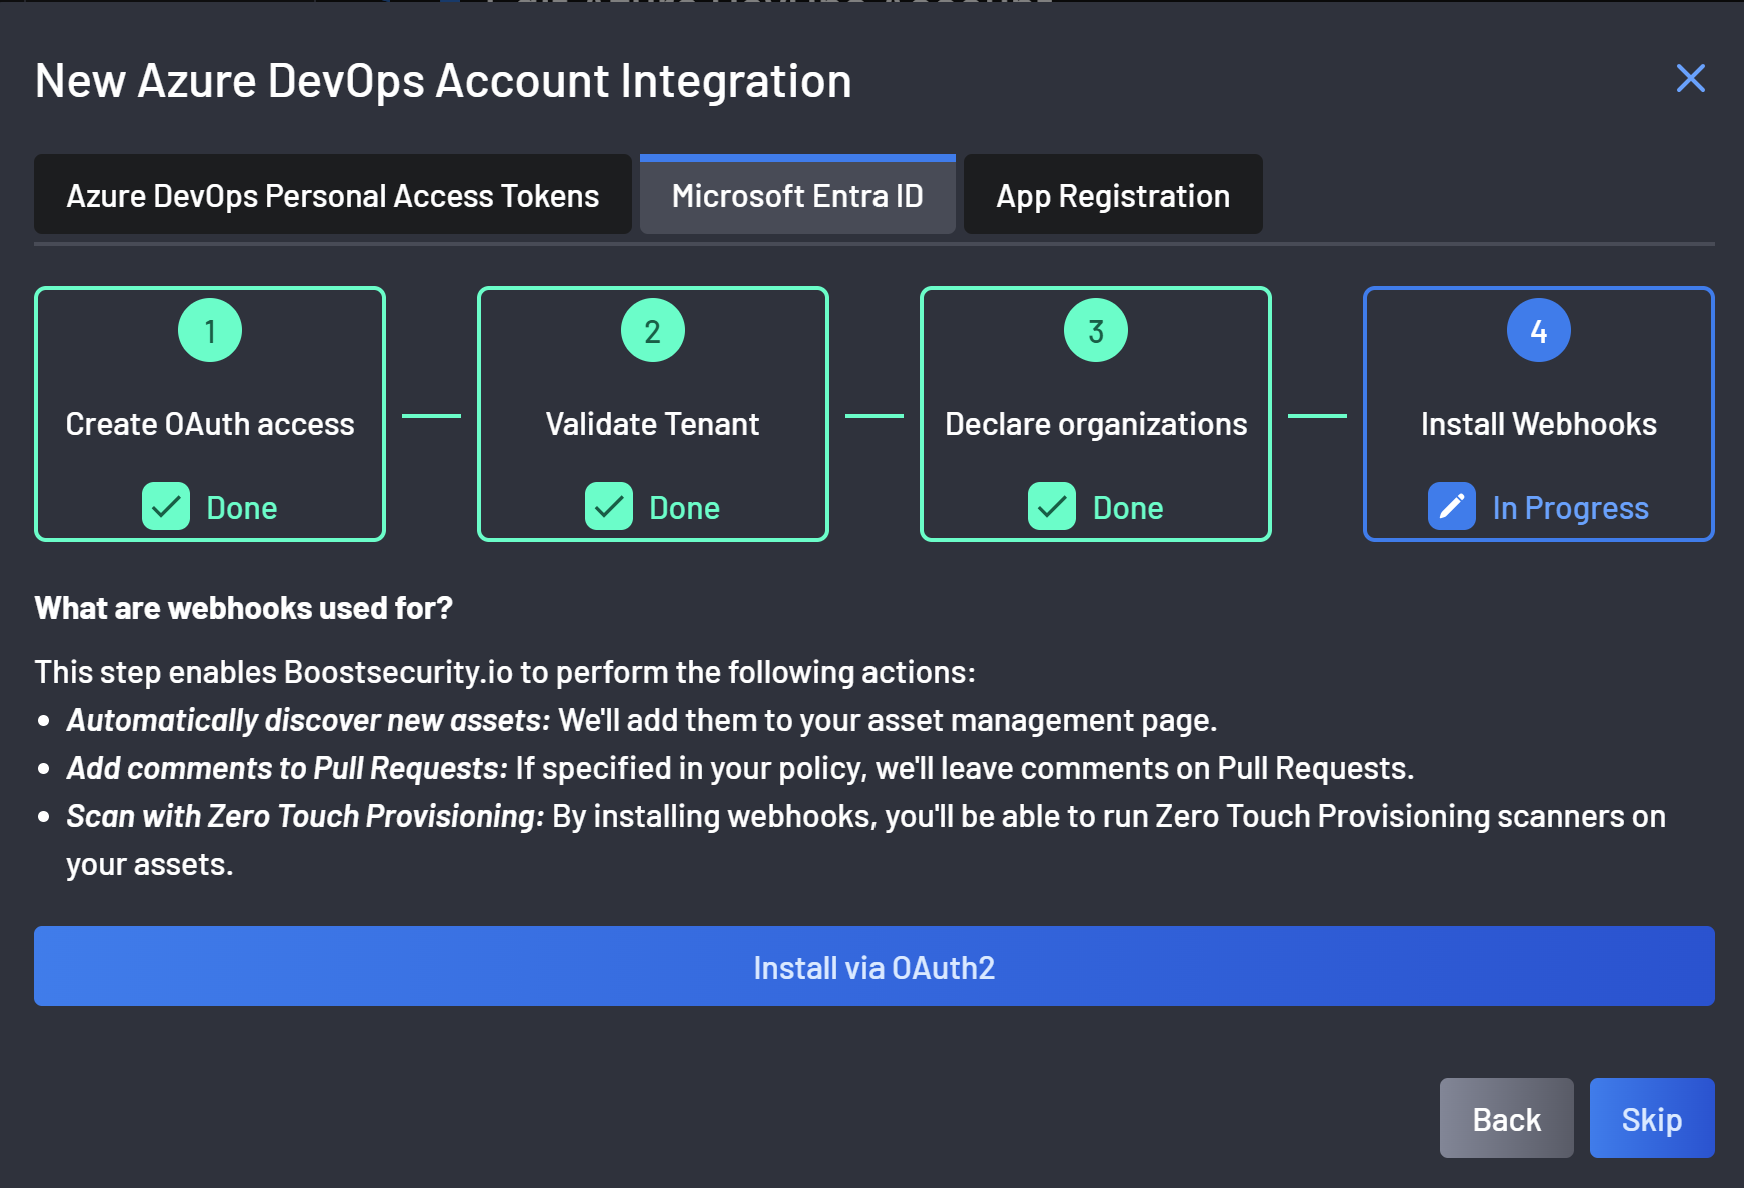
À l'étape Installer les webhooks, cliquez sur Installer via OAuth2 et approuvez la demande d'autorisation lorsque vous y êtes invité.
Note
Cela doit être effectué par un utilisateur disposant d'au moins les autorisations d'administrateur de projet dans le projet ADO pour que l'installation du webhook réussisse.
Terminez d'abord la Configuration Entra ID et la Configuration Azure DevOps.
- Sélectionnez l'onglet Inscription d'application.
-
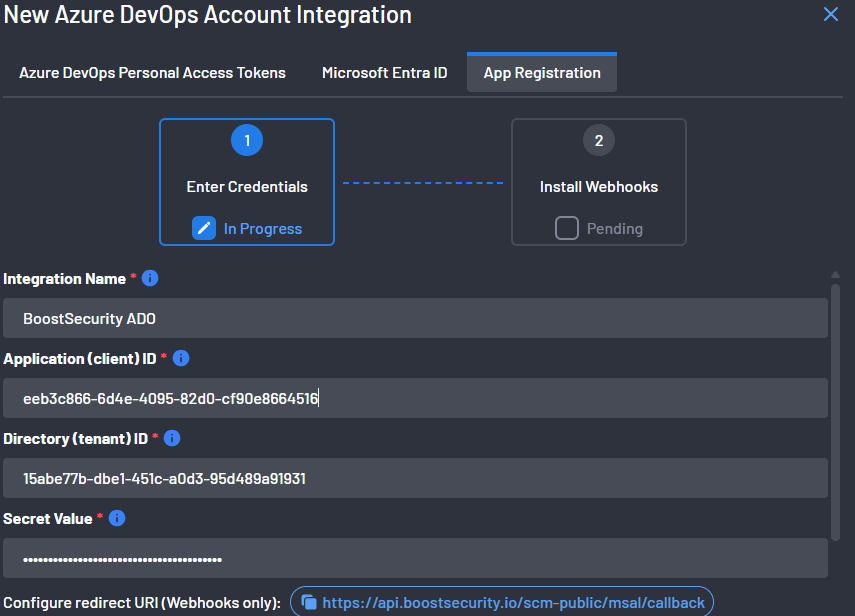
Fournissez les informations suivantes :
- Nom de l'intégration
- ID client provenant de l'inscription d'application Entra ID
- ID du locataire (disponible à : Aperçu Microsoft Entra ID)
- Secret client généré lors de la configuration Entra ID
-
À l'étape Déclarer les organisations, répertoriez les organisations Azure DevOps que Boost Security doit couvrir sous Organisations Azure DevOps :
-
Saisissez un nom d'organisation par ligne —
contoso, et nonhttps://dev.azure.com/contosonicontoso/my-project. Cliquez sur Ajouter une organisation pour ajouter une ligne, et sur le bouton de corbeille pour en supprimer une. -
Cliquez sur Suivant. Boost Security valide chaque organisation par rapport aux identifiants que vous avez fournis et enregistre la liste dans la même action. Chaque ligne affiche alors une coche verte lorsque l'organisation est acceptée, ou un avertissement rouge lorsqu'elle ne l'est pas. Survolez l'avertissement rouge pour voir la raison.
-
Si une organisation échoue, rien n'est enregistré et l'assistant reste à cette étape. Corrigez ou supprimez les lignes en échec, puis cliquez de nouveau sur Suivant.
Consultez Organisations déclarées pour connaître les règles de nommage, la signification de chaque résultat de validation, et comment modifier la liste ultérieurement.
-
-
Installez le webhook :
-
Boost Security demandera une autorisation temporaire pour agir en votre nom dans ADO.
Note
Cela doit être effectué par un utilisateur disposant d'au moins les autorisations d'administrateur de projet dans le projet ADO pour que l'installation du webhook réussisse.
-
Approuvez la demande d'autorisation lorsque vous y êtes invité.
-
Activer l'Orchestration Zero Touch
Une fois l'intégration installée, activez l'Orchestration Zero Touch (ZTP) :
-
Accédez à la page Intégrations, sélectionnez votre intégration Azure DevOps et cliquez sur l'onglet de configuration.
-
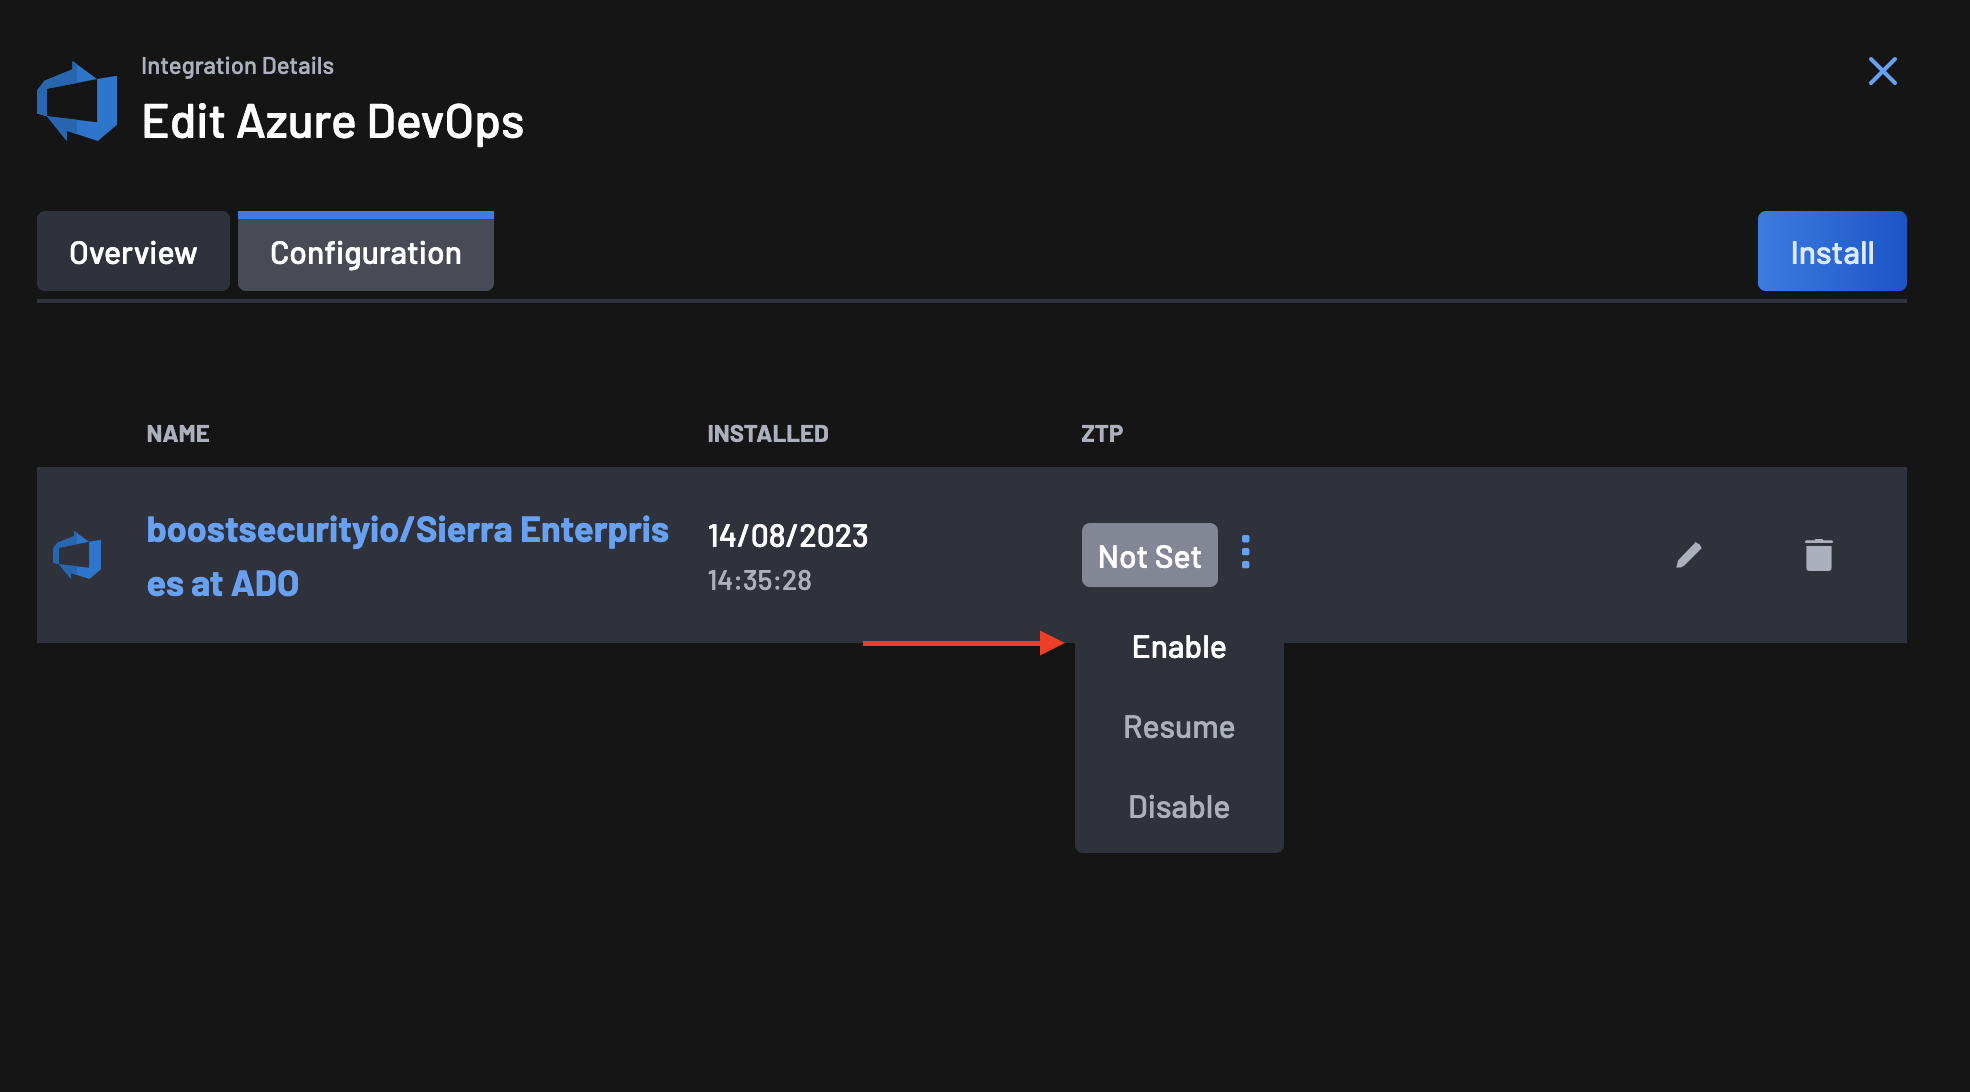
Dans la colonne ZTP, vous remarquerez que le statut ZTP est défini sur Non défini. Cliquez sur le menu d'actions à côté du statut et sélectionnez Activer.
-
Suivez les étapes de l'assistant.
Organisations déclarées
Les deux intégrations Azure DevOps basées sur Entra — Microsoft Entra ID et Inscription d'application — couvrent les organisations que vous déclarez. Boost Security ne découvre pas les organisations Azure DevOps pour ces intégrations : la liste que vous saisissez correspond exactement à ce qui est couvert, et elle ne change que lorsque vous la modifiez. Les intégrations qui utilisent un jeton d'accès personnel découvrent leurs organisations automatiquement.
Les projets ne sont pas déclarés. Chaque projet à l'intérieur d'une organisation déclarée est découvert automatiquement.
La liste est déclarée pendant l'installation, avant que les webhooks ne soient installés : à l'étape Déclarer les organisations de l'assistant Microsoft Entra ID, ou à l'étape Déclarer les organisations de l'assistant Inscription d'application.
Noms des organisations
Une entrée est un nom d'organisation Azure DevOps simple, tel que contoso :
- Il ne contient que des lettres, des chiffres et des traits d'union, et commence par une lettre ou un chiffre.
- Il comporte au maximum 50 caractères.
- Les espaces autour d'un nom sont supprimés, et les noms qui ne diffèrent que par la casse désignent la même organisation.
Une liste contient au moins une et au plus 100 organisations.
Une entrée ou une liste qui enfreint ces règles est refusée avec l'un des messages suivants :
| Message | Que faire |
|---|---|
| Une organisation est déclarée par son nom, et non par une URL. | Saisissez uniquement le nom de l'organisation, sans https://dev.azure.com/. |
| Un nom d'organisation ne contient que des lettres, des chiffres et des traits d'union, et commence par une lettre ou un chiffre. | Corrigez le nom. Un chemin de projet tel que contoso/my-project n'est pas un nom d'organisation. |
| Un nom d'organisation ne peut pas dépasser 50 caractères. | Corrigez le nom. |
| Au moins une organisation doit être déclarée. | Ajoutez une organisation. |
| Au plus 100 organisations peuvent être déclarées. | Supprimez des organisations jusqu'à ce que la liste en contienne 100 ou moins. |
Boost Security enregistre chaque organisation sous l'orthographe qu'Azure DevOps conserve pour elle, et non celle que vous avez saisie. Saisir CONTOSO pour une organisation qu'Azure DevOps appelle Contoso enregistre Contoso.
Validation
Boost Security lit chaque organisation avec les identifiants propres de l'intégration, et ne l'accepte que si au moins un projet qu'elle contient est visible pour ces identifiants. Une organisation lisible mais qui ne contient aucun projet est rejetée.
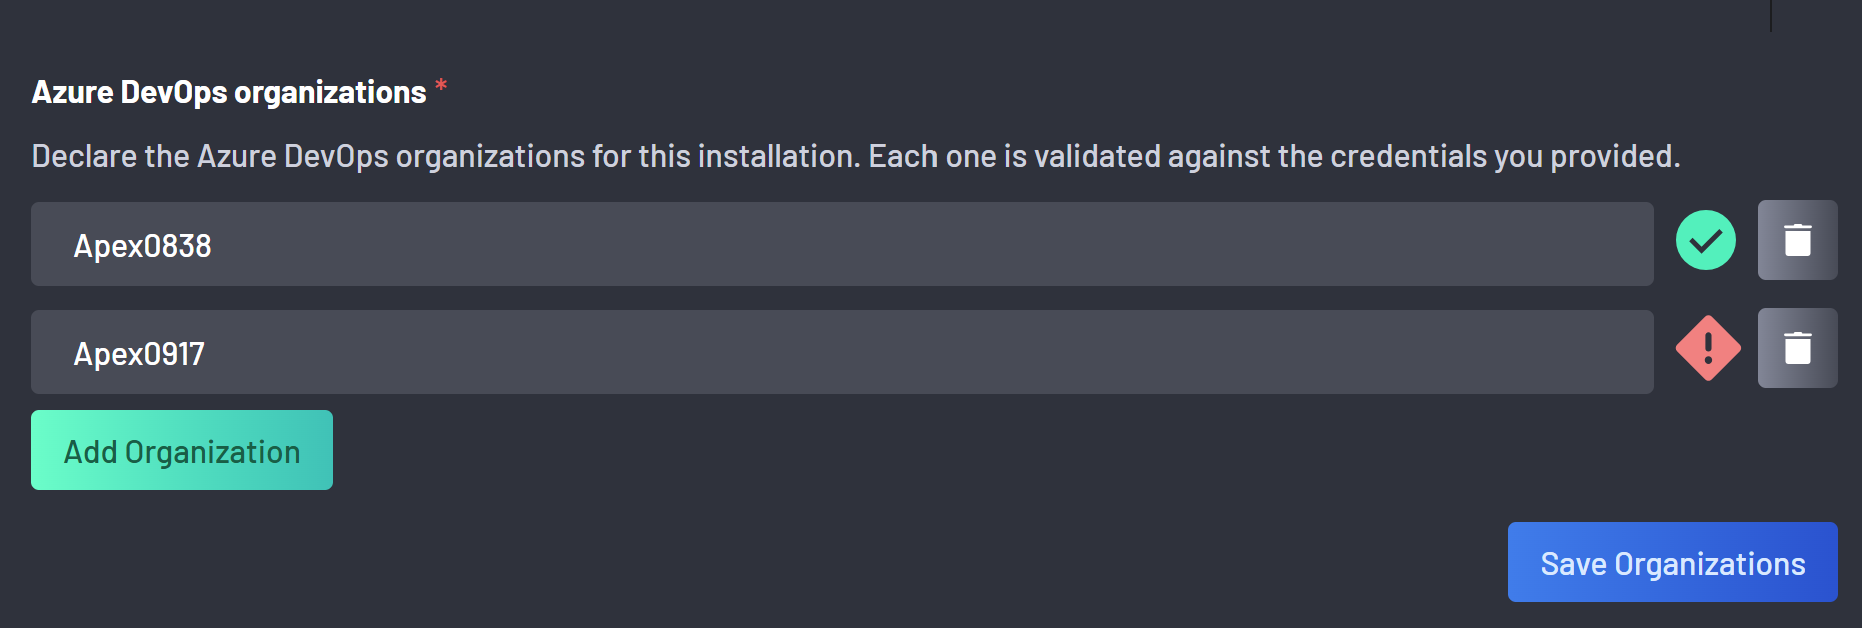
La validation et l'enregistrement sont une seule et même action : Suivant dans l'assistant d'installation, Enregistrer les organisations après l'installation. Si une organisation est rejetée, rien n'est enregistré. Chaque ligne affiche alors une coche verte lorsque son organisation est acceptée, ou un avertissement rouge lorsqu'elle est rejetée :
La raison de chaque organisation rejetée apparaît lorsque vous survolez son avertissement rouge :
| Raison | Que faire |
|---|---|
| Organisation introuvable, ou non partagée avec cette installation. | Vérifiez l'orthographe, et que le principal de service de l'intégration a bien été ajouté à l'organisation — pour Microsoft Entra ID, le principal de service BoostSecurity.io. |
| L'organisation est lisible, mais ne contient aucun projet. | Créez un projet dans l'organisation ou donnez au principal de service l'accès à l'un d'eux, ou supprimez l'organisation de la liste. |
Les raisons suivantes signifient que Boost Security n'a pas pu obtenir de réponse d'Azure DevOps. Vérifiez les identifiants de l'intégration, puis cliquez de nouveau sur Suivant ou Enregistrer les organisations :
- Azure DevOps a refusé de répondre pour cette organisation.
- Impossible de joindre Azure DevOps pour cette organisation.
- Impossible de lire cette organisation depuis Azure DevOps.
- Impossible de lire le nom de cette organisation depuis Azure DevOps.
- Impossible d'obtenir un jeton pour Azure DevOps.
Modifier la liste
-
Dans la console Boost Security, allez à Paramètres → Intégrations, sélectionnez l'intégration Compte Azure DevOps, ouvrez Détails de l'intégration, puis sélectionnez l'onglet Configuration.
-
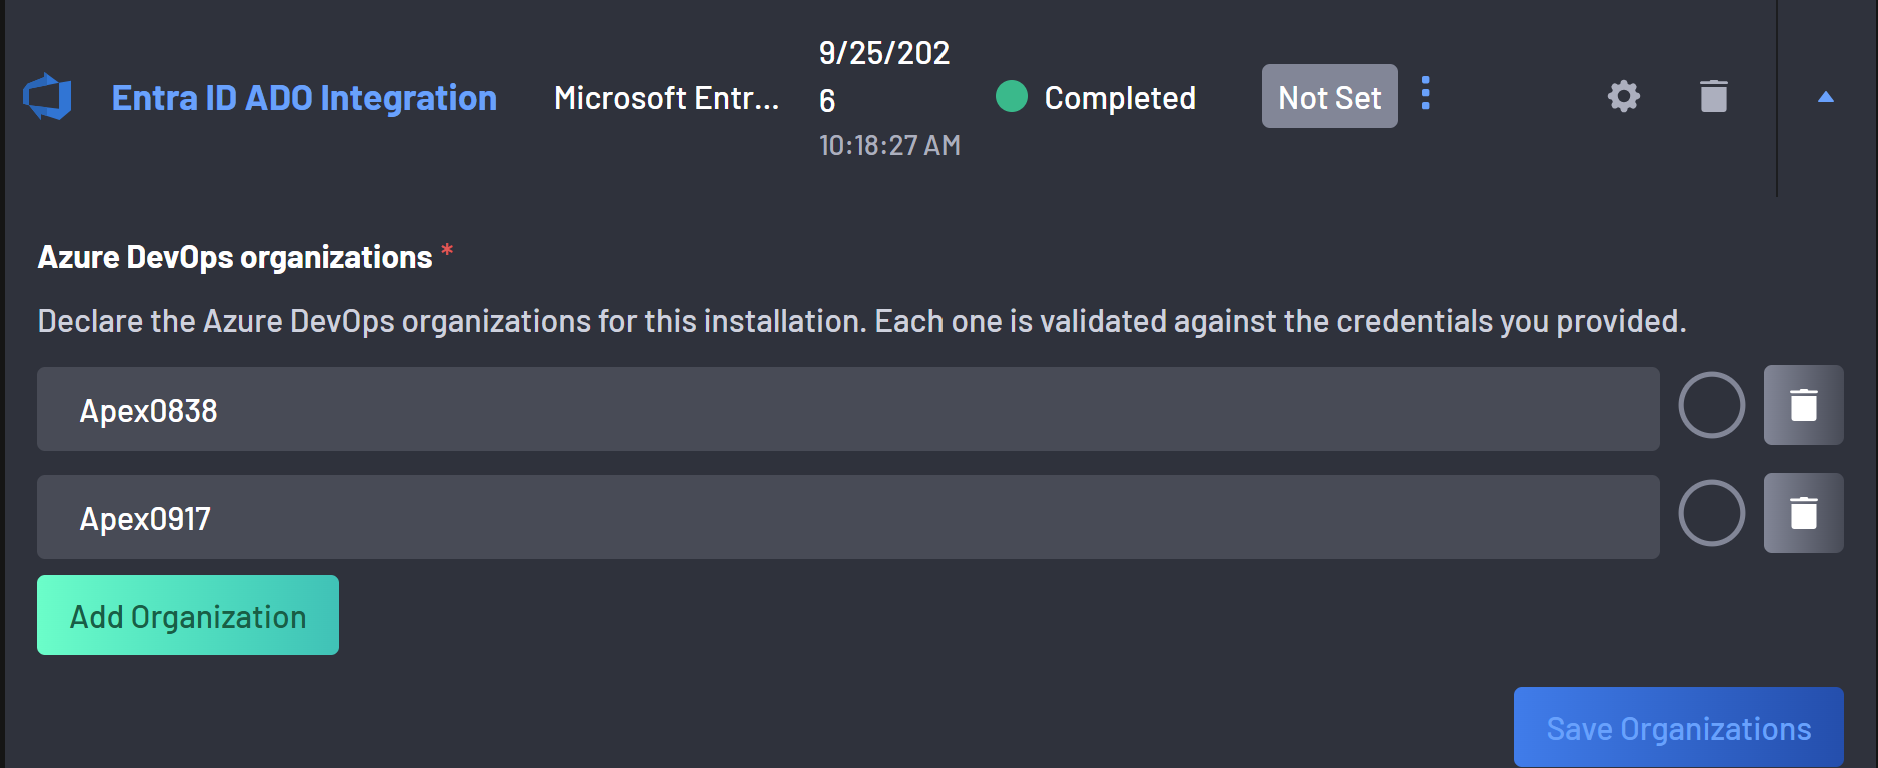
Cliquez sur le chevron à l'extrémité droite de la ligne Microsoft Entra ID ou Inscription d'application. L'éditeur d'organisations s'ouvre sous la ligne, rempli avec les organisations que l'intégration déclare actuellement.
-
Ajoutez, modifiez ou supprimez des organisations, puis cliquez sur Enregistrer les organisations.
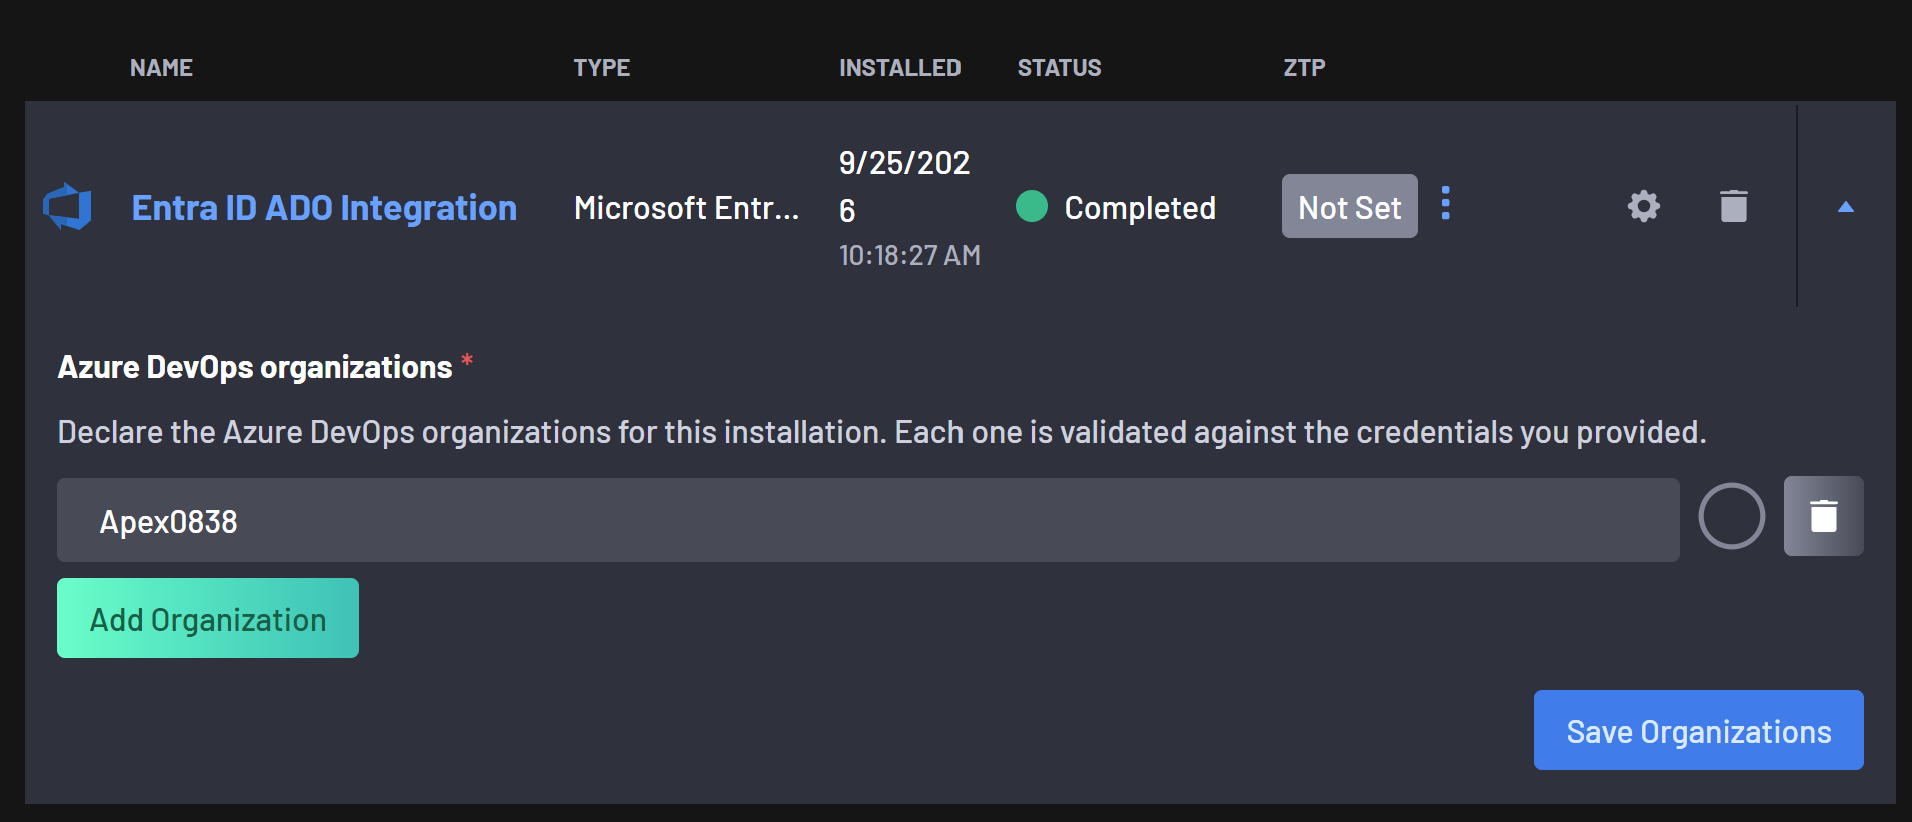
-
Lorsque chaque organisation est acceptée, la liste est enregistrée et une confirmation apparaît : La liste des organisations déclarées a été enregistrée. Les lignes affichent alors la liste telle qu'enregistrée, avec l'orthographe qu'Azure DevOps conserve pour chaque nom, et une synchronisation démarre immédiatement.
-
Lorsqu'une organisation est rejetée, rien n'est enregistré et un avertissement apparaît : La liste des organisations n'a pas été enregistrée. Vérifiez le résultat affiché pour chaque organisation. Les lignes restent telles que vous les avez saisies ; survolez l'avertissement rouge sur une ligne pour en voir la raison.
-
Enregistrer la liste est le seul moyen de modifier ce que l'intégration couvre. Une intégration dont la synchronisation est en erreur se modifie de la même façon, ce qui permet de supprimer une organisation que Boost Security ne peut plus lire.
Warning
La suppression d'une organisation de la liste détache ses projets. Ils cessent d'être analysés et mis à jour, et leurs webhooks sont supprimés. Leurs résultats existants restent visibles.
Déclarer à nouveau l'organisation fait revenir ses projets en tant que nouveaux projets, et les données CI/CD que Boost Security avait collectées pour eux sont reconstruites entièrement plutôt que restaurées.
Lorsqu'une organisation ne peut pas être lue
Si une organisation déclarée ne peut plus être lue après avoir été acceptée, par exemple parce que son accès a été révoqué, la synchronisation échoue et l'intégration signale :
Could not read the following declared Azure DevOps organizations: <names>. If this persists, grant this installation access to them, or remove them from the declared organizations.
Rien n'est détaché : c'est l'ensemble de la synchronisation qui s'arrête. Restaurez l'accès, ou supprimez l'organisation via Modifier la liste si vous ne souhaitez plus la couvrir.
Une intégration sans organisation déclarée échoue également à se synchroniser, et signale :
No Azure DevOps organization is declared for this installation, declare at least one to synchronize it.
Intégrations existantes
Les intégrations Azure DevOps installées avant que les organisations ne deviennent déclaratives ont été préremplies avec les organisations que Boost Security couvrait déjà pour elles, et continuent de fonctionner sans aucune action de votre part. Une intégration qui ne couvrait encore aucune organisation a été préremplie avec une liste vide, et signale l'erreur No Azure DevOps organization is declared jusqu'à ce que vous déclariez ses organisations.
Note
Vérifiez une fois la liste préremplie. Une organisation que Boost Security avait déjà cessé de couvrir n'a pas été préremplie, il se peut donc que des organisations attendues manquent dans la liste. Ajoutez-les de nouveau via Modifier la liste.