Comment Augmenter le Délai d'Expiration du Scanner
Un Timeout rouge sur la page des Scans signifie que l'analyse a duré plus longtemps que le temps alloué. Les analyses de la branche par défaut sont limitées par le Main Timeout, et les analyses de pull request par le PR Timeout, tous deux définis à l'échelle du compte dans la Configuration Globale du Scanner.
Une analyse qui a expiré peut tout de même se terminer : lorsque ses résultats arrivent, l'analyse est mise à jour.
Augmenter le Délai dans la Configuration Globale du Scanner
-
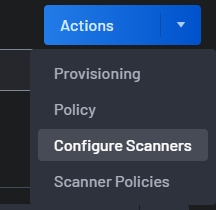
Sur la page Couverture du Scanner, ouvrez le menu Actions en haut à droite et sélectionnez Configure Scanners pour ouvrir la Configuration Globale du Scanner.
-
Augmentez le Main Timeout si les analyses de la branche par défaut expirent, ou le PR Timeout si les analyses de pull request expirent.
- Enregistrez la configuration.
Pour les scanners provisionnés avec l'Orchestration Zero Touch (ZTP), augmentez ces paramètres plutôt que de modifier le pipeline dans le projet du scanner Boost : les modifications apportées à ce pipeline sont écrasées lors de la mise à jour de son modèle.
Pipelines Provisionnés Manuellement
Le Main Timeout et le PR Timeout ne s'appliquent pas à un scanner que vous avez provisionné manuellement dans votre propre pipeline. Ses analyses s'exécutent avec les délais d'expiration du CLI Boost Security, en secondes :
| Analyse | Valeur par défaut | Valeurs autorisées |
|---|---|---|
| Branche par défaut | 7200 (2 heures) | 30 à 7200 |
| Pull request (analyse différentielle) | 120 (2 minutes) | 30 à 1800 |
Une analyse de la branche par défaut ne peut pas durer plus de 2 heures : sa valeur par défaut est déjà le maximum.
Pour modifier un délai d'expiration, définissez le paramètre de votre intégration CI/CD :
| Intégration | Branche par défaut | Pull request |
|---|---|---|
| GitHub Actions | scan_main_timeout |
scan_diff_timeout |
| Azure DevOps | scanMainTimeout |
scanDiffTimeout |
| GitLab | BOOST_MAIN_SCAN_TIMEOUT |
BOOST_DIFF_SCAN_TIMEOUT |
| Bitbucket | BOOST_MAIN_SCAN_TIMEOUT |
BOOST_DIFF_SCAN_TIMEOUT |
Par exemple, avec GitHub Actions, ajoutez le paramètre dans la section with: de l'étape du scanner. Cet exemple permet aux analyses de pull request de s'exécuter jusqu'à 20 minutes :
      - name: Run Boost Security Semgrep
        uses: boostsecurityio/boostsec-scanner-github@v4
        with:
          api_token: ${{ secrets.BOOST_API_TOKEN }}
          registry_module: boostsecurityio/semgrep
          scan_diff_timeout: 1200
Consultez la liste complète des paramètres pour GitHub Actions, Azure DevOps et GitLab.
Lorsque le Job CI s'Arrête Lui-Même
Un délai d'expiration Boost Security est différent d'un job CI arrêté par votre système CI/CD :
- Le job CI a atteint sa propre limite de temps. Votre système CI/CD annule le job, et l'analyse ne laisse souvent aucune entrée dans l'historique des analyses. Augmentez la limite de temps du job dans votre système CI/CD.
- Tous les scanners expirent en même temps, les jobs CI sont courts et n'affichent aucune sortie de scanner. Cela signifie généralement que le modèle de pipeline a été modifié de sorte que le job se termine avant l'exécution du CLI Boost Security. Restaurez le modèle non modifié.