Gestion de l'expiration des clés API
Une clé API peut se voir attribuer une expiration afin qu'elle cesse de s'authentifier à une date choisie. Les expirations sont gérées depuis la vue Settings > Application Keys, qui nécessite des droits d'administrateur.
Une expiration peut être avancée ou reportée à tout moment, mais elle ne peut jamais être supprimée : une fois qu'une clé possède une expiration, elle en possède toujours une. Définissez l'expiration lors de la création de la clé, ou ajoutez-en une à une clé existante à tout moment.
Consulter les expirations
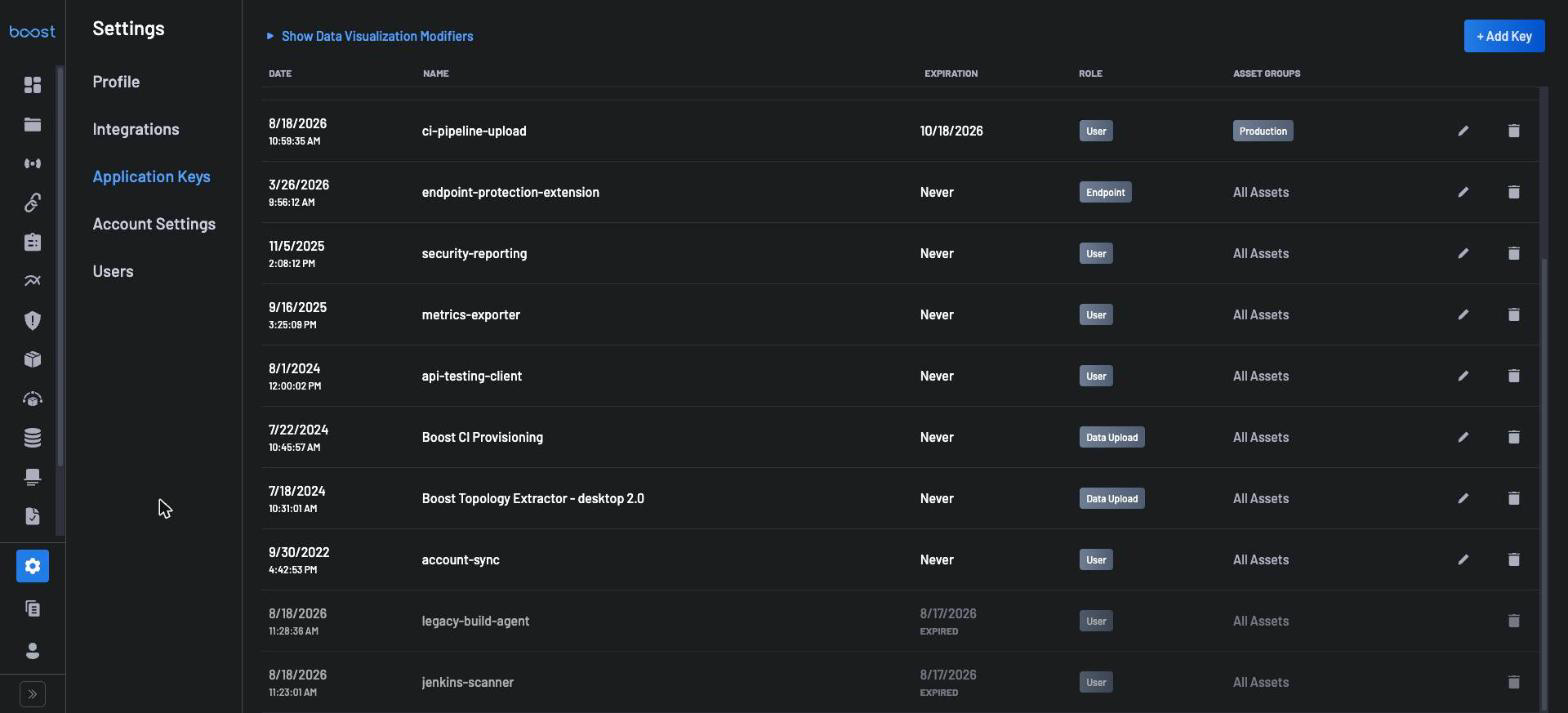
La colonne Expiration de la liste des clés d'application indique la date à laquelle chaque clé cesse de fonctionner, ou Never pour une clé qui n'expire pas. Les dates sont affichées dans le fuseau horaire de votre navigateur.
Modifier l'expiration d'une clé
- Depuis le tableau de bord principal, accédez à
Settings > Application Keys. - Sur la ligne de la clé que vous souhaitez modifier, cliquez sur l'icône crayon dans la colonne des actions, à l'extrémité droite de la ligne.
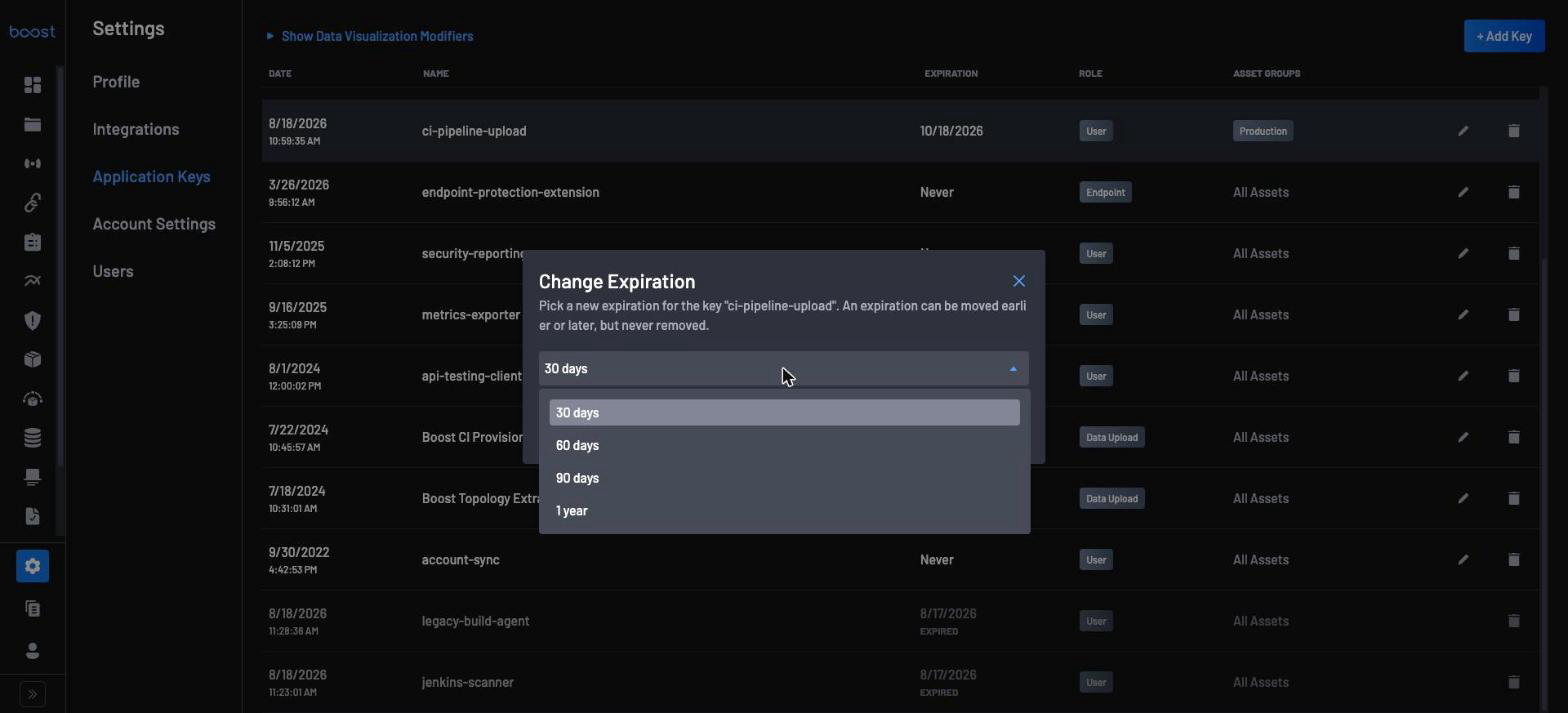
- Dans la boîte de dialogue Change Expiration, sélectionnez 30 days, 60 days, 90 days ou 1 year. La durée est comptée à partir du moment où vous confirmez, donc choisir 30 days déplace toujours l'expiration à 30 jours à compter de maintenant, que ce soit plus tôt ou plus tard que l'expiration actuelle.
- Confirmez la boîte de dialogue pour appliquer la nouvelle expiration.
Une clé qui n'expire actuellement jamais possède également une icône crayon : c'est ainsi qu'une clé déjà en cours d'utilisation reçoit sa première expiration. Étant donné qu'une expiration ne peut pas être supprimée, la boîte de dialogue Change Expiration ne propose pas d'option Never.
La création d'une clé, la modification de son expiration et sa suppression sont toutes enregistrées sur la page Audit. L'entrée relative à une modification indique que la clé a été mise à jour, et non la valeur d'expiration qui a été définie.
Ce qui se passe lorsqu'une clé expire
Une clé expirée cesse de s'authentifier, et les requêtes effectuées avec elle sont rejetées. Tout scanner, toute intégration ou tout client API encore configuré avec cette clé cesse de fonctionner jusqu'à ce qu'on lui attribue une clé valide.
Une clé expirée n'est pas supprimée. Elle reste dans la liste des clés d'application, classée en dessous des clés encore valides, avec sa ligne grisée et une étiquette EXPIRED sous sa date d'expiration. Elle ne possède plus d'icône crayon, car une clé expirée ne peut pas se voir attribuer une nouvelle expiration et ne peut pas être réactivée. Pour restaurer l'accès, créez une nouvelle clé et configurez vos clients avec celle-ci.
Les clés expirées ne sont jamais supprimées automatiquement. Supprimez-les de la liste lorsque vous n'avez plus besoin de cet enregistrement.
Warning
Une clé expirée ne cesse pas de fonctionner instantanément. Elle peut continuer à s'authentifier pendant environ une heure après son expiration : Boost Security échange une clé API contre un jeton d'accès de courte durée qui reste valide pendant une heure, et les services valident ce jeton plutôt que la clé elle-même. Choisissez les dates d'expiration en tenant compte de cette marge. Le même délai s'applique lorsque vous supprimez une clé.