Intégration d'Upwind à Boost Security
L'intégration d'Upwind avec Boost Security ajoute le contexte d'exécution de votre environnement cloud à votre vue Code au Cloud. Une fois l'intégration activée, Boost Security récupère les éléments suivants depuis votre organisation Upwind :
- Topologie et services Kubernetes : Les clusters signalés par Upwind, avec leurs espaces de noms et services.
- Actifs d'images de conteneurs : Les images de conteneurs exécutées dans vos charges de travail Kubernetes, liées au cluster, à l'espace de noms et au service qui les exécutent.
- Services exposés à l'Internet public : Les services pour lesquels Upwind observe du trafic provenant d'Internet.
Upwind fournit uniquement du contexte : l'intégration ne crée pas de résultats qui lui sont propres.
Disponibilité
L'intégration Upwind est disponible pour tous les utilisateurs de Boost Security disposant des permissions nécessaires sur les deux plateformes.
Avantages de l'intégration
- Contexte d'exécution : Ajoute la topologie Kubernetes et l'exposition à Internet observées par Upwind à votre vue Code au Cloud.
- Priorisation améliorée des risques : Utilise l'exposition à Internet dans les règles de politique pour prioriser les risques accessibles en temps d'exécution.
- Inventaire des actifs : Ajoute les images de conteneurs exécutées dans vos clusters à l'inventaire des actifs de Boost Security.
Prérequis
Avant d'activer l'intégration Upwind, assurez-vous des éléments suivants :
- Compte Boost Security : Vous devez avoir accès à votre espace de travail Boost Security.
- Client API Upwind : Un client API Upwind, avec son ID client et son secret client, disposant d'un accès en lecture à l'inventaire de votre organisation. Consultez la documentation de l'API Upwind pour en créer un.
- ID d'organisation Upwind : L'ID de votre organisation Upwind, qui commence par
org_.
Note
Upwind ne lie pas les images de conteneurs à leurs dépôts de code source. Pour apporter l'accessibilité Internet d'Upwind aux résultats d'un dépôt, liez les images de conteneurs à ce dépôt de l'une des façons suivantes :
- Associez le dépôt manuellement depuis les détails de l'actif d'image sur la page Gestion des actifs, avec Associer un dépôt > Sélectionner un dépôt.
- Étiquetez les images avec le label OCI
org.opencontainers.image.source, et inventoriez-les via l'intégration Google Artifact Registry, Amazon ECR, ou une analyse d'image Trivy dans votre pipeline. Consultez Visibilité Code au Cloud pour Kubernetes.
Activation de l'intégration
-
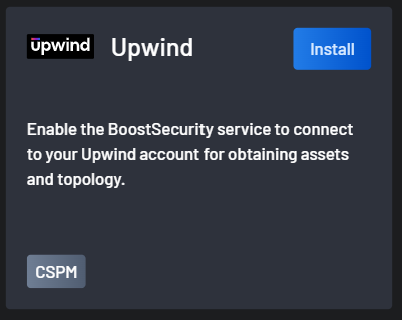
Accédez à la page Intégrations dans Boost Security et sélectionnez Upwind dans la catégorie CSPM.
-
Cliquez sur le bouton Install.
-
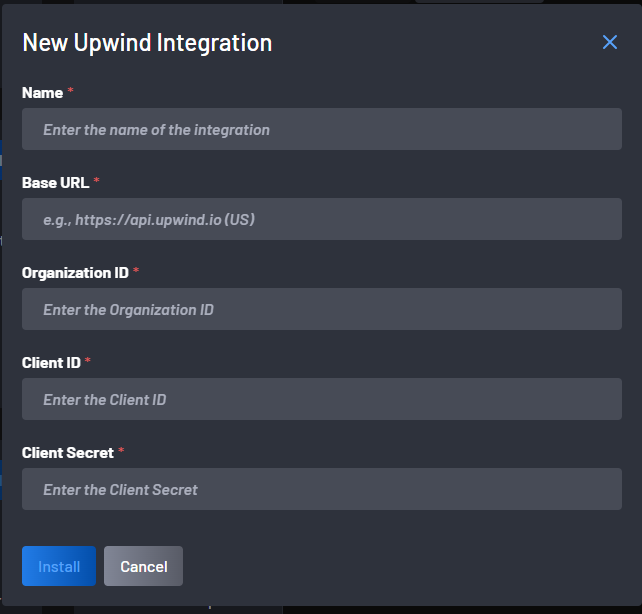
Dans la fenêtre modale New Upwind Integration, remplissez tous les champs :
- Name : Le nom d'affichage de l'intégration.
- Base URL : L'URL de l'API Upwind de votre région, par exemple
https://api.upwind.iopour la région US. L'URL doit correspondre exactement à l'URL de l'API de votre région. - Organization ID : L'ID de votre organisation Upwind.
- Client ID et Client Secret : Les identifiants de votre client API Upwind. Le secret client est stocké de manière chiffrée et n'est plus jamais affiché.
-
Cliquez sur Install. Le bouton reste désactivé tant que tous les champs ne sont pas remplis.
Boost Security teste les identifiants avant d'enregistrer l'intégration. Lorsqu'ils fonctionnent, le message Upwind Connector has been created successfully. s'affiche. Sinon, une erreur s'affiche dans la fenêtre modale :
| Erreur | Cause |
|---|---|
| Authentication failed. ou Failed to fetch token. | L'ID client, le secret client ou l'URL de base est incorrect. |
| Failed to access Upwind API for organization: {id}. | Les identifiants sont valides, mais l'ID d'organisation est incorrect ou n'est pas accessible avec ceux-ci. |
Boost Security récupère votre inventaire Upwind une fois par jour. La première récupération s'exécute après l'installation, donc les actifs n'apparaissent pas immédiatement.
Actifs découverts
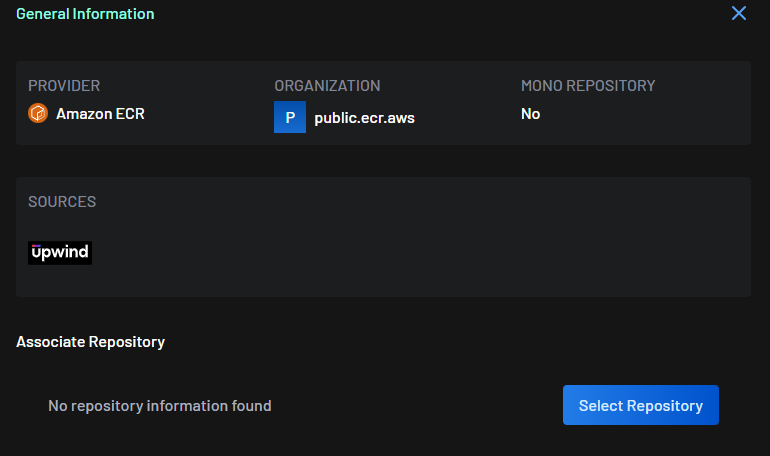
Boost Security découvre les clusters Kubernetes signalés par Upwind (par exemple, les clusters EKS, AKS ou GKE), ainsi que leurs espaces de noms et services. Chaque image de conteneur distincte exécutée dans un Deployment Kubernetes devient un actif d'image de conteneur, qui affiche Upwind sous Sources dans ses détails sur la page Gestion des actifs.
Les éléments suivants ne sont pas importés :
- Les charges de travail exécutées par des StatefulSets, DaemonSets, ou des pods autonomes.
- Les services qui ne sélectionnent pas de Deployment.
- Les dépôts Amazon ECR répertoriés dans Upwind.
Accessibilité Internet
Un service est marqué comme accessible depuis l'Internet public lorsqu'Upwind observe une entrée Internet sur un Deployment que le service sélectionne dans le même espace de noms. Un actif d'image de conteneur enregistre si un service qui l'exécute est accessible depuis Internet.
Les services sans sélecteur, les services ExternalName et les services headless ne sont jamais marqués comme accessibles.
Utilisez l'action de politique Internet Reachability pour cibler les résultats des charges de travail accessibles depuis Internet dans vos règles de politique. Ceci s'applique aux images de conteneurs liées à un dépôt, comme décrit dans Prérequis.
Gestion de l'intégration
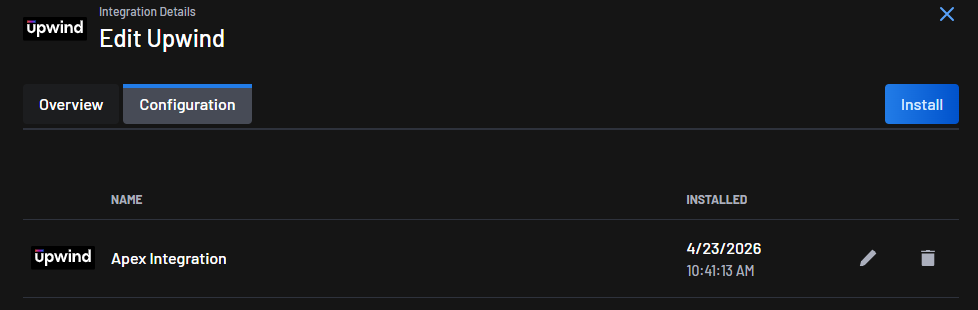
Gérez l'intégration depuis l'onglet Configuration des détails de l'intégration Upwind, sur la page Intégrations. L'onglet répertorie les intégrations Upwind installées, avec une icône de modification (crayon) et une icône de suppression (corbeille) sur chaque ligne.
-
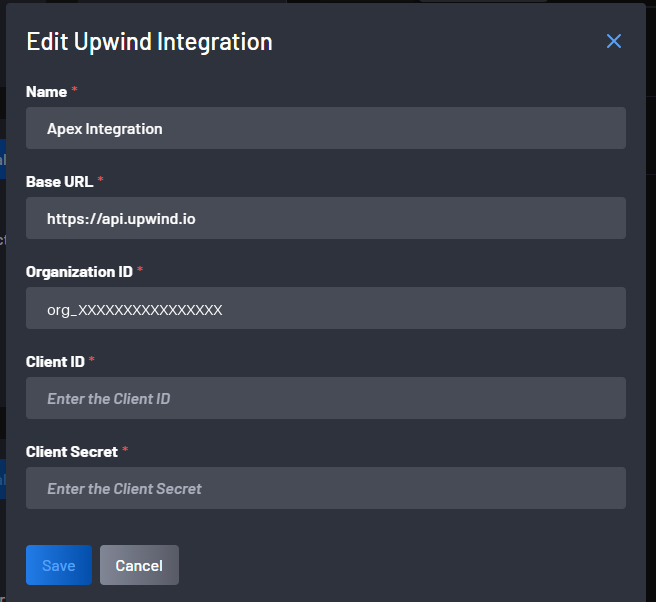
Edit : La fenêtre modale Edit Upwind Integration modifie uniquement le Client ID et le Client Secret. Boost Security teste les nouveaux identifiants lorsque vous cliquez sur Save, puis affiche Upwind has been configured successfully. La fenêtre modale affiche le nom, l'URL de base et l'ID d'organisation, mais ceux-ci ne peuvent pas être modifiés : pour les modifier, supprimez l'intégration et ajoutez-la à nouveau.
-
Remove : La suppression de l'intégration affiche Upwind has been removed successfully. et supprime les actifs découverts via Upwind.
Conclusion
L'intégration d'Upwind et de Boost Security apporte l'exposition en temps d'exécution de votre environnement Kubernetes à Boost Security, afin que les équipes de sécurité puissent prioriser les risques accessibles depuis Internet.